

Ein Cyberangriff auf das deutsche Rüstungstechnologieunternehmen Quantum Systems störte militärische Drohnenoperationen, nachdem Berichten zufolge bösartige Software in ein System zur Verteilung von Updates eingebracht worden war. Der Vorfall veranlasste die deutschen Streitkräfte, die Drohnen des Herstellers vorübergehend zu Boden zu setzen und verhinderte, dass das Unternehmen an einer kürzlichen Militärübung teilnehmen konnte.
Die Störung begann, nachdem Quantum Systems Ende Oktober 2026 verdächtige Aktivitäten entdeckt hatte. Eine interne Untersuchung stellte einen aktiven Einbruch fest, woraufhin das Unternehmen Cybersicherheitsspezialisten einschaltete und die deutschen Behörden benachrichtigte.
Laut Berichten, die mit der Untersuchung vertraut sind, kompromittierten Angreifer die Infrastruktur, die für die Verteilung von Updates an QBase, die Bodenkontroll- und Missionsplanungssoftware des Herstellers, verantwortlich war. Eine bösartige Update-Datei wurde Berichten zufolge über den betroffenen Server geliefert, was Bedenken hinsichtlich der Integrität der Software zum Betrieb militärischer Drohnen aufkommen ließ.
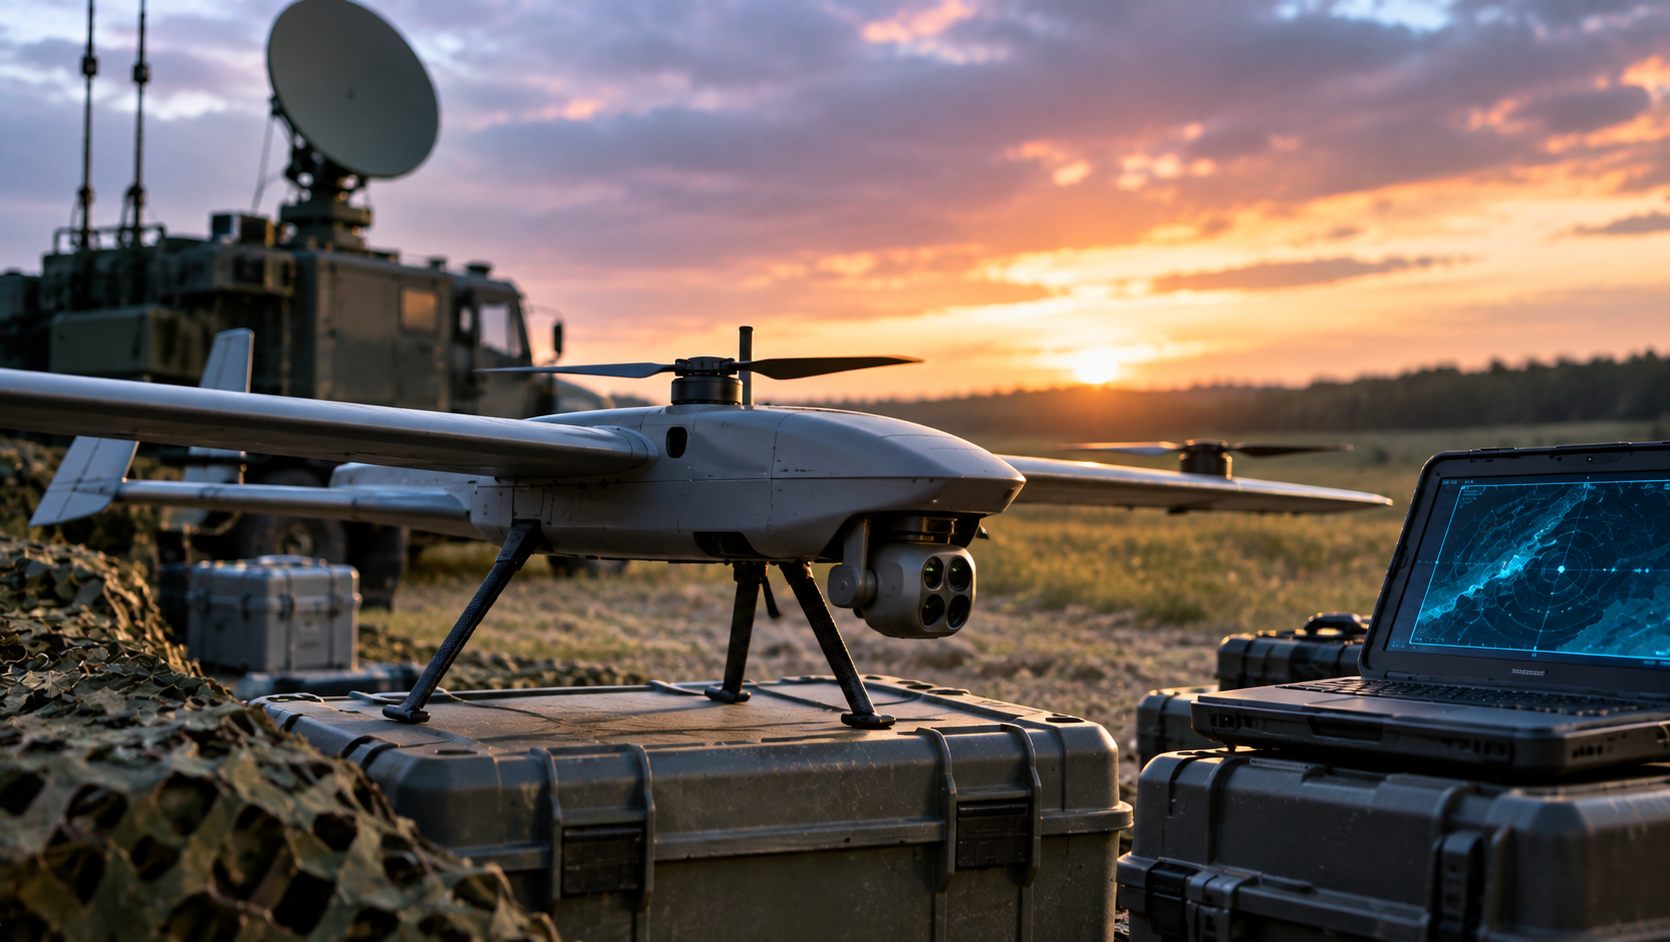
QBase unterstützt die Missionsvorbereitung und das Drohnenmanagement, einschließlich Operationen mit dem Vector-Aufklärungsflugzeug, bekannt als Falke im deutschen Militär. Obwohl das bösartige Update Berichten zufolge Kundensysteme erreicht hat, gibt es keine bestätigten Beweise dafür, dass die Angreifer das Flugzeug selbst direkt kompromittiert haben.
Die Bundeswehr reagierte, indem sie vorsorglich Flüge mit Quantum Systems-Ausrüstung aussetzte. Das Grounding unterbrach zudem eine geplante Militärübung und zeigte die operativen Folgen eines Angriffs auf die Softwareinfrastruktur eines Rüstungslieferanten.
Quantum Systems bestätigte den Sicherheitsvorfall am 12. November und erklärte, dass seine technischen Teams den Einbruch in Zusammenarbeit mit Regierungsbehörden eingedämmt hatten. Das Unternehmen gab die Identitäten der Angreifer nicht bekannt und gab keine detaillierten Informationen über die anfängliche Kompromittierung bereit.
Berichten zufolge betrifft die Untersuchung den deutschen militärischen Gegenspionagedienst, den inländischen Nachrichtendienst und die Bundesbehörden für Cybersicherheit.
Der Hersteller deutete an, dass seine Unterstützung für die Ukraine zu der Zielerfassung beigetragen haben könnte. Quantum Systems liefert Aufklärungsdrohnen an ukrainische Streitkräfte und hat sein Engagement in der Entwicklung von Abfangsystemen ausgeweitet, die russische Luftbedrohungen abwehren sollen.
Im Oktober kündigte Deutschland eine Finanzierung für die Produktion von Zehntausenden Abfangdrohnen im Rahmen der Aktivitäten des Unternehmens in der Ukraine an. Allerdings gibt es keine öffentlichen Beweise für eine Verbindung zwischen dem Cyberangriff und einer bestimmten staatlichen oder staatlich geförderten Hackergruppe.
Bis zum 13. November bestätigte Quantum Systems, dass seine Drohnen den normalen Betrieb wieder aufgenommen hatten, einschließlich der von der Bundeswehr betriebenen. Das Unternehmen erklärte, das deutsche Militär sei der einzige Kunde, der Flüge ausgesetzt habe, und betonte, dass seine unbemannten Systeme für Betreiber und Endanwender sicher seien.
Die Anzahl der Systeme, die das bösartige Update erhalten haben, bleibt unklar, ebenso wie die Frage, ob Kunden es installiert haben. Deutsche Militärbehörden haben die vollständigen Umstände des Vorfalls nicht unabhängig bestätigt, während die Untersuchung der kompromittierten Update-Infrastruktur andauert.