

Eine Welle von Cyberangriffen, die Kühlanlagen in französischen Supermärkten stören, hat sich über einen einzelnen Hersteller hinaus ausgeweitet, wobei die Behörden bestätigten, dass auch die von Copeland und Dixell gelieferten Systeme kompromittiert wurden. Die Vorfälle haben Bedenken hinsichtlich der Sicherheit internetverbundener Industriegeräte zur Lebensmittelkonservierung geweckt.
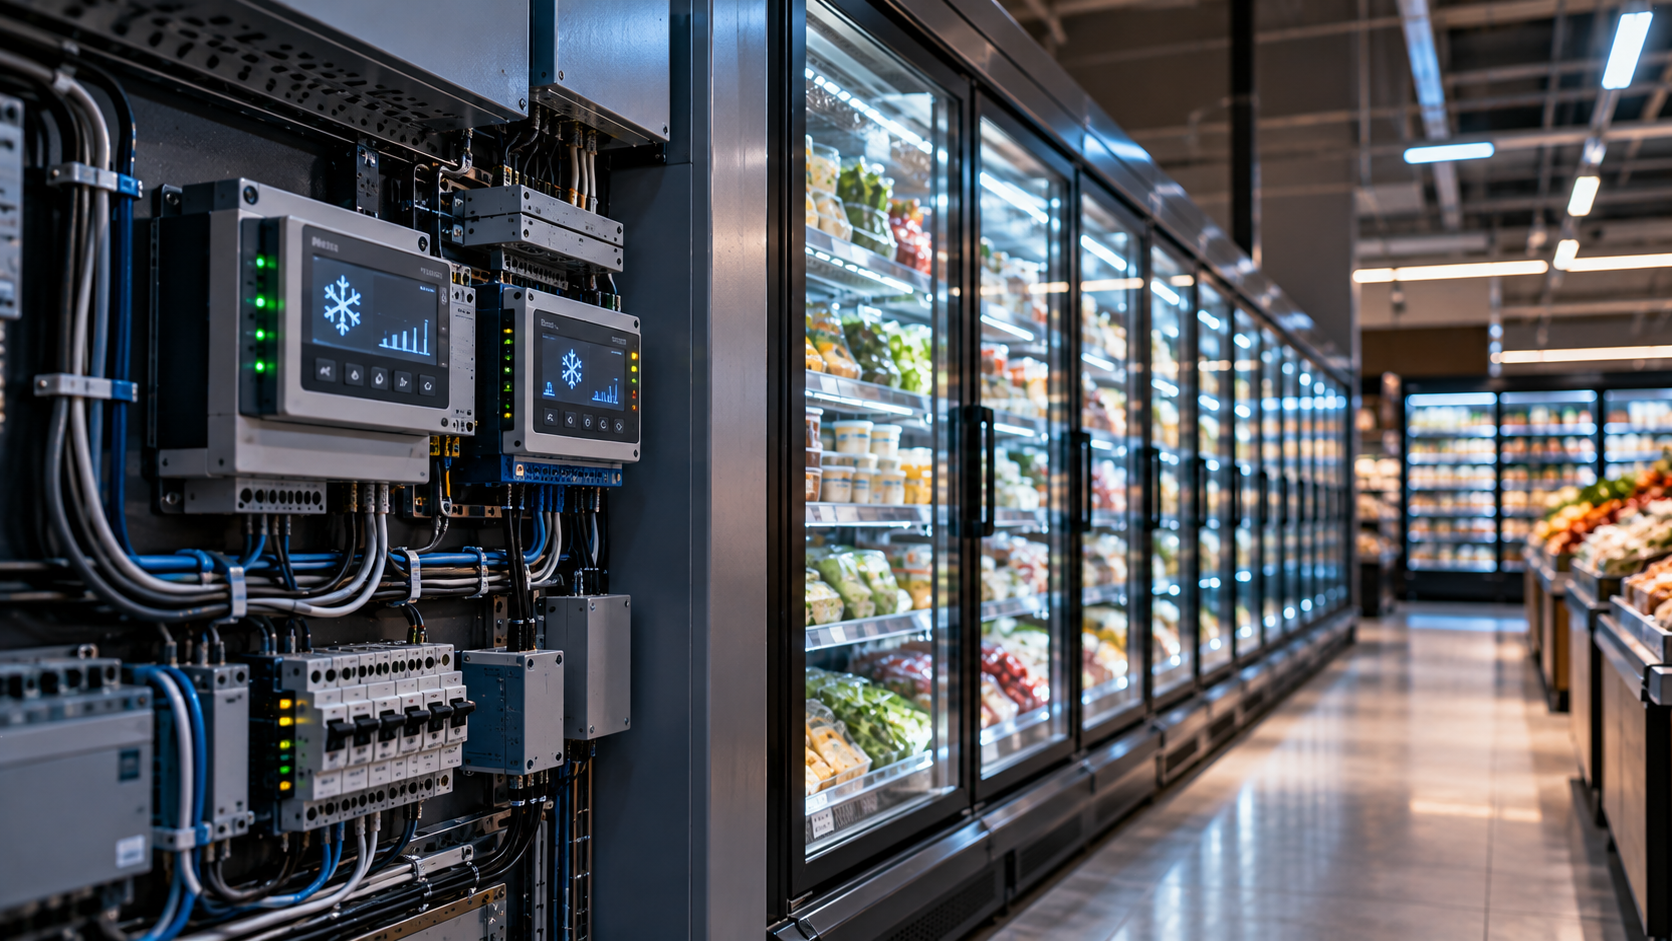
Die jüngsten Angriffe traten am 13. Oktober 2026 auf, nachdem eine frühere Operation gegen Danfoss-Kühlsteuerungen in Hunderten von Supermärkten gerichtet war. Hacker änderten die Kühleinstellungen aus der Ferne, wodurch Kühl- und Gefrierschränke überhitzten, Lebensmittel verdorben und Berichten zufolge an einigen Standorten Brände auslösten.
Ein E.Leclerc-Supermarkt in der Nähe von Albi im Süden Frankreichs gehörte zu den neu identifizierten Opfern. Ladenleiter Yoan Rivera berichtete, dass die Mitarbeiter den Vorfall gegen 4 Uhr morgens entdeckten, als die Kühlkontrollcomputer nicht mehr normal reagierten. Der Laden verwendete Dixell-Geräte anstelle der in den ersten Angriffen beteiligten Danfoss-Systeme.
Dixell gehört dem US-amerikanischen Industrietechnologiehersteller Copeland. Frankreichs nationale Cybersicherheitsbehörde ANSSI bestätigte anschließend Kompromittierungen, die Copeland XWEB und Dixell XWEB Kühlcontroller betreffen.
Copeland räumte eine Sicherheitslücke ein, die eine ältere, eingestellte Generation von Controllern betrifft, und erklärte, dass es betroffene Kunden unterstützt. Das Unternehmen bestätigte jedoch nicht, dass diese spezielle Schwäche für die Angriffe verantwortlich war.
Sicherheitsexperten sind der Ansicht, dass die Vorfälle ein größeres Problem aufzeigen, das industrielle Steuerungen betrifft, die direkt dem Internet ausgesetzt sind. Diese Geräte ermöglichen es Wartungsunternehmen, Temperaturen zu überwachen und Kühleinstellungen aus der Ferne anzupassen, aber unzureichender Schutz kann sie auch für Angreifer zugänglich machen.
Das Cybersicherheitsunternehmen SOCRadar berichtete, während eines Scans am 13. Oktober fast 2.900 internetzugängliche Danfoss-Systeme in Frankreich gefunden zu haben. Das entsprach etwa 65 % der weltweit identifizierten rund 4.500 exponierten Systeme, obwohl die Internetexposition allein nicht belegt, dass ein Gerät kompromittiert wurde.
Forscher bei Claroty haben zuvor Schwachstellen für Kühlmanagementplattformen von Danfoss und Copeland offengelegt. Einige Schwachstellen könnten möglicherweise unautorisierte Änderungen an Betriebseinstellungen ermöglichen, aber Ermittler haben nicht bestätigt, ob diese Schwächen in der aktuellen Kampagne ausgenutzt wurden.
Französische Cybersicherheitsbehörden haben Betreibern geraten, offene Management-Schnittstellen aus dem öffentlichen Internet zu entfernen, potenziell kompromittierte Geräte zu inspizieren und betroffene Controller sicher wiederherzustellen. Sie empfehlen außerdem, geschützte Netzwerke oder VPN-Verbindungen zu verwenden und die unterstützte Firmware aktuell zu halten.
Die Pariser Staatsanwaltschaft hat eine strafrechtliche Untersuchung zu den Störungen und den daraus resultierenden Schäden eingeleitet. Keine Hackergruppe hat öffentlich die Verantwortung übernommen, und die Ermittler haben die Identität oder Motive der Angreifer nicht festgestellt.