

Der ” Account Sign-In Required Within 48 Hours E-Mail-Betrug” ist ein Phishing-Versuch, die Anmeldedaten für E-Mail-Konten zu stehlen. Die Phishing-E-Mails sind als offizielle Benachrichtigungen von E-Mail-Dienstleistern getarnt, die Empfänger darüber informieren, dass die jüngste Serverwartung eine Anmeldung in ihren Konten erfordert. Die Betrüger verwenden eine gefälschte Passwort-Ablaufwarnung, um die Empfänger dazu zu drängen, ihren Anweisungen zu folgen.
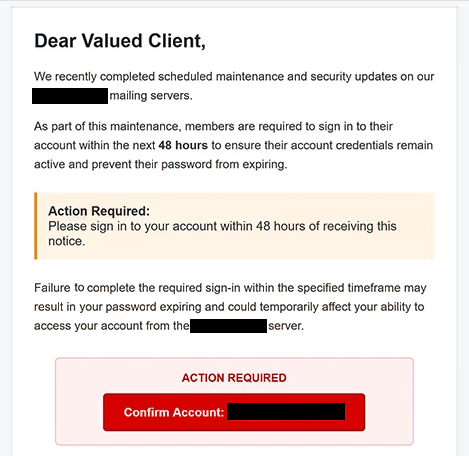
Die Phishing-E-Mails können mit dem Betreff “Dringend: Account Sign-In Required Within 48 Hours ” eintreffen. Sie behaupten, dass geplante Wartungs- und Sicherheitsupdates auf den Mailservern des Anbieters kürzlich abgeschlossen wurden. Laut der E-Mail müssen sich Kontoinhaber innerhalb von 48 Stunden anmelden, um ihre Zugangsdaten aktiv zu halten und das Ablaufen ihrer Passwörter zu verhindern.
Empfänger werden gewarnt, dass das Versäumnis der erforderlichen Anmeldung den Zugriff auf ihre E-Mail-Konten vorübergehend stören könnte. Die Phishing-E-Mails verwenden außerdem eine generische Begrüßung wie “Dear Valued Client” und werden von einem angeblichen Kundensupport-Team unterschrieben. Diese Details helfen dabei, den Eindruck einer offiziellen administrativen Benachrichtigung zu erzeugen, ohne einen bestimmten E-Mail-Anbieter zu nennen.
Die Phishing-E-Mails enthalten einen “Konto bestätigen”-Button, der Empfänger auf eine externe Website weiterleiten soll. Die verknüpfte Website war jedoch nicht mehr funktionsfähig, als der Phishing-Versuch untersucht wurde, sodass ihr genauer Inhalt nicht überprüft werden konnte. Basierend auf den Anweisungen der E-Mail und der Art der Kampagne wurde vermutet, dass der Link zu einer Phishing-Seite führte, die zur Sammlung von E-Mail-Zugangsdaten gedacht war.
Solche Phishing-Seiten können legitime E-Mail-Login-Schnittstellen nachahmen und Benutzernamen sowie Passwörter anfordern. Wenn Empfänger ihre Zugangsdaten eingeben, können Betrüger unbefugten Zugriff auf ihre E-Mail-Konten erhalten. Dies könnte private Korrespondenz, persönliche Informationen und sensible Dokumente, die im Postfach gespeichert sind, offenlegen.
Der Zugriff auf ein kompromittiertes E-Mail-Konto kann es Angreifern auch ermöglichen, Passwort-Zurücksetzungen für andere Online-Dienste mit derselben Adresse anzufordern. Die Folgen könnten weitere Kontokompromittierungen und die Offenlegung finanzieller oder persönlicher Informationen umfassen. Es gibt jedoch keine bestätigten Beweise dafür, dass diese Ergebnisse infolge dieser speziellen Phishing-Kampagne entstanden sind.
Der Phishing-Versuch basiert hauptsächlich auf Social Engineering und nicht auf einem dokumentierten Malware-Liefermechanismus. Die zentrale Taktik besteht darin, eine erfundene Kontosicherheitsanforderung als routinemäßige Folge der Serverwartung darzustellen und die Empfänger dazu zu ermutigen, ihre Zugangsdaten anzugeben, ohne die Warnung zu überprüfen.
Die vollständige ” Account Sign-In Required Within 48 Hours Phishing-E-Mail” finden Sie unten:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Wie man Phishing-E-Mails erkennt und vermeidet
Unerwartete E-Mails, die nach der Serverwartung eine Kontoverifizierung erfordern, sollten sorgfältig geprüft werden, insbesondere wenn sie kurze Fristen setzen oder mit dem Ablauf des Passworts drohen. In diesem Fall soll die 48-Stunden-Anforderung Empfänger glauben lassen, dass eine Verzögerung des Handelns zum Verlust des Zugangs zu ihren Konten führen könnte.
Ein Warnsignal ist das Fehlen eines eindeutig identifizierten E-Mail-Dienstleisters. Die Phishing-E-Mails beziehen sich im Allgemeinen auf Serverwartung und Kontozugangsdaten, ohne zu klären, welche Organisation die Benachrichtigung angeblich ausgesendet hat. Generische Begrüßungen und Unterschriften können ebenfalls auf Phishing hinweisen, obwohl diese Eigenschaften allein nicht beweisen, dass eine E-Mail bösartig ist.
Empfänger sollten vermeiden, Kontobestätigungsbuttons in unerwarteten E-Mails zu verwenden. Stattdessen sollten sie die offizielle Website ihres E-Mail-Anbieters direkt besuchen und prüfen, ob Sicherheitsupdates oder Kontomaßnahmen tatsächlich erforderlich sind. Falls nötig, können sie den Anbieter über einen verifizierten Supportkanal kontaktieren.
Es ist außerdem wichtig, die E-Mail-Adresse des Absenders und das Ziel der eingebetteten Links zu überprüfen. Phishing-Websites können echte Login-Seiten nachahmen, während sie nicht verwandte oder irreführende Domainnamen verwenden. Nutzer sollten die Website-Adresse vor der Eingabe der Zugangsdaten überprüfen und vermeiden, anzunehmen, dass ein vertraut aussehendes Anmeldeformular legitim ist.
Jeder, der sein E-Mail-Passwort auf einer mutmaßlichen Phishing-Website eingegeben hat, sollte es sofort über den offiziellen Dienst ändern. Wenn dasselbe Passwort für andere Konten verwendet wird, sollten auch diese Passwörter geändert werden. Das Aktivieren der Multifaktor-Authentifizierung und die Überprüfung der aktuellen Anmeldeaktivitäten können zusätzlichen Schutz bieten.
Nutzer sollten außerdem ihre Einstellungen zur Kontowiederherstellung, aktive Sitzungen und Regeln zur Weiterleitung von E-Mails auf unbefugte Änderungen überprüfen. Wenn unbekannte Aktivitäten festgestellt werden, kann die Kontaktaufnahme mit dem E-Mail-Anbieter helfen, das betroffene Konto zu sichern und möglichen Missbrauch zu untersuchen.
Empfänger, die keine Informationen eingereicht haben, sollten die Phishing-E-Mail melden und löschen. Da die identifizierte Kampagne versucht, ein angeblich wartungsbedingtes Passwort-Ablaufdatum auszunutzen, ist die wichtigste Vorsichtsmaßnahme, die Kontoanforderungen direkt mit dem E-Mail-Anbieter zu überprüfen, anstatt sich auf die in der E-Mail angegebene 48-Stunden-Frist zu verlassen.