

Der “E-Mail-Betrug” ist eine Phishing-Kampagne cPanel Mailbox Storage Limit Reached , die gefälschte Benachrichtigungen über die Mailbox-Speicherung verwendet, um die E-Mail-Kontodaten der Empfänger zu erhalten. Die Phishing-E-Mail gibt sich als legitime E-Mail-Managementdienste wie cPanel und Roundcube aus und behauptet fälschlicherweise, dass das Postfach des Empfängers seine Speicherkapazität erreicht hat.
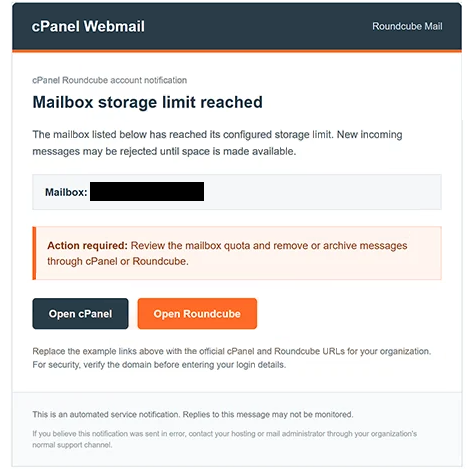
Die E-Mails werden als automatisierte Servicebenachrichtigungen präsentiert und können den Betreff “Roundcube Mailbox Storage Alert” verwenden. Sie behaupten, dass das Postfach des Empfängers seine zugewiesene Speicherquote überschritten hat, was möglicherweise die Zustellung neuer Nachrichten verhindert. Die Warnung soll ein Gefühl der Dringlichkeit erzeugen und die Empfänger dazu ermutigen, das vermeintliche Problem anzugehen.
Um die Benachrichtigung legitim erscheinen zu lassen, verweisen die Betrüger auf cPanel und Roundcube, beide echte Dienste, die im Webhosting und in der E-Mail-Verwaltung verwendet werden. Die Nachricht legt nahe, dass Empfänger das Speicherproblem lösen können, indem sie auf ihre E-Mail-Administrationsoberfläche zugreifen und ihre gespeicherten Nachrichten verwalten.
Die Phishing-E-Mail enthält zwei Buttons mit den Aufschriften “cPanel öffnen” und “Roundcube öffnen”. Obwohl diese Optionen offenbar Zugang zu verschiedenen Diensten bieten, leiten beide Nutzer auf eine betrügerische Website weiter. Die verlinkte Seite imitiert eine Webmail-Login-Oberfläche und fordert die E-Mail-Adresse und das Passwort des Besuchers an.
Die in das gefälschte Anmeldeformular eingetragenen Informationen werden den Betrügern offengelegt. Die gestohlenen Zugangsdaten könnten genutzt werden, um unbefugten Zugriff auf das E-Mail-Konto des Opfers zu erhalten, private Korrespondenz zu lesen und den Kontoinhaber zu imitieren. Je nach den mit der kompromittierten Adresse verbundenen Diensten könnten Angreifer auch versuchen, Passwörter für andere Online-Konten zurückzusetzen.
Die vollständige ” cPanel Mailbox Storage Limit Reached Phishing-E-Mail” finden Sie unten:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Wie man Phishing-E-Mails erkennt und vermeidet
Phishing-E-Mails dieser Art lassen sich erkennen, indem man die von ihnen gestellten Behauptungen und die von ihnen angeforderten Maßnahmen untersucht. Unerwartete Benachrichtigungen über die Speicherbeschränkungen der Postfache sollten mit Vorsicht behandelt werden, insbesondere wenn sie die Empfänger anweisen, über Links oder in die Nachricht eingebettete Buttons auf ihre Konten zuzugreifen. Das Vorhandensein vertrauter Dienstnamen, Logos oder professioneller Formatierung ist kein ausreichender Beweis dafür, dass eine Benachrichtigung echt ist.
Empfänger sollten die Mailbox-Speicherwarnungen überprüfen, indem sie direkt auf die Website ihres E-Mail-Hosting-Anbieters zugreifen und dabei ein zuvor gespeichertes Lesezeichen oder eine bekannte legitime Adresse verwenden. Die tatsächliche Speichernutzung des Kontos kann dann über die entsprechende Verwaltungsoberfläche überprüft werden. Wenn die Benachrichtigung nicht mit dem Status des Kontos übereinstimmt, sollte der Hosting-Anbieter über einen offiziellen Support-Kanal kontaktiert werden.
Bevor Nutzer auf einer Anmeldeseite Zugangsdaten eingeben, sollten sie die Domain der Website prüfen und bestätigen, dass sie zu dem Dienst gehört, den sie nutzen möchten. Eine Phishing-Website kann einer legitimen Webmail-Oberfläche ähneln, während sie unter einer nicht zusammenhängenden Adresse arbeitet. Absenderadressen sollten ebenfalls überprüft werden, obwohl ein vertraut aussehender Absender allein keine Authentizität nachweist.
Jeder, der seine Anmeldedaten auf der betrügerischen Website eingegeben hat, sollte sein E-Mail-Passwort sofort über den legitimen Dienst ändern. Passwörter bei anderen Konten sollten ebenfalls ersetzt werden, und Multi-Faktor-Authentifizierung sollte überall dort aktiviert werden, wo es unterstützt wird.
Betroffene Nutzer sollten außerdem die aktuellen Anmeldeaktivitäten, aktive Sitzungen, Informationen zur Kontowiederherstellung und die Einstellungen zur E-Mail-Weiterleitung auf unautorisierte Änderungen überprüfen. Wenn verdächtige Aktivitäten festgestellt werden, sollte der E-Mail-Anbieter um Hilfe bei der Sicherung des Kontos kontaktiert werden.
Empfänger, die keine Informationen preisgegeben haben, sollten die Nachricht als Phishing melden und löschen. In dieser Kampagne dient das angebliche Problem der Mailbox-Speicherung als Vorwand, um Nutzer auf eine gefälschte Login-Seite zu verweisen, sodass eine unabhängige Überprüfung der Benachrichtigung die relevanteste Vorsichtsmaßnahme ist.