

Der “E-Mail-Betrug” ist eine Phishing-Kampagne Amazon Prime – Your membership has expired , die sich als Amazon ausgibt, um Empfänger dazu zu bringen, ihre Kontodaten preiszugeben. Die Phishing-E-Mails behaupten, dass die Prime-Mitgliedschaft des Empfängers abgelaufen sei und ein spezielles Verlängerungsangebot verfügbar sei. Um ihr Abonnement angeblich wiederherzustellen, werden die Empfänger angewiesen, einen Verifizierungsprozess mit einem in der E-Mail angegebenen Code abzuschließen.
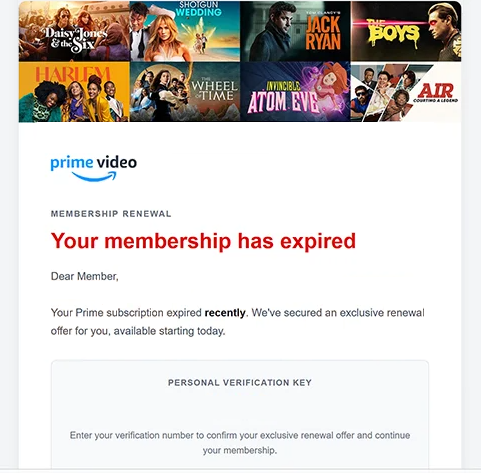
Die Phishing-E-Mails können den Betreff “Action required: Your Prime membership renewal is ready” enthalten und eine Benachrichtigung zur Mitgliedschaftsverlängerung enthalten. Sie adressieren die Empfänger als “Dear Member” und geben an, dass ihr Prime-Abonnement kürzlich abgelaufen ist. Anstatt die Nutzer einfach um eine Verlängerung ihrer Mitgliedschaft zu bitten, führen die Phishing-E-Mails einen persönlichen Verifizierungsschlüssel ein, den die Empfänger bestätigen müssen, um ein exklusives Angebot zu aktivieren.
Die Phishing-E-Mails betonen außerdem, dass das Verlängerungsangebot dem Empfänger vorbehalten und für eine begrenzte Zeit verfügbar ist. Weitere Angaben zu schneller Verifizierung, sicherer Kontoverwaltung und flexiblem Mitgliedermanagement sind enthalten, um den Prozess legitim erscheinen zu lassen. Diese Details sollen Empfänger dazu ermutigen, auf den “BESTÄTIGEN”-Button zu klicken, ohne die Echtheit der E-Mail in Frage zu stellen.
Der Button führt zu einer externen Website, die bei der Untersuchung der Kampagne nicht mehr zugänglich war. Folglich konnten der genaue Inhalt und die Funktionalität der Website nicht überprüft werden. Der Phishing-Versuch wird jedoch vermutet, Nutzer auf eine gefälschte Amazon-Login-Seite zu leiten, die dazu dient, Kontodaten zu sammeln, möglicherweise einschließlich Rechnungsinformationen.
Wenn Empfänger ihre Amazon-Benutzernamen und Passwörter über eine solche Website angeben, könnten Betrüger versuchen, auf ihre Konten zuzugreifen. Dies kann persönliche Informationen, Bestellverläufe, gespeicherte Adressen und zahlungsbezogene Details offenlegen. Je nach Kontokonfiguration kann unbefugter Zugriff auch Käufe mit gespeicherten Zahlungsmethoden oder Änderungen an Kontoeinstellungen ermöglichen.
Die vollständige ” Amazon Prime – Your membership has expired Phishing-E-Mail” finden Sie unten:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We’ve secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
–
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: –
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die sich als Abonnementdienste ausgeben, verwenden häufig Konto-Ablaufwarnungen, exklusive Angebote oder zeitlich begrenzte Aktionen, um sofortige Interaktionen zu fördern. In dieser Kampagne ist die Kombination aus einem abgelaufenen Prime-Mitgliedschaftsantrag und einem reservierten Verlängerungsangebot ein zentrales Warnzeichen. Empfänger werden ermutigt, einen Verifizierungsprozess abzuschließen, auch wenn die E-Mail keinen verlässlichen Nachweis dafür liefert, dass ihr Abonnement tatsächlich abgelaufen ist.
Ein weiteres verdächtiges Merkmal ist die Verwendung eines Verifizierungsschlüssels direkt in der Phishing-E-Mail. Der Code wird als persönliche Identifikatorin angezeigt, die zur Bestätigung des Verlängerungsangebots erforderlich ist. Seine Einbindung lässt den Prozess kontospezifisch erscheinen, aber ein Code in einer unaufgeforderten E-Mail stellt nicht fest, dass der Absender die Identität des Empfängers überprüft hat.
Auch die generische Begrüßung “Dear Member” lohnt sich, untersucht zu werden. Obwohl seriöse Unternehmen manchmal allgemeine Grüße verwenden, vermeiden Phishing-E-Mails häufig personalisierte Kontodaten, während sie sich als offizielle Benachrichtigungen präsentieren. Empfänger sollten überlegen, ob die E-Mail mit ihrem tatsächlichen Abonnementstatus übereinstimmt und ob die Adresse des Absenders zu einer authentischen Amazon-Domain gehört.
Links, die in Abonnementverlängerungs-E-Mails eingebettet sind, erfordern besondere Aufmerksamkeit. Ein Button mit der Aufschrift “BESTÄTIGEN” kann ein Ziel verbergen, das nichts mit Amazon zu tun hat, selbst wenn die umliegende E-Mail bekannte Marken enthält. Die Überprüfung des tatsächlichen Link-Ziels kann verdächtige Domains, ungewöhnliche Webadressen oder Weiterleitungen zu Websites aufdecken, die legitime Login-Seiten nachahmen.
Professionelle Formatierung und beruhigende Aussagen zur sicheren Verifizierung sollten nicht als Echtheitsnachweis gelten. Phishing-E-Mails können Firmenlogos, Werbelayouts und vertraute Begriffe reproduzieren, um einen überzeugenden Eindruck zu erzeugen. Ebenso kann ein als exklusiv oder zeitlich verfügbares Angebot dazu dienen, eine sorgfältige Prüfung zu entmutigen.
Die zuverlässigste Methode, eine vermutete Prime-Verlängerungs-E-Mail zu bewerten, besteht darin, deren Angaben mit den Mitgliedsinformationen im Amazon-Konto des Empfängers zu vergleichen, die unabhängig von der E-Mail abgerufen werden. In dieser speziellen Kampagne unterscheidet die Kombination aus einem angeblich abgelaufenen Abonnement, einem Verifizierungsschlüssel und einem externen Bestätigungslink den Phishing-Versuch von einer gewöhnlichen Mitgliedschaftsbenachrichtigung.