

Die ” An attempt to log in to your Rawbank account Phishing-E-Mail” ist ein Betrug, der darauf abzielt, Online-Banking-Daten zu stehlen, indem man sich als Rawbank ausgibt, ein Bankinstitut mit Sitz in der Demokratischen Republik Kongo. Die Phishing-E-Mail warnt die Empfänger vor einem angeblichen unbefugten Anmeldeversuch und behauptet, ihre Bankkonten seien vorübergehend eingeschränkt worden, um weitere verdächtige Aktivitäten zu verhindern.
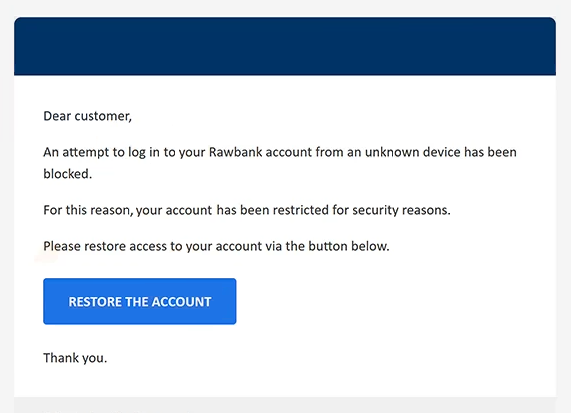
Die E-Mail verwendet den Betreff “Compte restreint – action requise”, was “Konto eingeschränkt – Handlung erforderlich” bedeutet. Im Inhalt wird behauptet, dass ein unbekanntes Gerät versucht habe, auf das Rawbank-Konto des Empfängers zuzugreifen, und dass die Bank diesen Versuch blockiert habe. Empfängern wird gesagt, sie müssten ein Kontowiederherstellungsverfahren abschließen, um wieder Zugang zu ihren Bankdienstleistungen zu erhalten.
Um ein Gefühl der Dringlichkeit zu erzeugen, enthält die Phishing-E-Mail einen Button mit der Aufschrift “KONTO WIEDERHERSTELLEN”. Ein Klick darauf verweist die Empfänger auf eine gefälschte Rawbank-Website, die dem Online-Authentifizierungsportal der Bank ähnelt. Die Seite zeigt eine französischsprachige Login-Oberfläche, die einen Benutzernamen und eine persönliche Identifikationsnummer (PIN) anfragt, einschließlich eines numerischen Tastenfelds auf dem Bildschirm.
Obwohl die Website einer seriösen Bankwebsite ähnelt, wird sie von Betrügern kontrolliert. Alle in das Anmeldeformular eingetragenen Zugangsdaten können erfasst und verwendet werden, um auf das tatsächliche Bankkonto des Opfers zuzugreifen. Die Betrüger können dann unautorisierte Transaktionen durchführen, sensible Finanzinformationen sammeln oder dem Kontoinhaber den Zugriff auf ihr Konto verwehren.
Die vollständige ” An attempt to log in to your Rawbank account Phishing-E-Mail” finden Sie unten:
Subject: Compte restreint – action requise.
Dear customer,
An attempt to log in to your Rawbank account from an unknown device has been blocked.
For this reason, your account has been restricted for security reasons.
Please restore access to your account via the button below.
[RESTORE THE ACCOUNT]Thank you.
© Rawbank — All rights reserved
Wie man Phishing-E-Mails erkennt
Die ” An attempt to log in to your Rawbank account Phishing-E-Mail” verwendet mehrere Techniken, die häufig mit Bank-Phishing-Kampagnen in Verbindung gebracht werden. Ein auffälliges Warnsignal ist die alarmierende Behauptung, dass ein unbekanntes Gerät versucht habe, auf das Konto des Empfängers zuzugreifen. Solche Warnungen können Empfänger dazu ermutigen, schnell zu handeln, ohne unabhängig zu überprüfen, ob der angebliche Sicherheitsvorfall stattgefunden hat.
Ein weiteres verdächtiges Detail ist die generische Begrüßung “Dear customer.” Obwohl seriöse Banken manchmal standardisierte Grüße verwenden, kann eine unpersönliche Vorstellung ein Warnsignal sein, wenn eine E-Mail behauptet, die Sicherheit eines bestimmten Kunden zu betreffen. Die Kombination aus französischer Betreffzeile und englischem E-Mail-Inhalt kann ebenfalls eine genauere Betrachtung erfordern.
Die Phishing-E-Mail liefert nur begrenzte Informationen über den angeblichen Anmeldeversuch. Sie identifiziert das unbekannte Gerät nicht und liefert keine weiteren sinnvollen Details, die es den Empfängern ermöglichen würden, den angeblichen Vorfall zu verstehen. Stattdessen konzentriert sie sich darauf, sie dazu zu bewegen, auf den Kontowiederherstellungsbutton zu klicken.
Das Ziel des “KONTO WIEDERHERSTELLEN”-Button ist ein besonders wichtiger Indikator. Anstatt die Empfänger auf den legitimen Online-Banking-Dienst von Rawbank zu verweisen, öffnet er eine nicht verwandte Website mit einem gefälschten Authentifizierungsformular. Vertraute Bankgrafiken, eine französischsprachige Benutzeroberfläche und eine numerische PIN-Tastatur können solche Seiten überzeugend erscheinen lassen, stellen aber keine Authentizität dar.
Phishing-E-Mails können auch Firmennamen, Logos und formale Verwaltungssprache wiedergeben, um einen Eindruck von Legitimität zu erzeugen. Diese Elemente sind leicht nachzuahmen und sollten nicht als Beweis dafür behandelt werden, dass eine E-Mail von der Organisation stammt, die sie angeblich repräsentiert.