

Der “E-Mail-Betrug” ist eine Phishing-Kampagne cPanel – Needs More Disk Space , die versucht, Passwörter für E-Mail-Konten zu erhalten, indem zusätzlicher Postfachspeicher angeboten wird. Die Phishing-E-Mails geben sich als cPanel aus, eine legitime Webhosting-Management-Plattform, und behaupten, der E-Mail-Server des Empfängers habe keinen Speicherplatz mehr. Das angebliche Speicherproblem wird genutzt, um Empfänger dazu zu bewegen, einen Kontoverifizierungsprozess auf einer Phishing-Website durchzuführen.
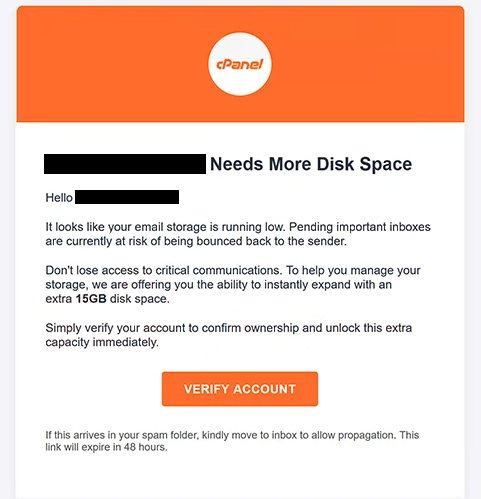
Die Phishing-E-Mails könnten einen Betreff wie “Hallo, – Mailserver benötigt mehr Speicherplatz” haben. Sie warnen, dass das Konto nicht genügend Speicherkapazität hat und dass eingehende E-Mails bald an ihre Absender zurückgesendet werden könnten. Die Warnung ist besonders besorgniserregend, da sie darauf hindeutet, dass wichtige Kommunikation verloren gehen könnte, wenn der Empfänger nicht handelt.
Anstatt die Nutzer einfach zu bitten, unnötige E-Mails zu löschen, bieten die Phishing-E-Mails zusätzlich 15 GB Speicher ohne angegebene Kosten an. Den Empfängern wird mitgeteilt, dass sie die zusätzliche Kapazität freischalten können, indem sie den Besitz ihrer E-Mail-Konten bestätigen. Ein Button mit der Aufschrift “KONTO BESTÄTIGEN” ist enthalten, begleitet von einer Warnung, dass der Verifizierungslink innerhalb von 48 Stunden abläuft.
Die Phishing-E-Mails enthalten außerdem cPanel-Branding, Urheberrechtsinformationen und Unternehmenskontaktdaten, um den Eindruck einer offiziellen Servicebenachrichtigung zu erzeugen. Sie weisen die Empfänger sogar an, die E-Mail in ihren Posteingang zu verschieben, falls sie im Spam-Ordner landet. Diese Elemente sollen den Phishing-Versuch vertrauenswürdig erscheinen lassen und die Wahrscheinlichkeit erhöhen, dass Empfänger damit interagieren.
Der Verifizierungsbutton führt zu einer Phishing-Website, die darauf ausgelegt ist, Login-Daten zu stehlen. Eine beobachtete Version der Website zeigte ein gefälschtes Google-Anmeldefenster auf Niederländisch, das über einer Seite positioniert war, die einem Google-Einwilligungsbildschirm ähnelte. Die Phishing-Website kann ihr Aussehen je nach E-Mail-Anbieter des Besuchers anpassen und so verschiedene Login-Dienste nachahmen.
Beispielsweise können Nutzer mit Gmail-Adressen auf eine gefälschte Google-Authentifizierungsoberfläche stoßen, während Nutzer anderer E-Mail-Anbieter unterschiedliche Anmeldeseiten sehen können. Einige Versionen des Phishing-Versuchs verweisen Empfänger auch darauf, cPanel-Webmail-Anmeldeformulare zu fälschen. Unabhängig vom angezeigten Branding besteht der Zweck darin, die vom Besucher eingegebene E-Mail-Adresse und Passwort zu erhalten.
Gestohlene Zugangsdaten könnten es Betrügern ermöglichen, auf private E-Mails zuzugreifen, sensible Informationen zu erhalten und sich als Kontoinhaber auszugeben. Angreifer könnten das kompromittierte Postfach auch nutzen, um Passwörter anderer Online-Dienste zurückzusetzen oder zusätzliche Phishing-E-Mails zu verbreiten. Das legitime cPanel-Unternehmen ist an dieser Kampagne nicht beteiligt, und die angebliche Speichererweiterung dient lediglich als Vorwand für den Diebstahl von Zugangsdaten.
Die vollständige ” cPanel – Needs More Disk Space Phishing-E-Mail” finden Sie unten:
Subject: Hello, – Mail Server Needs More Disk Space
– Needs More Disk Space
Hello -,
It looks like your email storage is running low. Pending important inboxes are currently at risk of being bounced back to the sender.
Don’t lose access to critical communications. To help you manage your storage, we are offering you the ability to instantly expand with an extra 15GB disk space.
Simply verify your account to confirm ownership and unlock this extra capacity immediately.
[VERIFY ACCOUNT]
If this arrives in your spam folder, kindly move to inbox to allow propagation. This link will expire in 48 hours.
© 2026 cPanel International, Ltd. All rights reserved.
1100 West 23rd Street, Suite 153 Houston, TX 77008
cPanel.net
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die Probleme mit der Mailbox-Speicherung betreffen, nutzen oft Bedenken hinsichtlich unterbrochener Kommunikation oder verlorener E-Mails aus. In dieser Kampagne wird die Warnung, dass eingehende E-Mails an ihre Absender zurückgesendet werden könnten, mit einem Angebot von 15 GB zusätzlichem Speicher kombiniert. Diese Kombination aus einem technischen Problem und einer attraktiven Lösung ist ein bemerkenswertes Merkmal des Phishing-Versuchs.
Die Anforderung, den Kontobesitz vor dem Erhalt zusätzlicher Speicher zu überprüfen, ist ein weiteres Warnzeichen. Obwohl legitime Hosting-Anbieter Kunden über Speicherbeschränkungen informieren können, sollte eine unerwartete E-Mail, die Nutzer auf eine externe Anmeldeseite verweist, sorgfältig geprüft werden. Ein Speicher-Upgrade-Angebot stellt nicht fest, dass das Postfach des Empfängers tatsächlich seine Kapazität erreicht.
Die 48-Stunden-Deadline soll auch die Entscheidung des Empfängers beeinflussen. Indem behauptet wird, der Verifizierungslink werde bald ablaufen, erzeugt die Phishing-E-Mail Druck, vor der Überprüfung der Informationen zu handeln. Die Anweisung, die E-Mail aus dem Spam-Ordner zu entfernen, ist besonders verdächtig, da sie die Empfänger dazu ermutigt, eine mögliche Warnung ihres E-Mail-Dienstes zu ignorieren.
Empfänger sollten die tatsächliche E-Mail-Adresse des Absenders und das Ziel des Verifizierungsbuttons überprüfen. Phishing-E-Mails können legitime Firmennamen, Adressen und Logos anzeigen, während sie auf nicht zusammenhängende Webseiten verlinken. Sogar eine Login-Seite, die Google oder cPanel stark ähnelt, kann gefälscht sein, wenn sie außerhalb der Domain des legitimen Anbieters gehostet wird.
Ein weiteres wichtiges Detail ist die Fähigkeit der Phishing-Website, je nach verwendeter E-Mail-Adresse unterschiedliche Login-Schnittstellen anzuzeigen. Das bedeutet, dass bekanntes Branding auf der Zielseite nicht zwangsläufig ihre Echtheit bestätigt. Die Website-Adresse und die Umstände, die zur Anmeldeanfrage führen, sind zuverlässigere Indikatoren als das Aussehen der Seite.