

Die “Phishing-E-Mail” tarnt den Diebstahl IMAP Sync Failure von Zugangsdaten als technisches Problem im Zusammenhang mit eingehender E-Mail. Anstatt eine generische Kontoverifizierungsanfrage zu präsentieren, imitiert die E-Mail einen automatisierten Diagnosebericht und behauptet, ein Authentifizierungsfehler habe den Mailserver des Empfängers gestört.
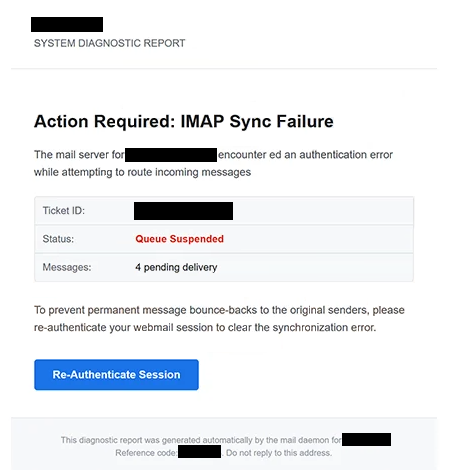
Laut der E-Mail stieß der Mailserver des Empfängers beim Versuch, eingehende Nachrichten weiterzuleiten, auf einen Authentifizierungsfehler. Die angebliche Folge ist eine ausgesetzte Nachrichtenwarteschlange, bei der derzeit vier E-Mails auf die Zustellung warten.
Weitere technisch aussehende Informationen sind enthalten, um die Warnung zu untermauern. Die E-Mail liefert die Ticket-ID, zeigt den Status als “Warteschlange ausgesetzt” an und gibt an, dass vier Nachrichten ausstehen. Sie enthält außerdem einen Referenzcode und behauptet, dass der Diagnosebericht automatisch von einem Mail-Daemon generiert wurde.
Empfänger werden gewarnt, dass die ausstehenden E-Mails dauerhaft zu ihren ursprünglichen Absendern zurückgesendet werden könnten, wenn das Synchronisationsproblem nicht behoben wird. Um den Fehler angeblich zu beheben, wird ihnen angewiesen, ihre Webmail-Sitzung mit einem Button “Sitzung erneut authentifizieren” erneut zu authentifizieren.
Hinter diesem Button befindet sich keine echte IMAP-Reparatur. Ein Klick darauf öffnet eine gefälschte Webmail-Login-Seite statt eines legitimen Mailserver-Administrationsdienstes.
Die Phishing-Seite kopiert das Erscheinungsbild eines cPanel-Webmail-Login-Bildschirms. Ein Detail, das die Seite besonders überzeugend erscheinen lässt, ist, dass die E-Mail-Adresse des Opfers bereits im Formular angezeigt wird. Diese Informationen stammen vom Phishing-Link und werden nicht aus einem legitimen Kontosystem abgerufen.
Es muss nur das Passwort eingegeben werden. Nach der Abgabe wird es den Betrügern auf der Phishing-Seite zur Verfügung gestellt. Die Aktion stellt die IMAP-Synchronisation nicht wieder her, gibt keine vier ausstehenden E-Mails frei und löscht keine ausgesetzte Mail-Warteschlange.
Mit gültigen E-Mail-Zugangsdaten können Betrüger möglicherweise auf private Korrespondenz und andere im Konto gespeicherte Informationen zugreifen. Ein kompromittiertes Postfach kann auch genutzt werden, um Passwortzurücksetzungen für andere Dienste anzufordern oder irreführende E-Mails zu senden, während sie sich als Kontoinhaber ausgeben.
cPanel ist nicht mit der ” IMAP Sync Failure Phishing-E-Mail” verknüpft. Die Webmail-Oberfläche wird einfach kopiert, um die Zugangsanfrage legitim erscheinen zu lassen.
Die vollständige ” IMAP Sync Failure Phishing-E-Mail” finden Sie unten:
Subject: [-] : Please Confirm To Continue.
–
System Diagnostic Report
Action Required: IMAP Sync FailureThe mail server for – encounter ed an authentication error while attempting to route incoming messages
Ticket ID: –
Status: Queue Suspended
Messages: 4 pending deliveryTo prevent permanent message bounce-backs to the original senders, please re-authenticate your webmail session to clear the synchronization error.
[Re-Authenticate Session]This diagnostic report was generated automatically by the mail daemon for -.
Reference code: -. Do not reply to this address.
Wie erkennt man die ” IMAP Sync Failure ” Phishing-E-Mail
Was diese Kampagne auszeichnet, ist ihr Versuch, einem servergenerierten technischen Bericht zu ähneln. Begriffe wie ” IMAP Sync Failure “, “Authentifizierungsfehler”, “Warteschlange ausgesetzt” und “Mail-Daemon” erzeugen den Eindruck, die Warnung stamme von der Infrastruktur, die die E-Mail des Empfängers verarbeitet.
Die vier ausstehenden Nachrichten erhöhen einen weiteren Druck. Den Empfängern wird nicht nur mitgeteilt, dass die Synchronisation gescheitert ist. Sie glauben, dass echte eingehende E-Mails bereits betroffen sind und bald an ihre Absender zurückgesendet werden könnten.
Auch die Ticket- und Referenznummern können die Benachrichtigung formeller erscheinen lassen. Der zusätzliche Referenzcode sieht aus wie Identifizéierungen, die von einem automatisierten Support- oder Diagnosesystem erstellt werden, aber diese Details belegen nicht, dass die E-Mail Zugriff auf den tatsächlichen Mailserver des Empfängers hat.
Die gewünschte Lösung ist aufschlussreicher. Die E-Mail behauptet, dass ein IMAP-Authentifizierungsproblem eingehende E-Mails ausgesetzt hat, und weist den Empfänger über einen eingebetteten Button auf “Sitzung erneut authentifizieren”. Wenn man dieser Anleitung folgt, findet man eine separate Webseite, die nach dem Mailbox-Passwort fragt.
Die vorab ausgefüllte E-Mail-Adresse auf der gefälschten cPanel-Webmail-Seite kann den Verdacht weiter verringern. Die korrekte Adresse kann den Eindruck erwecken, dass die Seite das Konto des Nutzers erkannt hat. In Wirklichkeit wird die Adresse über den Link direkt an die Phishing-Seite weitergegeben.
Empfänger, die auf eine solche Warnung stoßen, können ihr Postfach unabhängig überprüfen. Wenn eingehende E-Mail- oder IMAP-Zugriff tatsächlich ein Problem hat, können Nutzer sich über ihre normale Webmail-Adresse oder das Hosting-Kontrollpanel anmelden, anstatt einen Re-Authentifizierungslink aus einer unerwarteten E-Mail zu verwenden.
Jeder, der bereits ein Passwort über die gefälschte Seite angegeben hat, sollte es umgehend über den legitimen E-Mail-Dienst ändern. Auch andere Konten mit demselben Passwort sollten gesichert sein, und das kompromittierte Postfach sollte auf unbekannte Sitzungen, Weiterleitungsregeln oder andere unautorisierte Änderungen überprüft werden.