

Die ” Mailbox Usage Alert Phishing-E-Mail” verwendet einen fast vollen Posteingang als Grund, um die Empfänger zur Anmeldung aufzufordern. Sie zeigt eine scheinbar routinemäßige Speicherbenachrichtigung, aber die gemeldete Nutzung ist erfunden, und die bereitgestellte Speicherverwaltungsoption führt zu einer Website zum Diebstahl von Zugangsdaten.
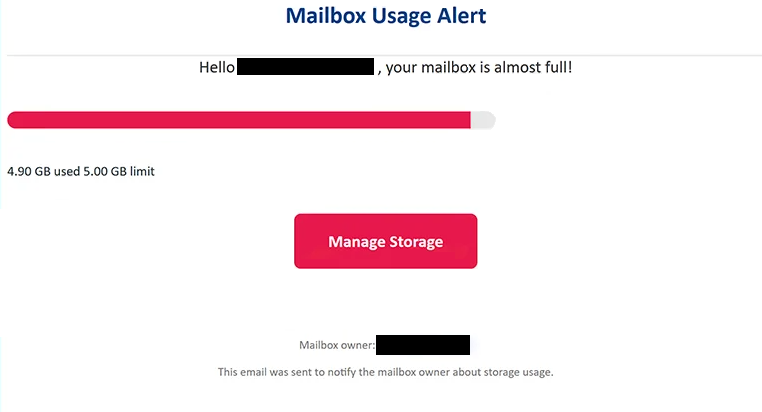
Laut der E-Mail hat der Empfänger bereits 4,90 GB einer Mailbox-Kapazität von 5,00 GB verwendet. Da angeblich nur sehr wenig Kapazität übrig ist, besagt die Warnung, dass der Postfach fast voll ist, und ermutigt den Nutzer, den verfügbaren Speicher zu verwalten.
Ein Button “Speicher verwalten” wird als offensichtliche Lösung bereitgestellt. Jemand, der regelmäßig große Anhänge erhält oder jahrelange E-Mails aufbewahrt, könnte eine solche Warnung als plausibel empfinden, besonders weil die E-Mail konkrete Zahlen angibt und nicht nur angibt, dass der Speicher knapp wird.
Der Button öffnet jedoch keine echte Speicherverwaltungsseite. Er leitet den Empfänger auf eine Phishing-Seite, die dazu dient, E-Mail-Anmeldedaten zu sammeln.
Diese Kampagne verwendet eine Phishing-Seite, die den E-Mail-Anbieter des Empfängers anhand der E-Mail-Adresse bestimmen und dessen Erscheinungsbild entsprechend anpassen kann. Dadurch können Betrüger eine Login-Oberfläche anzeigen, die für die Person relevanter ist, die den Link öffnet, anstatt allen das gleiche generische Formular anzuzeigen.
Während der Analyse präsentierte die Seite ein gefälschtes “Gmail Secured Portal”. Das Zugangsformular war so gestaltet, dass es der Anmeldeoberfläche von Google ähnelte und über einem Hintergrund erschien, der der echten Gmail-Anmeldeseite ähnelte.
Die Seite fragt nach Benutzernamen und Passwort. Die dort eingereichten Informationen gehen an die Betrüger und nicht an den E-Mail-Anbieter des Empfängers. Die Speicherung des Postfachs wird nicht verwaltet oder erweitert, indem der gefälschte Anmeldeprozess abgeschlossen wird.
Das Erlangen eines E-Mail-Passworts kann Betrügern Zugang zu weit mehr als nur gespeicherten Nachrichten verschaffen. Ein kompromittierter Posteingang kann private Korrespondenz und Informationen über andere Dienste enthalten. Er kann auch mit Konten verknüpft werden, die die E-Mail-Adresse zur Passwortwiederherstellung verwenden.
Jeder, der seine Zugangsdaten bereits über die Seite “Speicher verwalten” eingegeben hat, sollte das betroffene E-Mail-Passwort sofort ändern. Dasselbe Passwort sollte auch überall dort ersetzt werden, wo es wiederverwendet wurde. Auch die Überprüfung aktueller Kontoaktivitäten und unbekannter Sitzungen ist angebracht, nachdem die Zugangsdaten offengelegt wurden.
Die vollständige ” Mailbox Usage Alert Phishing-E-Mail” finden Sie unten:
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
Wie man die ” Mailbox Usage Alert “Phishing-E-Mail” identifiziert
Die Speicherzahlen sind eines der Elemente, die diesen Phishing-Versuch überzeugend erscheinen lassen. Die E-Mail enthält keine ungefähre Warnung wie “Ihr Postfach ist zu 90 % voll”. Stattdessen heißt es, dass 4,90 GB von einem Limit von 5,00 GB verbraucht wurden. Genaue Zahlen können den Eindruck erwecken, die Benachrichtigung stamme aus echten Kontodaten, aber in diesem Fall sind sie Teil der Täuschung.
Der Betreff stellt die E-Mail außerdem als einfache Mailboxwarnung dar, nicht als offensichtlichen Sicherheitsnotfall. Dieser Ansatz könnte Empfänger dazu ermutigen, “Speicher verwalten” als gewöhnliche Kontopflegefunktion zu betrachten.
Was nach dem Drücken dieses Buttons passiert, ist aufschlussreicher. Das Management des Speichers sollte die Nutzer zu den Einstellungen führen, die mit ihrem eigentlichen E-Mail-Dienst verbunden sind. Stattdessen schickt diese Kampagne sie auf eine separate Phishing-Seite und versucht, ihre Anmeldedaten zu erhalten.
Die Fähigkeit der Seite, den Anbieter des Empfängers zu imitieren, kann den Betrug weiter verschleiern. Ein Gmail-Nutzer kann auf Google-ähnliches Branding stoßen, während das Phishing-Setup in der Lage ist, den E-Mail-Dienst anhand der angegebenen Adresse zu erkennen. Das Sehen des erwarteten Anbieters nach dem Folgen des Links bestätigt daher nicht, dass die Seite echt ist.
Die Domain in der Adressleiste des Browsers ist ein nützlicheres Detail zur Untersuchung. Ein bekanntes Logo, ein Hintergrund oder ein Anmeldeformular kann kopiert werden, während eine Phishing-Seite außerhalb der Infrastruktur des legitimen Anbieters gehostet bleibt.
Empfänger können auch eine Speicherwarnung überprüfen, ohne “Speicher verwalten” zu verwenden. Das Öffnen der normalen E-Mail-Anwendung oder der manuelle Zugriff auf die Website des Anbieters ermöglicht es den Nutzern, ihre tatsächliche Mailbox-Kapazität in den Kontoeinstellungen zu überprüfen. Wenn das Postfach wirklich nahe an seinem Limit ist, sollten diese Informationen dort verfügbar sein.