

Die ” You have a package waiting Phishing-E-Mail” ist ein Betrug, der versucht, persönliche Informationen, Zugangsdaten und möglicherweise Zahlungsdetails zu erhalten, indem man sich als Paketbenachrichtigung ausgibt. Sie behauptet, ein Zustellversuch sei erfolglos gewesen und der Empfänger müsse eine weitere Lieferung arrangieren, um sein Paket zu erhalten. Das angebliche Versandproblem wird genutzt, um Empfänger auf eine irreführende Website zu verweisen.
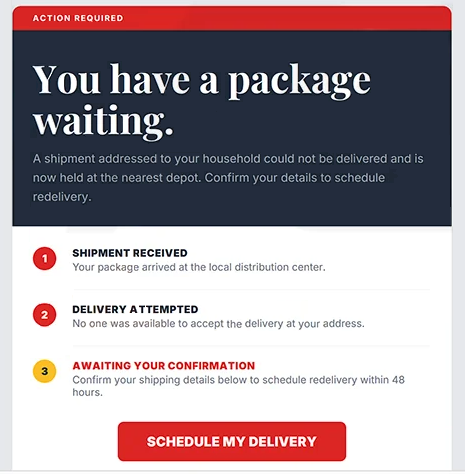
Die Phishing-E-Mail verwendet den Betreff “Ihr Paket wartet auf Abholung”, um den Eindruck einer legitimen Lieferbenachrichtigung zu erzeugen. Sie besagt, dass ein an den Haushalt des Empfängers adressiertes Paket an ein nahegelegenes Verteilerlager übergeben wurde, weil niemand verfügbar war, um es entgegenzunehmen. Die E-Mail nennt jedoch nicht das für die Lieferung zuständige Kurierfirma.
Um die Behauptung überzeugender zu machen, enthält die Phishing-E-Mail einen dreistufigen Lieferzeitraum. Sie zeigt an, dass das Paket in einem lokalen Verteilzentrum angekommen ist, ein Zustellversuch unternommen wurde und eine weitere Bestätigung erforderlich ist. Diese Angaben vermitteln den Eindruck, dass die Sendung verfolgt wird, obwohl keine unabhängig überprüfbaren Lieferinformationen bereitgestellt werden.
Die Empfänger werden angewiesen, auf einen Button mit der Aufschrift “LIEFERUNG PLANEN” zu klicken und ihre Versanddaten innerhalb von 48 Stunden zu bestätigen. Die E-Mail warnt außerdem, dass Pakete, die fünf Werktage lang nicht abgeholt bleiben, an den Absender zurückgeschickt werden. Diese Fristen sollen die Empfänger dazu ermutigen, schnell zu handeln, anstatt zu hinterfragen, ob das Paket überhaupt existiert.
Der Button führt zu einer Phishing-Website, die dazu dient, sensible Informationen zu sammeln. Je nach angezeigter Seite können Besucher aufgefordert werden, ihre Namen, Adressen, Telefonnummern, E-Mail-Zugangsdaten oder Zahlungsdaten anzugeben. Die Ziel-Website war bei der Überprüfung nicht mehr zugänglich, sodass ihre vollständige Funktionalität nicht nachgewiesen werden konnte.
Informationen, die über solche Websites eingereicht werden, können auf verschiedene Weise ausgenutzt werden. Gestohlene E-Mail-Zugangsdaten können Betrügern den Zugriff auf private Korrespondenz ermöglichen, Kontoinhaber zu imitieren oder Passwörter für andere Dienste zurückzusetzen. Persönliche Informationen könnten in weiteren Betrügereien verwendet werden, während kompromittierte Zahlungsdaten unautorisierte Transaktionen ermöglichen können.
Die “Phishing-E-Mail” ist keine legitime Zustellungsbenachrichtigung. Ihr Zweck ist es, die Erwartungen der Empfänger You have a package waiting an den Empfang von Paketen auszunutzen und sie dazu zu bewegen, sensible Informationen über eine unzuverlässige Website offenzulegen.
Die vollständige ” You have a package waiting Phishing-E-Mail” finden Sie unten:
Subject: Your package is waiting for pickup
ACTION REQUIRED
You have a package waiting.
A shipment addressed to your household could not be delivered and is now held at the nearest depot. Confirm your details to schedule redelivery.
1 Shipment received
Your package arrived at the local distribution center.2 Delivery attempted
No one was available to accept the delivery at your address.3 Awaiting your confirmation
Confirm your shipping details below to schedule redelivery within 48 hours.[SCHEDULE MY DELIVERY]
Packages unclaimed after 5 business days are returned to sender.
Unsubscribe | Opt out
Wie man Phishing-E-Mails erkennt
Die ” You have a package waiting Phishing-E-Mail” enthält mehrere Warnzeichen, beginnend mit dem Fehlen eines bekannten Kurierunternehmens. Obwohl sie behauptet, ein Paket werde in einem Vertriebsdepot aufbewahrt, nennt sie nicht die für den Transport oder die Zustellung verantwortliche Organisation. Dies macht die angebliche Sendung schwer zu überprüfen.
Ein weiteres verdächtiges Detail ist das Fehlen spezifischer Informationen über das Paket. Die E-Mail bezieht sich auf eine Lieferung, die an den Haushalt des Empfängers adressiert ist, identifiziert aber den Absender nicht und gibt keine vollständige Lieferadresse an. Die Versandreferenz mag offiziell aussehen, aber eine Referenznummer allein beweist nicht, dass eine echte Lieferung vorliegt.
Der dreistufige Versandzeitplan ist ein weiteres Element, das die Glaubwürdigkeit etablieren soll. Es wird das Paket so dargestellt, dass es in einer lokalen Einrichtung angekommen ist, einen erfolglosen Zustellversuch unterzogen und eine Bestätigungsphase eingetreten ist. Diese Statusupdates werden jedoch nicht durch Tracking-Informationen eines identifizierbaren Zustelldienstes unterstützt.
Die 48-stündige Bestätigungsfrist ist ebenfalls ein Warnsignal. Indem empfohlen wird, dass die Empfänger schnell handeln müssen, um die Lieferung zu organisieren, erzeugt die Phishing-E-Mail unnötigen Druck. Die zusätzliche Warnung, dass das Paket nach fünf Werktagen zurückgeschickt wird, verstärkt den Eindruck, dass sofortiges Handeln erforderlich ist.
Der Button “TERMINIERE MEINE ZUSTELLUNG” ist besonders wichtig, da er die Empfänger auf eine nicht zusammenhängende Website verweist. Eine Phishing-Seite kann einem legitimen Kurierdienst ähneln, wenn sie persönliche Informationen oder Zahlungsdetails anfordert. In manchen Fällen kann ein gefälschtes E-Mail-Anmeldeformular angezeigt werden, was besonders verdächtig ist, da die Neuterminierung einer Paketzustellung nicht die Eingabe eines E-Mail-Konto-Passworts erfordern sollte.
Die E-Mail enthält außerdem die Optionen “Abmelden” und “Abmelden”. Diese Elemente sind häufiger mit Werbe-E-Mails verbunden als mit Benachrichtigungen über einzelne Sendungen. Ihre Anwesenheit stellt nicht automatisch Phishing dar, ist aber ein weiteres Detail, das neben der Meldung des nicht identifizierten Kuriers und der nicht verifizierbaren Lieferung berücksichtigt werden sollte.
Die Kombination aus einem nicht näher bezeichneten Lieferunternehmen, einer generischen Versandreferenz, dringenden Bestätigungsfristen und einem Button, der zu einer unbekannten Website führt, unterscheidet die ” You have a package waiting Phishing-E-Mail” als Versuch, sensible Informationen zu erhalten.