

Las autoridades estadounidenses han desmantelado decenas de presuntas granjas de portátiles en Texas como parte de una investigación sobre operativos norcoreanos que consiguen en secreto trabajos tecnológicos remotos en empresas estadounidenses. La operación resultó en dos detenciones, cargos contra 14 personas y la incautación de aproximadamente 187 ordenadores y dispositivos relacionados.
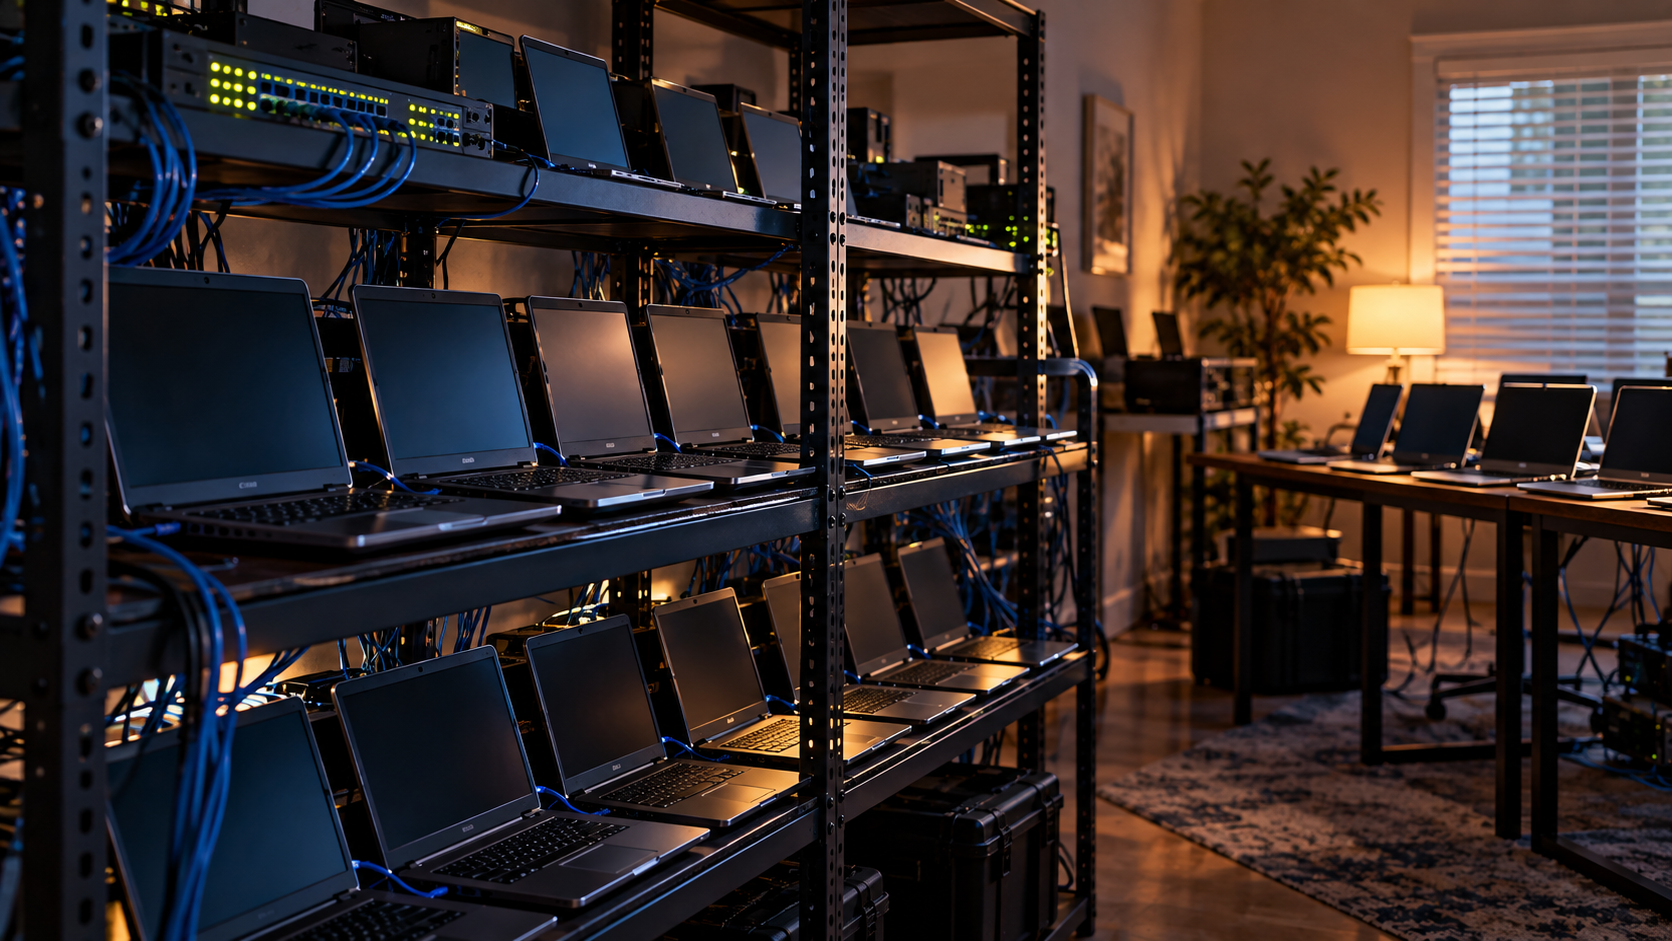
El FBI realizó registros en más de 40 viviendas de Texas entre el 21 y el 25 de septiembre de 2026, bajo una operación llamada Lonestar Roundup . Los investigadores creen que estas propiedades se utilizaron para ocultar la ubicación real de trabajadores informáticos norcoreanos empleados por empresas estadounidenses desprevenidas.
Una granja de portátiles es un lugar donde se almacenan ordenadores asignados por la empresa y son operados remotamente por personas en otros lugares. En este caso, los facilitadores supuestamente recibieron portátiles de trabajo en direcciones estadounidenses, instalaron software de acceso remoto y permitieron que trabajadores extranjeros se conectaran a ellos, haciendo que su actividad pareciera originarse en Estados Unidos.
El Departamento de Justicia también anunció la detención de Michael James Bostelle, residente de Pensilvania, y Juan Cecilio Peña Carrillo, de Texas. Ambos enfrentan cargos relacionados con fraude electrónico, blanqueo de dinero y robo de identidad en relación con la supuesta operación.
Según los fiscales, la conspiración más amplia afectó a más de 70 empresas estadounidenses entre 2019 y 2025, generando aproximadamente 3 millones de dólares en ingresos por empleo. Se cree que el dinero fue transferido a entidades controladas por Corea del Norte, lo que podría apoyar los programas de armas autorizados del país.
Los empleadores afectados operaban en sectores como la sanidad, las comunicaciones, la ciberseguridad, el comercio minorista y la manufactura. Los investigadores afirman que los trabajadores usaron identidades robadas o fabricadas, documentos laborales engañosos y conexiones a internet diseñadas para ocultar su ubicación real.
Cybersecurity company CrowdStrike ha rastreado la actividad bajo el nombre de Famous Chollima, también conocido como WageMole. Sus investigadores identificaron técnicas utilizadas para redirigir portátiles emitidos por los empleadores a facilitadores, incluyendo reclamaciones falsas de reubicación, arreglos de envío manipulados y informes fraudulentos de equipos desaparecidos.
El FBI ha advertido que los agentes norcoreanos están adaptando sus métodos a medida que los empleadores mejoran la verificación de identidad. Algunos ahora reclutan intermediarios para asistir a entrevistas, realizar trabajos o proporcionar acceso a cuentas profesionales, mientras que otros subcontratan trabajos a autónomos.
Más allá de las pérdidas financieras, estos acuerdos pueden exponer redes corporativas e información confidencial a individuos no autorizados. Las operaciones anteriores de trabajadores de TI en Corea del Norte también han implicado robo de datos y extorsión.
Las autoridades instan a las empresas a reforzar los procedimientos de contratación remota, verificar la identidad de los solicitantes e investigar envíos inusuales de dispositivos o actividades de acceso remoto. La investigación sigue en curso y se presume que todos los acusados son inocentes hasta que se demuestre su culpabilidad.