

La estafa de correo electrónico es Abuse Complaint Regarding Your Account un intento de phishing diseñado para robar credenciales de cuentas de correo. Utiliza una denuncia de abuso fabricada para convencer a los destinatarios de que deben confirmar sus direcciones de correo electrónico para poder seguir usando un servicio en línea. El correo de phishing no identifica una queja legítima ni aporta pruebas de que la cuenta del destinatario haya infringido ninguna norma.
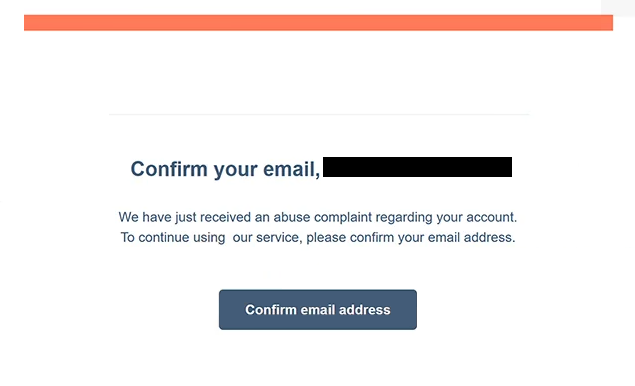
El correo llega con el asunto “Confirma tu dirección de correo electrónico” y afirma que recientemente se ha presentado una denuncia de abuso contra la cuenta del destinatario. Luego instruye al destinatario a verificar su dirección de correo electrónico para mantener el acceso al servicio. La advertencia es deliberadamente vaga, ya que no identifica la supuesta infracción, la persona que presentó la queja ni el servicio supuestamente afectado.
Se proporciona un botón etiquetado como “Confirmar dirección de correo electrónico” para completar la supuesta verificación. Al hacer clic se abre una página de inicio de sesión de correo web falsificada que imita la interfaz utilizada por cPanel. El sitio web solicita una dirección de correo electrónico y contraseña, creando la impresión de que es necesario iniciar sesión para resolver la queja.
La página de phishing está alojada usando Google Firebase Storage, un servicio legítimo de alojamiento en la nube que puede ser mal utilizado para distribuir contenido engañoso. El uso de una plataforma de alojamiento reconocible no hace que la página sea de fiar. Su propósito es recopilar las credenciales introducidas por los visitantes y ponerlas a disposición de los estafadores.
Si los atacantes obtienen credenciales de correo electrónico válidas, pueden intentar acceder al buzón de la víctima sin autorización. Una cuenta de correo comprometida puede exponer correspondencia privada, archivos adjuntos y otra información sensible. Los estafadores también pueden hacerse pasar por el propietario de la cuenta para enviar correos electrónicos adicionales de phishing o intentar restablecer contraseñas para otros servicios en línea asociados a la dirección comprometida.
El correo de phishing incluye un pie de página al estilo de la empresa que contiene una dirección en Cambridge, Massachusetts. Sin embargo, el nombre de la empresa está incompleto, apareciendo solo como “Inc.”, y la dirección no establece ninguna conexión legítima con el proveedor de correo electrónico del destinatario. Estos detalles parecen destinados a hacer que la notificación se parezca a una correspondencia comercial ordinaria.
La estafa de correo electrónico Abuse Complaint Regarding Your Account se centra en el robo de credenciales más que en la distribución de malware. No hay indicios de que el correo de phishing identificado contenga un archivo adjunto malicioso o que instale software. La supuesta denuncia por abuso es simplemente un pretexto para dirigir a los destinatarios a un formulario de inicio de sesión falso.
El correo completo de phishing Abuse Complaint Regarding Your Account está a continuación:
Subject: Comfirm Your Email Address
Confirm your email, –
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Cómo reconocer correos electrónicos de phishing
Una de las señales de advertencia más claras en el correo de phishing Abuse Complaint Regarding Your Account es el error ortográfico en su línea de asunto. Se usa la palabra “Comfirm” en lugar de “Confirmar”, lo cual es inusual en una notificación oficial de cuenta. Aunque los errores ortográficos por sí solos no demuestran que un correo sea malicioso, pueden indicar que la comunicación no se ha originado en un proveedor legítimo.
El correo tampoco identifica a la organización supuestamente responsable de gestionar la denuncia de abuso. Se refiere a “nuestro servicio” sin explicar qué servicio está implicado ni proporcionar una identidad empresarial reconocible. Esta falta de contexto es especialmente sospechosa porque la advertencia se refiere a una supuesta violación relacionada con la cuenta del destinatario.
Otro indicador es la solicitud para confirmar una dirección de correo electrónico iniciando sesión mediante un botón incrustado. El correo de phishing afirma que es necesaria la verificación para continuar usando el servicio, pero la página enlazada solicita tanto una dirección de correo electrónico como una contraseña. Esta inconsistencia sugiere que el procedimiento de verificación está destinado a obtener credenciales de acceso en lugar de confirmar la propiedad de una dirección de correo electrónico.
El sitio web de destino proporciona más pruebas de engaño. Aunque la página de inicio de sesión se asemeja a cPanel Webmail, está alojada a través de Google Firebase Storage en lugar del proveedor real de webmail del destinatario. Los sitios web de phishing a menudo copian interfaces de inicio de sesión familiares mientras operan desde dominios o plataformas de alojamiento no relacionadas.
La información incompleta de la empresa al final del correo electrónico es otra señal de advertencia. El pie de página incluye una dirección física pero identifica al supuesto remitente solo como “Inc.” sin un nombre propio de la empresa. Estos datos genéricos de negocio pueden añadirse a correos electrónicos de phishing para crear una impresión de legitimidad sin establecer quién los envió.