

El correo de phishing es cPanel Bot Prevention Check una estafa diseñada para robar contraseñas de cuentas de correo haciéndose pasar por un equipo de seguridad webmail. Afirma que se ha detectado actividad inusual en la cuenta del destinatario y que es necesaria una verificación adicional para confirmar su identidad. El correo presenta esta solicitud como una medida de seguridad rutinaria destinada a proteger contra ataques automáticos y accesos no autorizados.
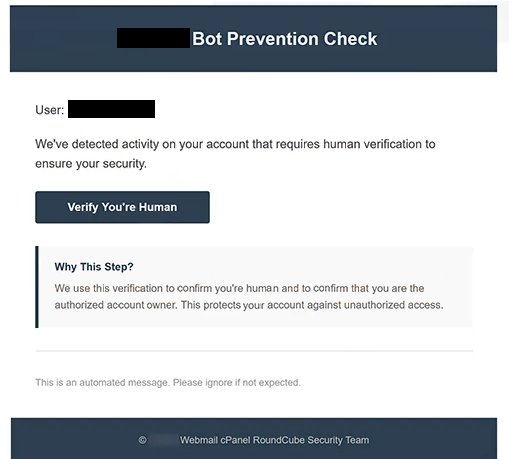
El correo de phishing utiliza un asunto que contiene “Verificación de cuenta: Confirma que no eres un robot” y muestra el encabezado “Comprobación de prevención de bots”. Sugiere que el destinatario debe completar un procedimiento de verificación humana para mantener la seguridad de la cuenta. Sin embargo, no proporciona información específica sobre la supuesta actividad sospechosa ni pruebas de que la cuenta ha sido comprometida.
Se instruye a los destinatarios para que hagan clic en un botón etiquetado “Verificar que eres humano.” En lugar de abrir un CAPTCHA legítimo o un servicio de verificación de cuenta, el botón conduce a una página de inicio de sesión falsa de webmail alojada en enfestarif[.] web.tr. El sitio web imita una interfaz de autenticación cPanel Webmail y solicita la contraseña del correo electrónico del visitante.
La página de phishing muestra la marca familiar del correo web y rellena automáticamente la dirección de correo electrónico del destinatario. Esta personalización puede hacer que el sitio web parezca conectado a la cuenta de correo real del destinatario. Sin embargo, los estafadores pueden incluir direcciones de correo conocidas en enlaces de phishing para que los formularios de inicio de sesión engañosos parezcan más convincentes.
Las contraseñas introducidas en el formulario pueden ser capturadas por los atacantes. Con credenciales válidas, los estafadores pueden intentar acceder a correos electrónicos privados, descargar archivos adjuntos sensibles e hacerse pasar por el propietario de la cuenta. También podrían intentar comprometer otros servicios en línea asociados con la dirección de correo afectada.
La campaña hace referencia a cPanel y RoundCube, productos de software legítimos asociados con el alojamiento web y los servicios de correo electrónico. Estos nombres se utilizan sin ninguna autorización o implicación identificada por parte de sus desarrolladores. El supuesto procedimiento de prevención de bots sirve como pretexto para recopilar credenciales de acceso a la pantalla.
El correo completo de phishing cPanel Bot Prevention Check está a continuación:
Subject: – Account Verification Confirm you are not a robot
– Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© – Webmail cPanel RoundCube Security Team
Cómo reconocer correos electrónicos de phishing
El correo de phishing contiene cPanel Bot Prevention Check varias señales de advertencia, incluyendo su vaga afirmación sobre actividad inusual de la cuenta. Aunque sugiere que el buzón del destinatario requiere protección adicional, no identifica la actividad sospechosa ni explica qué desencadenó la solicitud de verificación. Esta falta de detalle dificulta que la advertencia sea difícil de comprobar.
Otra característica sospechosa es la solicitud inesperada para confirmar que el destinatario es humano. Los servicios legítimos pueden usar desafíos CAPTCHA para evitar abusos automáticos, pero la página de phishing identificada solicita una contraseña de correo electrónico en su lugar. La diferencia entre el procedimiento de verificación anunciado y la solicitud real es un indicador significativo de engaño.
El botón “Verificar que eres humano” también oculta un destino web no relacionado. La página enlazada se asemeja a una interfaz de inicio de sesión familiar de webmail, pero su dominio no establece ninguna conexión con el proveedor de alojamiento del destinatario. Un logotipo reconocible o un formulario de autenticación diseñado profesionalmente no demuestran que un sitio web sea legítimo.
La dirección de correo electrónico precompletada es otro elemento destinado a establecer credibilidad. Los destinatarios pueden asumir que la página reconoce sus cuentas porque sus direcciones aparecen automáticamente. En realidad, esta información puede insertarse en una URL de phishing o recopilarse antes de que el correo se distribuya.
La identidad reclamada del remitente también merece un escrutinio. El correo hace referencia a un “Equipo de Seguridad de Webmail cPanel RoundCube”, combinando nombres de software reconocibles para dar la impresión de soporte técnico oficial. Sin embargo, estas referencias no identifican la organización responsable de gestionar el buzón del destinatario.
El correo refuerza aún más su apariencia administrativa mediante un lenguaje automatizado de notificaciones e instrucciones de no responder. Estos elementos pueden aparecer en comunicaciones legítimas de seguridad, pero los estafadores pueden reproducirlos sin dificultad.