

El correo de phishing ” Email Verification Guide ” es un intento de robo de credenciales que indica a los destinatarios que deben verificar su cuenta de correo antes de una fecha límite establecida. La campaña presenta el proceso como un requisito administrativo y advierte que ignorarlo podría acabar resultando en que la cuenta sea considerada inactiva y eliminada.
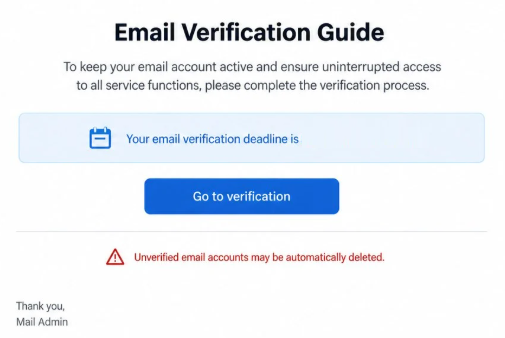
El correo está diseñado para parecer un aviso automatizado sobre el buzón del destinatario. Se refiere a una fecha límite de verificación y afirma que la autenticación debe completarse para mantener el acceso a todas las funciones de correo disponibles.
Se proporciona un enlace para iniciar el supuesto proceso de verificación. En lugar de dar a los destinatarios una razón legítima para acceder a su cuenta a través de su proveedor de correo habitual, la notificación les anima a seguir la ruta proporcionada directamente en el correo.
El requisito de verificación es fabricado. El remitente no tiene autoridad sobre el buzón del destinatario, y las consecuencias amenazadas se utilizan para presionar a los usuarios a interactuar con un sitio de phishing.
Tras hacer clic en el enlace dado, las víctimas pueden acceder a una página de inicio de sesión de correo electrónico falso. El sitio puede parecerse a un servicio de webmail conocido y mostrar la dirección de correo electrónico objetivo para que la página parezca conectada a la cuenta real del destinatario.
Esta aparente personalización no debe confundirse con un reconocimiento legítimo de cuenta. Los enlaces de phishing pueden contener la dirección de correo electrónico del destinatario y enviarla al sitio web fraudulento, permitiendo que la página muestre información que los estafadores ya poseían.
El objetivo es obtener la contraseña asociada a la dirección de correo electrónico. Las credenciales introducidas en el formulario de inicio de sesión falso son capturadas por los estafadores en lugar de usarse para completar la verificación de la cuenta.
Un buzón comprometido puede exponer correos electrónicos privados e información sobre otros servicios en línea. Dado que las cuentas de correo electrónico se usan comúnmente para la recuperación de contraseñas, el acceso a una bandeja de entrada también puede ayudar a los estafadores a identificar cuentas adicionales asociadas a la misma dirección.
El riesgo aumenta cuando la víctima reutiliza la misma contraseña en varios servicios. Las credenciales obtenidas a través del correo de phishing Email Verification Guide podrían exponer potencialmente otras cuentas si se ha utilizado información de inicio de sesión idéntica en otros lugares.
Cualquiera que haya enviado credenciales a través de la página de verificación fraudulenta debe cambiar la contraseña del correo electrónico a través del proveedor legítimo. También se deben reemplazar las contraseñas reutilizadas y el buzón debe revisarse en busca de sesiones desconocidas o cambios no autorizados en la configuración de la cuenta.
Cómo reconocer el correo de phishing Email Verification Guide
El plazo de verificación es central en esta estafa. Al añadir un límite de tiempo específico al supuesto requisito de autenticación, el correo intenta evitar que los destinatarios consideren cuidadosamente si la verificación es realmente necesaria.
La amenaza de la eventual eliminación de la cuenta añade aún más presión. Se hace creer a los destinatarios que no completar el proceso solicitado podría hacer que su buzón se clasifique como inactivo, haciendo que el enlace de verificación parezca necesario para preservar el acceso.
Otro problema es la identidad vaga del supuesto administrador. La notificación utiliza un lenguaje administrativo genérico en lugar de establecer una conexión clara con la empresa que realmente opera el servicio de correo electrónico del destinatario.
Detalles de la cuenta con aspecto específico también pueden hacer que el correo parezca más creíble. El destinatario puede ver su propia dirección de correo electrónico, una fecha de verificación o una marca de tiempo generada automáticamente. Ninguno de estos elementos prueba que el remitente tenga acceso al buzón o conozca el estado genuino de su cuenta.
La solicitud de inicio de sesión que sigue al enlace de verificación es especialmente importante. Una página puede mostrar un diseño de correo web familiar o mostrar la dirección de correo electrónico correcta mientras sigue siendo controlada por estafadores. Los usuarios deberían comprobar el dominio real antes de introducir una contraseña en lugar de depender de la marca o la personalización.
Los destinatarios también pueden evitar por completo el proceso de verificación por correo electrónico. Si una cuenta realmente requiere autenticación, esto puede comprobarse abriendo la aplicación de correo electrónico normal o navegando de forma independiente a la web oficial del proveedor.
No es necesario usar un enlace de verificación no solicitado para determinar si un buzón requiere atención. Una advertencia legítima de cuenta también debe ser visible a través de la cuenta o la configuración de seguridad del propio proveedor.