

El correo electrónico de phishing Norton – Your subscription has ended es una estafa que se hace pasar por Norton, una empresa legítima de ciberseguridad, para engañar a los destinatarios y que revelen las credenciales de su cuenta de correo electrónico. Afirma que la suscripción antivirus del destinatario ha caducado y advierte que su dispositivo es vulnerable a graves amenazas de seguridad. El supuesto aviso de caducidad está diseñado para crear miedo y animar a los destinatarios a seguir un enlace de renovación engañoso.
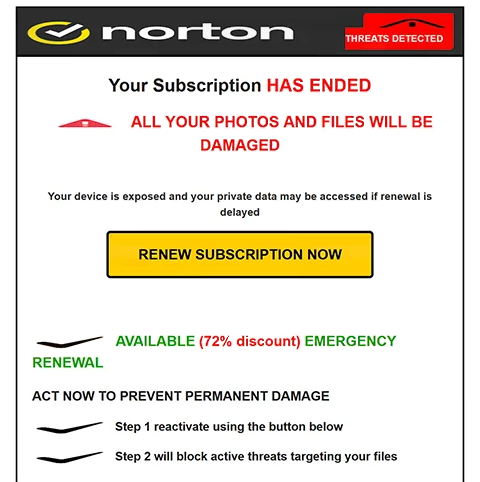
El correo de phishing utiliza el asunto “ADVERTENCIA DE CUENTA – Protege tus datos de acceso” y presenta afirmaciones alarmantes sobre el dispositivo del destinatario. Sugiere que se han detectado amenazas y que archivos personales, incluidas fotografías y documentos, podrían quedar dañados de forma permanente. Sin embargo, el correo electrónico no aporta pruebas de que se haya realizado un escaneo de seguridad ni que el ordenador del destinatario esté infectado.
Para hacer la advertencia más convincente, el correo de phishing ofrece una renovación de suscripción de emergencia con un supuesto 72% de descuento. Se anima a los destinatarios a pulsar un botón etiquetado “RENOVAR SUSCRIPCIÓN AHORA” para restaurar su protección antivirus. Otra versión observada incluye una cuenta atrás de cinco minutos, aumentando la presión para actuar de inmediato.
A pesar de las afirmaciones sobre la protección de Norton, el botón de renovación conduce a una página de inicio de sesión falsa de cPanel Webmail alojada en un sitio web no relacionado. La página solicita la dirección de correo electrónico y la contraseña del visitante en lugar de proporcionar un proceso legítimo de renovación de suscripción antivirus. Esto revela que el verdadero propósito de la estafa es obtener las credenciales de la cuenta de correo electrónico.
La información enviada a través del formulario de inicio de sesión falsificado puede ser capturada por los estafadores. Si las credenciales son válidas, los atacantes pueden intentar acceder al buzón de la víctima, leer correspondencia privada y obtener archivos adjuntos sensibles. También podrían hacerse pasar por el propietario de la cuenta o intentar comprometer servicios adicionales asociados con la misma dirección de correo electrónico.
Otras estafas que se hacen pasar por Norton pueden dirigir a los usuarios a páginas de pago falsas o sitios web legítimos de suscripción a través de enlaces de afiliados. Sin embargo, el correo electrónico de phishing Norton – Your subscription has ended identificado se dirige principalmente a las credenciales del correo electrónico a través de una página de autenticación de correo web engañosa.
La advertencia no establece que la suscripción Norton del destinatario haya caducado ni que se haya detectado malware en su dispositivo. Norton está siendo suplantado y no tiene ninguna implicación identificada en la campaña de phishing.
El correo completo de phishing Norton – Your subscription has ended está a continuación:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing Norton – Your subscription has ended contiene varias señales de advertencia, comenzando con sus afirmaciones exageradas sobre la seguridad del dispositivo del destinatario. Advierte que los archivos y fotografías podrían quedar dañados de forma permanente, pero no identifica ningún malware específico ni aporta pruebas de un incidente de seguridad real. Estas declaraciones alarmantes se utilizan comúnmente para presionar a los destinatarios a que tomen medidas inmediatas.
Otra característica sospechosa es el supuesto descuento del 72% por renovación de emergencia. El correo combina el miedo a perder la protección antivirus con una oferta promocional inusualmente grande, que anima a los destinatarios a renovar rápidamente. La cuenta atrás de cinco minutos que se muestra en otra versión refuerza esta urgencia y desanima un examen cuidadoso de la solicitud.
También merece la pena examinar el asunto “ADVERTENCIA DE CUENTA – Protege tus datos de acceso”. Aunque sugiere un problema de seguridad de la cuenta, el cuerpo del correo se centra en una suscripción antivirus caducada y supuestas amenazas a archivos personales. Esta combinación de diferentes advertencias puede indicar un intento de atraer atención en lugar de comunicar un problema específico de la cuenta.
El botón “RENOVAR SUSCRIPCIÓN AHORA” es especialmente revelador. En lugar de dirigir a los destinatarios al servicio legítimo de gestión de suscripciones de Norton, abre una página web que muestra un formulario de inicio de sesión cPanel Webmail. Un proceso de renovación antivirus no debería requerir inesperadamente que los usuarios introduzcan credenciales para una cuenta de correo electrónico no relacionada.
La página de inicio de sesión falsa puede parecer convincente porque imita una interfaz de autenticación de correo web familiar. Sin embargo, la marca reconocible y los campos estándar de contraseña no demuestran que un sitio web sea legítimo. La descoordinación entre la supuesta renovación de suscripción de Norton y las credenciales de correo electrónico solicitadas es un fuerte indicador de phishing.
La dirección de correo electrónico del remitente es otro detalle importante. Incluso cuando un correo de phishing muestra el nombre de Norton o utiliza una marca relacionada con la seguridad, la dirección completa del remitente puede revelar que proviene de un dominio no relacionado. Los logotipos de la empresa, el formato promocional y los avisos de derechos de autor pueden copiarse y no deben considerarse prueba de autenticidad.