

El correo de phishing Security notification on your chase account es una estafa que se hace pasar por Chase Bank para robar las credenciales de banca online. Afirma que la cuenta del destinatario ha sido bloqueada tras una revisión de seguridad y que es necesaria la verificación de identidad para restaurar el acceso. La advertencia está diseñada para persuadir a los destinatarios de que visiten una página bancaria falsa e introduzcan sus nombres de usuario y contraseñas.
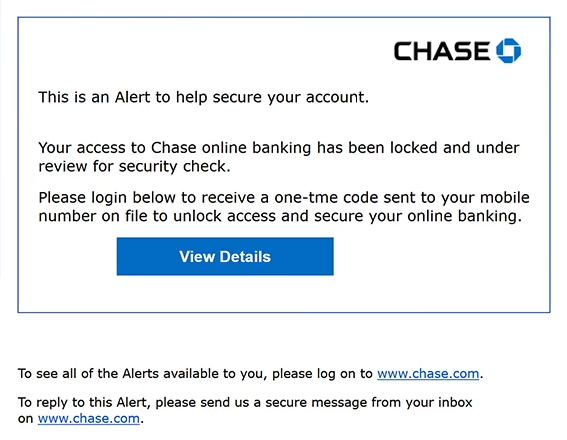
El correo de phishing utiliza el asunto ” Security notification on your chase account ” y se presenta como una alerta oficial de seguridad de Chase. Indica que el acceso a la cuenta bancaria online del destinatario ha sido restringido y puesto bajo revisión. Sin embargo, el correo no explica qué activó la supuesta comprobación de seguridad ni aporta pruebas de que la cuenta haya sido realmente bloqueada.
Se indica a los destinatarios que hagan clic en un botón etiquetado “Ver detalles” e inicien sesión para recibir un código de verificación único enviado a su número de móvil registrado. Esta instrucción hace que el proceso se parezca a un procedimiento legítimo de seguridad bancaria. En realidad, el botón dirige a los destinatarios a un sitio web de phishing.
La web falsa imita la página de inicio de sesión de la banca online de Chase, incluyendo el logotipo del banco, los campos de usuario y contraseña, así como elementos familiares en el pie de página. Estos datos están destinados a convencer a los visitantes de que están accediendo al servicio de autenticación genuino del banco. Sin embargo, las credenciales enviadas a través de la página son recogidas por los estafadores.
Si los atacantes obtienen credenciales bancarias válidas, pueden intentar acceder a la cuenta de la víctima y acceder a información financiera sensible. Dependiendo de las medidas de seguridad de la cuenta, también podrían intentar transacciones no autorizadas, modificar datos de contacto o interferir con el acceso del titular legítimo de la cuenta.
Las cuentas bancarias comprometidas pueden exponer información personal adicional que podría ser explotada en estafas relacionadas con la identidad. Los atacantes también podrían intentar acceder a servicios financieros conectados o utilizar información robada para intentar suplantar a la víctima. Estas consecuencias dependen de la información obtenida y de si los atacantes logran eludir con éxito requisitos adicionales de autenticación.
El correo completo de phishing Security notification on your chase account está a continuación:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing Security notification on your chase account contiene varias señales de advertencia, comenzando por su inesperada afirmación de que el acceso a la banca online ha sido bloqueado. Aunque los bancos legítimos pueden restringir cuentas tras actividades sospechosas, este correo no ofrece una explicación significativa del supuesto problema de seguridad. En su lugar, dirige inmediatamente a los destinatarios hacia un procedimiento de autenticación.
Otro detalle sospechoso es la solicitud para iniciar sesión y recibir un código de verificación de un solo uso. El correo de phishing presenta esto como un paso necesario para desbloquear la cuenta, pero el sitio web vinculado no es gestionado por Chase. Las referencias a códigos de verificación y números de móvil registrados pueden hacer que los correos electrónicos de phishing parezcan creíbles porque se parecen a procedimientos de seguridad bancarios conocidos.
El botón “Ver detalles” es especialmente importante. A pesar de su etiqueta habitual, dirige a los destinatarios a un sitio web que utiliza un dominio no relacionado. Los correos electrónicos de phishing suelen ocultar destinos engañosos detrás de botones que parecen proporcionar información de la cuenta o actualizaciones de seguridad.
La página de inicio de sesión de falsificación proporciona más pruebas de engaño. Replica la marca de Chase y los campos de autenticación familiares, pero estos elementos visuales pueden copiarse. El dominio real del sitio web es un indicador más fiable de su identidad que el logotipo o la apariencia del formulario de acceso.
El correo electrónico también contiene un error ortográfico notable, refiriéndose a un “código de un solo uso” en lugar de un “código de un solo uso”. Aunque las comunicaciones legítimas pueden contener errores, tales errores merecen ser examinados cuando un correo afirma originarse en una institución financiera importante.
Otra característica es la inclusión de referencias al sitio web oficial de Chase y al sistema de mensajería segura. Estos detalles pueden hacer que el correo parezca fiable, aunque el botón principal de acción lleve a otro sitio. La presencia de una dirección legítima en el cuerpo del correo no demuestra que todos los enlaces incrustados sean auténticos.