

El correo electrónico de phishing Update your account information to avoid interruption es una estafa que se hace pasar por proveedores de alojamiento web para robar credenciales de cuentas de correo. Advierte a los destinatarios que la información de su cuenta debe actualizarse y sugiere que no completar el proceso podría interrumpir sus servicios de alojamiento. El supuesto problema de la cuenta se utiliza para persuadir a los destinatarios a visitar un sitio web de inicio de sesión falso.
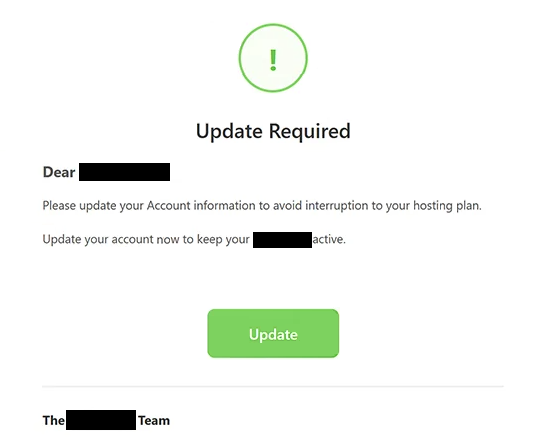
El correo de phishing se presenta como una notificación automática de una empresa de alojamiento. Afirma que los datos de la cuenta del destinatario requieren atención, pero no explica qué información está desactualizada ni por qué es necesaria una actualización. Esta advertencia vaga genera incertidumbre y anima a los destinatarios a seguir las instrucciones proporcionadas.
Para completar la supuesta actualización, se indica a los destinatarios que hagan clic en un botón etiquetado como “Actualizar”. En lugar de abrir una página legítima de gestión de cuentas de alojamiento, el botón conduce a un sitio web de phishing. El sitio web intenta identificar al proveedor de correo electrónico del visitante y mostrar una interfaz de inicio de sesión falsa correspondiente.
Una versión observada de la página de phishing imita la pantalla de inicio de sesión de Gmail. Mostrando una interfaz de autenticación familiar, los estafadores intentan convencer a los visitantes de que están accediendo a su servicio habitual de correo electrónico. Sin embargo, el sitio web no es gestionado por Google ni por el proveedor de alojamiento supuestamente responsable de la notificación.
La página de phishing está diseñada para capturar direcciones de correo electrónico y contraseñas introducidas por los visitantes. Si los atacantes obtienen credenciales válidas, pueden intentar acceder a los buzones correspondientes, leer correspondencia privada y recopilar información sensible. Las cuentas comprometidas también pueden usarse para hacerse pasar por sus propietarios o distribuir correos electrónicos adicionales de phishing.
El acceso a cuentas de correo electrónico puede exponer otros servicios en línea a actividades no autorizadas. Los atacantes pueden intentar restablecer contraseñas de cuentas asociadas al buzón comprometido, lo que podría obtener acceso a información personal o empresarial adicional. Estas consecuencias dependen de las medidas de seguridad que protegen cada cuenta.
El correo de phishing no Update your account information to avoid interruption es una notificación legítima de un servicio de alojamiento. Su propósito es obtener las credenciales de acceso a través de una página de autenticación engañosa en lugar de resolver un problema real de la cuenta.
El correo completo de phishing Update your account information to avoid interruption está a continuación:
Subject: Update Required: –
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your – active.
[Update]The – Team
– Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 – All rights reserved.
Cómo reconocer correos electrónicos de phishing
El correo de phishing utiliza Update your account information to avoid interruption una advertencia de interrupción de servicio para presionar a los destinatarios a que actúen. Aunque los proveedores legítimos de alojamiento pueden solicitar ocasionalmente actualizaciones de la cuenta, un correo inesperado que amenace con interrupción sin explicar el problema subyacente debe examinarse detenidamente.
Una señal de advertencia es la falta de información específica sobre la cuenta. El correo electrónico de phishing no identifica qué detalles necesitan actualización ni ofrece una explicación clara del supuesto problema. En su lugar, dirige a los destinatarios hacia un botón genérico de actualización, haciendo que la acción solicitada parezca rutinaria.
El destino del botón “Actualizar” es otro indicador importante. El enlace conduce a una página web no relacionada en lugar del servicio oficial de gestión de cuentas del proveedor de alojamiento. Los correos electrónicos de phishing suelen disfrazar destinos externos detrás de botones que parecen ofrecer funciones ordinarias de mantenimiento de cuenta.
La página de inicio de sesión falsificada proporciona más pruebas de engaño. Aunque el correo electrónico se refiere a una cuenta de hosting, el destino puede mostrar un formulario de autenticación al estilo Gmail solicitando credenciales de correo. Esta discrepancia entre el propósito declarado del correo y la información solicitada por el sitio web es característica de los intentos de phishing.
También debe examinarse la identidad del remitente. Los correos electrónicos de phishing pueden incluir nombres de empresas de alojamiento, formato profesional, etiquetas automáticas de notificación y avisos de derechos de autor. Estos datos pueden crear una apariencia oficial, pero no demuestran que el correo se originó en la organización suplantada.
Otra característica sospechosa es el uso de urgencia sin información de apoyo significativa. El correo sugiere que los servicios de alojamiento podrían verse interrumpidos si el destinatario no actualiza los datos de su cuenta. Esto fomenta una acción rápida mientras ofrece pocas oportunidades para evaluar si la advertencia es genuina.