

El correo de phishing Webmail Service Update intenta convertir lo que parece una mejora rutinaria de software en una oportunidad para robar una contraseña de correo. En lugar de advertir sobre una cuenta caducada o amenazar con una suspensión inmediata, esta campaña informa a los destinatarios de que una nueva versión de su servicio de correo web está disponible.
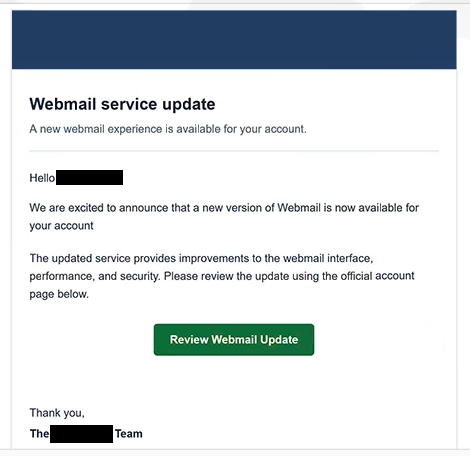
El correo utiliza el asunto ” Webmail Service Update for -“. Se dirige al destinatario y anuncia que una experiencia actualizada de webmail está lista para su cuenta. Según el correo, la nueva versión ofrece mejoras en la interfaz, el rendimiento y la seguridad.
Se invita a los destinatarios a revisar estos cambios mediante un botón que dice “Revisar actualización de correo web”. El correo describe esto como una página oficial de cuenta, haciendo que la acción suene como parte normal de actualizar un servicio de correo web.
No hay una actualización genuina de correo web detrás del botón. A continuación, se abre una página de phishing alojada a través de Google Cloud Storage. Aunque esta es una plataforma legítima en la nube, la página colocada allí está controlada por estafadores y no es un portal oficial de cuentas de webmail.
El sitio copia la apariencia de una página de inicio de sesión de cPanel Webmail. En la versión analizada, la dirección de correo electrónico del destinatario parece insertarse automáticamente en el campo de inicio de sesión. A continuación, se pide al visitante que proporcione la contraseña correspondiente.
Introducir una contraseña no activa una nueva versión del webmail. La información es capturada por los estafadores, lo que podría proporcionarles las credenciales necesarias para acceder a la cuenta de correo electrónico de la víctima.
Las credenciales de correo electrónico son especialmente valiosas porque una bandeja de entrada puede contener conversaciones privadas e información sobre otras cuentas. El acceso también puede permitir a los delincuentes solicitar restablecimiento de contraseña para servicios vinculados a la dirección de correo comprometida o hacerse pasar por el propietario de la cuenta al contactar con otras personas.
Ni cPanel ni Google son responsables de esta campaña de phishing. La interfaz tipo cPanel se copia para que la página de inicio de sesión parezca auténtica, mientras que el servicio de almacenamiento en la nube simplemente se está utilizando de forma indebida para alojar el contenido fraudulento.
Si ya se ha introducido una contraseña en la página falsa, debe cambiarse a través del servicio de correo real lo antes posible. La misma contraseña también debe ser reemplazada en cualquier otra cuenta donde se haya reutilizado.
El correo completo de phishing Webmail Service Update está a continuación:
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Cómo reconocer el correo de phishing Webmail Service Update
Esta estafa es notable porque su enfoque es relativamente positivo. En lugar de asustar inmediatamente a los destinatarios con cierre de cuenta o correos electrónicos perdidos, anuncia supuestas mejoras en su servicio de webmail existente. Las afirmaciones sobre un mejor rendimiento, seguridad y una interfaz renovada ofrecen a los destinatarios una razón aparentemente inofensiva para continuar.
La descripción genérica del proveedor en el correo electrónico es una razón para investigarlo más a fondo. Habla de una nueva versión de “Webmail” sin establecer una conexión clara con la empresa que realmente gestiona la cuenta de correo del destinatario.
El botón “Revisar actualización del correo web” es donde el engaño se hace más evidente. Un destinatario que espera información sobre una actualización del servicio es llevado a una página de inicio de sesión alojada fuera de su servicio habitual de webmail. El hecho de que la dirección de correo electrónico ya aparezca en el formulario puede hacer que la página parezca personalizada, pero no demuestra que el sitio sea legítimo.
La apariencia al estilo cPanel tampoco debe usarse como prueba de autenticidad. Las interfaces de inicio de sesión, logotipos, selectores de idioma y otros elementos visuales familiares pueden reproducirse en páginas de phishing. La dirección mostrada en el navegador es más útil para determinar si un formulario de inicio de sesión pertenece realmente al servicio esperado.
Tampoco es necesario usar un correo electrónico no solicitado para comprobar si un servicio de webmail ha sido actualizado. Los usuarios pueden abrir su página habitual de webmail o panel de control de alojamiento de forma independiente. Cualquier cambio genuino en el servicio puede revisarse desde allí sin proporcionar una contraseña a un sitio al que se accede mediante un correo electrónico inesperado.