

El correo electrónico de phishing ” Security Verification – Periodic Due Diligence ” es una estafa que intenta obtener las credenciales de la cuenta de correo suplantándose por un servicio de seguridad de correo web. Afirma que los destinatarios deben completar un procedimiento obligatorio de verificación de cuenta para mantener un acceso ininterrumpido a sus buzones. La notificación presenta este requisito como parte de una revisión rutinaria de seguridad, pero su propósito real es dirigir a los usuarios a un sitio web de phishing.
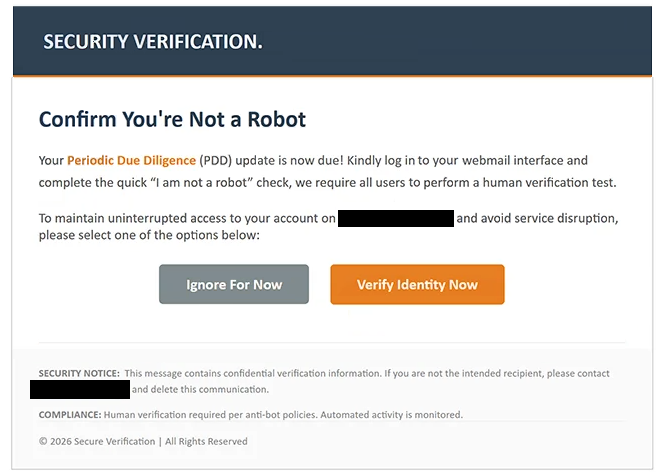
El correo utiliza el asunto “Diligencia debida periódica” e incluye encabezados destacados como “VERIFICACIÓN DE SEGURIDAD” y “Confirma que no eres un robot.” Informa a los destinatarios de que se requiere una actualización periódica de diligencia debida (PDD) y que deben iniciar sesión en sus cuentas de correo web para completar una verificación de identidad. Sin embargo, el correo no identifica un incidente de seguridad específico ni explica por qué es necesaria la verificación.
Se advierte a los destinatarios que no completar el procedimiento puede interrumpir el acceso a sus cuentas de correo electrónico. La notificación incluye dos botones, “Ignorar por ahora” y “Verificar identidad ahora”, animando a los usuarios a seleccionar la opción de verificación. Esta disposición hace que la solicitud se parezca a un procedimiento rutinario de mantenimiento de cuenta en lugar de un intento de obtener información sensible.
Hacer clic en “Verificar identidad ahora” lleva a un sitio web de phishing. La página imita una interfaz de inicio de sesión de cPanel Webmail y solicita la dirección de correo electrónico y la contraseña del visitante. A pesar de las afirmaciones del correo sobre la verificación humana, el sitio web no realiza una verificación CAPTCHA legítima.
El formulario de phishing está diseñado para recopilar credenciales de inicio de sesión para los estafadores. Si los destinatarios proporcionan contraseñas válidas, los atacantes pueden intentar acceder a sus buzones, leer correspondencia privada y obtener archivos adjuntos sensibles. También podrían hacerse pasar por propietarios de cuentas para distribuir correos electrónicos de phishing adicionales o intentar comprometer otros servicios vinculados a las direcciones afectadas.
El correo incluye referencias a políticas anti-bot, monitorización automatizada de actividades y procedimientos de verificación confidencial de cuentas. Estos elementos pretenden crear la impresión de administración oficial de seguridad, aunque no demuestran que se esté realizando una revisión real.
El correo electrónico de phishing ” Security Verification – Periodic Due Diligence ” utiliza indebidamente la apariencia de servicios de correo web legítimos, incluido cPanel. El supuesto requisito de diligencia debida es un pretexto para el robo de credenciales, y no se ha identificado ninguna conexión legítima con cPanel.
El correo electrónico completo de phishing ” Security Verification – Periodic Due Diligence ” está a continuación:
Subject: Periodic Due Diligence
SECURITY VERIFICATION.
Confirm You’re Not a Robot
Your Periodic Due Diligence (PDD) update is now due! Kindly log in to your webmail interface and complete the quick “I am not a robot” check, we require all users to perform a human verification test.
To maintain uninterrupted access to your account on – and avoid service disruption, please select one of the options below:
[Ignore For Now] [Verify Identity Now]
SECURITY NOTICE: This message contains confidential verification information. If you are not the intended recipient, please contact – and delete this communication.
COMPLIANCE: Human verification required per anti-bot policies. Automated activity is monitored.
© 2026 Secure Verification | All Rights Reserved
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing ” Security Verification – Periodic Due Diligence ” contiene varias señales de advertencia, empezando por su vaga explicación de la supuesta revisión de la cuenta. Afirma que la verificación es obligatoria, pero no identifica a la organización responsable del requisito ni proporciona detalles específicos de la cuenta. La terminología formal por sí sola no demuestra que una solicitud administrativa sea legítima.
Otra característica sospechosa es la instrucción para confirmar que el destinatario es humano iniciando sesión en una cuenta de webmail. Los sitios web legítimos pueden usar desafíos CAPTCHA para distinguir a las personas de software automatizado, pero la página de phishing identificada solicita en su lugar una contraseña de correo electrónico. Esta descompensación entre la comprobación de seguridad anunciada y la solicitud de autenticación real es una clara indicación de engaño.
La advertencia sobre el acceso interrumpido a la cuenta también genera presión para actuar. Se anima a los destinatarios a creer que sus buzones pueden quedar indisponibles a menos que completen la verificación. Sin embargo, el correo no explica qué restricción específica se aplicará ni por qué la cuenta requiere autenticación adicional.
Los dos botones, “Ignorar por ahora” y “Verificar identidad ahora”, son otra característica distintiva. Su presentación hace que la notificación se parezca a un recordatorio de seguridad estándar, siendo la verificación la acción recomendada. No obstante, el botón de verificación dirige a los usuarios a un sitio web no relacionado con su proveedor de correo electrónico identificable.
La página web de phishing imita una página de inicio de sesión conocida de cPanel Webmail, lo que puede hacer que parezca fiable. Sin embargo, los estafadores pueden reproducir logotipos reconocibles, campos de autenticación e interfaces administrativas. La dirección del sitio web y su relación con el servicio reclamado son indicadores más significativos que su diseño visual.
El correo electrónico también contiene referencias a políticas anti-bot y requisitos de confidencialidad. Estas declaraciones dan a la notificación un tono técnico y oficial sin proporcionar pruebas verificables de un procedimiento de seguridad real. La referencia de copyright a “Secure Verification” tampoco establece la identidad del remitente.