Eliminar worm:win32/black.a
Si su software anti-malware está identificando algo por el nombre worm:win32/black.a, es probable que detecte un troyano genérico. Los troyanos son ...
Si su software anti-malware está identificando algo por el nombre worm:win32/black.a, es probable que detecte un troyano genérico. Los troyanos son ...
Si hay software de eliminación de malware instalado en su ordenador, podría utilizar Trojan:Win32 / CryptInject!ml para detectar troyanos genéricos...
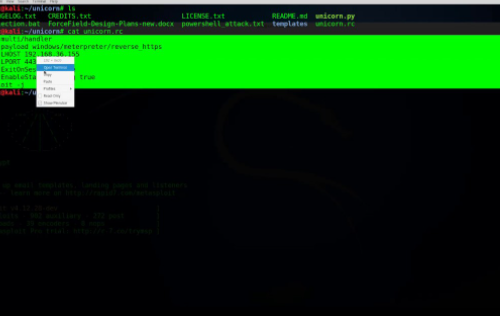
ViperSoftX RAT es un troyano de acceso remoto (RAT), detectado por primera vez en 2019. Es principalmente un ladrón de criptomonedas. Esencialment...
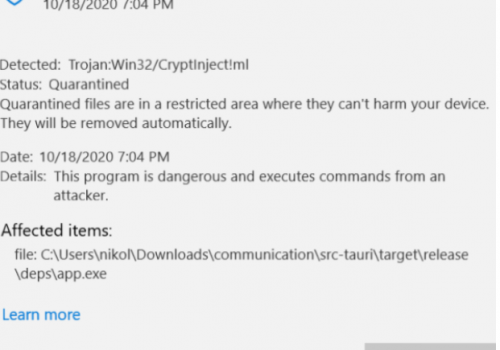
Si usted tiene software de eliminación de malware, puede utilizar Trojan:Win32 / CryptInject!ml para la identificación de troyano genérico. Tome un...
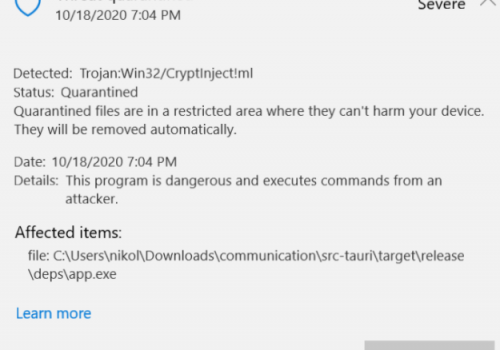
Trojan:Win32 / CryptInject!ml es un troyano, y clasificado como una amenaza peligrosa. Los troyanos trabajan en segundo plano por lo que a menos que...
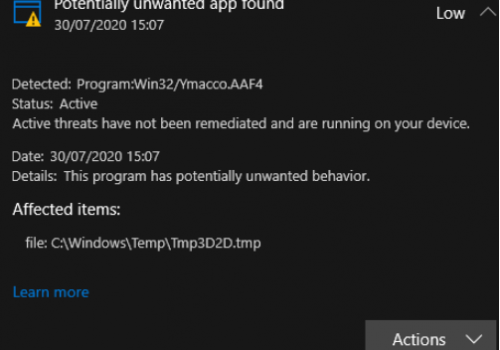
Ciertos troyanos genéricos se identifican como troyanos:Win32 / Ymacco por aplicaciones de eliminación de malware. Debemos decir que los troyanos no...