

La fenêtre contextuelle « Microsoft Firewall Alert » est une arnaque au support technique qui utilise de faux avertissements de sécurité Windows pour effrayer les visiteurs et les pousser à contacter des escrocs. La page prétend que Microsoft Defender a détecté des fichiers infectés sur l’ordinateur et donne l’impression qu’une assistance technique immédiate est nécessaire.
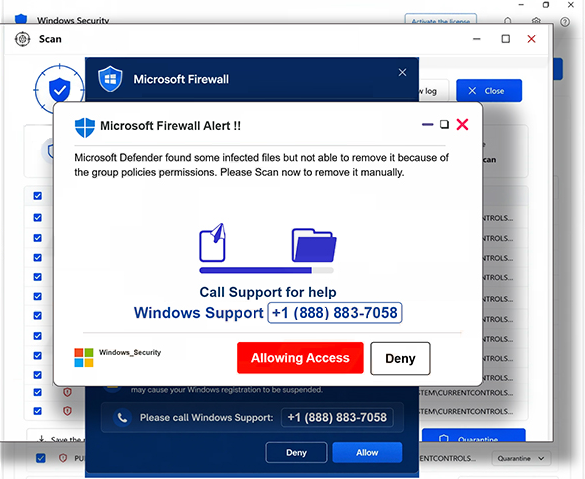
Lorsqu’elle est ouverte, la page de l’arnaque affiche plusieurs fenêtres contextuelles qui se chevauchent. Cette présentation encombrée peut rendre le navigateur difficile à utiliser ou à fermer et contribue à donner l’impression qu’un problème système grave s’est produit.
L’un des avertissements les plus en vue est intitulé « Microsoft Firewall Alert !! ». Il affirme que Microsoft Defender a découvert des fichiers infectés mais ne peut pas les supprimer en raison de restrictions de politique de groupe. Les visiteurs sont invités à appeler « Soutien Windows » en utilisant le numéro de téléphone affiché sur la page.
L’avertissement est entièrement fabriqué. Un site web ne peut pas déterminer que Microsoft Defender a trouvé des fichiers qu’il ne peut pas supprimer en raison des paramètres de politique de groupe comme décrit sur cette page. Le numéro de téléphone ne relie pas les visiteurs à un support Microsoft légitime.
Appeler le numéro affiché met en relation les victimes avec des escrocs se faisant passer pour des représentants du support. Ils peuvent tenter de convaincre les appelants que leurs ordinateurs sont infectés ou autrement compromis et utiliser le problème fabriqué comme prétexte pour accéder à distance au système.
Des logiciels d’accès à distance tels que TeamViewer peuvent être utilisés pendant ce processus. Si les victimes accordent l’accédre, les escrocs peuvent potentiellement consulter des informations sur l’ordinateur, obtenir des identifiants sauvegardés, accéder à des comptes financiers ou exiger un paiement pour des réparations inutiles. Ils peuvent également utiliser le contrôle à distance du système pour introduire des logiciels malveillants.
Microsoft et Windows ne sont pas connectés à la fenêtre contextuelle « Microsoft Firewall Alert ». Les véritables notifications de sécurité Windows n’apparaissent pas comme des pages de navigateur aléatoires demandant aux utilisateurs d’appeler un numéro de support inconnu.
Les utilisateurs qui rencontrent la page ne doivent pas appeler le numéro affiché ni interagir avec ses boutons. Fermer le navigateur est normalement suffisant. Si l’arnaque empêche le navigateur de répondre normalement, elle peut être terminée via le Gestionnaire des tâches puis rouverte.
Comment les utilisateurs rencontrent l’arnaque « Microsoft Firewall Alert »
Cette arnaque particulière est promue par plusieurs voies. Une méthode confirmée consiste en des e-mails trompeurs conçus pour envoyer les destinataires directement vers la fausse page de sécurité.
L’email associé à la campagne utilise pour objet « Activité envoyée depuis votre propre compte ». Il affirme qu’une activité inhabituelle a été détectée et qu’un e-mail semble avoir été envoyé depuis le compte du destinataire. Cela crée un problème de sécurité distinct avant que la victime ne voie le faux avertissement Microsoft.
Les destinataires qui ne reconnaîtraient apparemment pas l’activité sont encouragés à l’examiner. L’email contient des liens intitulés « Examiner l’activité du compte » et « Réviser les paramètres de sécurité ». Les deux dirigent les utilisateurs vers le site affichant l’arnaque « Microsoft Firewall Alert » plutôt que vers les véritables paramètres de sécurité du compte.
D’autres moyens d’accéder aux pages d’arnaque du support technique peuvent inclure des réseaux publicitaires frauduleux, des publicités en ligne trompeuses, des notifications de navigateurs provenant de sites douteux et des publicités. Les sites proposant du contenu piraté, des torrents ou des contenus similaires peuvent également exposer les visiteurs à des réseaux publicitaires générant des redirections indésirables.
Les utilisateurs peuvent réduire leur exposition en évitant les liens dans des e-mails de sécurité inattendus et en accédant directement aux paramètres du compte via le service concerné. Les demandes provenant de sites web inconnus pour activer les notifications du navigateur doivent également être refusées, en particulier lorsque l’autorisation de notification est présentée comme une condition pour visualiser le contenu ou continuer vers une page.
Les logiciels doivent être obtenus auprès de sources officielles, et les applications inconnues ne doivent pas être installées simplement parce qu’un site web affirme qu’elle doit résoudre un problème de sécurité. Les redirections inattendues qui ouvrent à plusieurs reprises des publicités ou des pages d’avertissement douteuses peuvent également justifier la vérification du navigateur et du système à la recherche de logiciels indésirables.
Le point clé de l’arnaque « Microsoft Firewall Alert » est que l’affichage alarmant du navigateur ne constitue pas la preuve d’une détection Defender. Son but est de déplacer la victime d’un faux avertissement de sécurité à une conversation téléphonique avec des escrocs. Appeler le numéro ou accorder un accès à distance crée le risque réel ; l’avertissement du navigateur lui-même ne prouve pas que l’ordinateur a l’infection qu’il prétend avoir trouvée.