

L’email de phishing est Password reset requested une arnaque visant à voler des identifiants déguisée en notification de réinitialisation de mot de passe d’un fournisseur de services de messagerie. Il tente de convaincre les destinataires qu’un changement de mot de passe a été demandé pour leur compte et qu’ils doivent effectuer le processus pour éviter des problèmes de réception des e-mails.
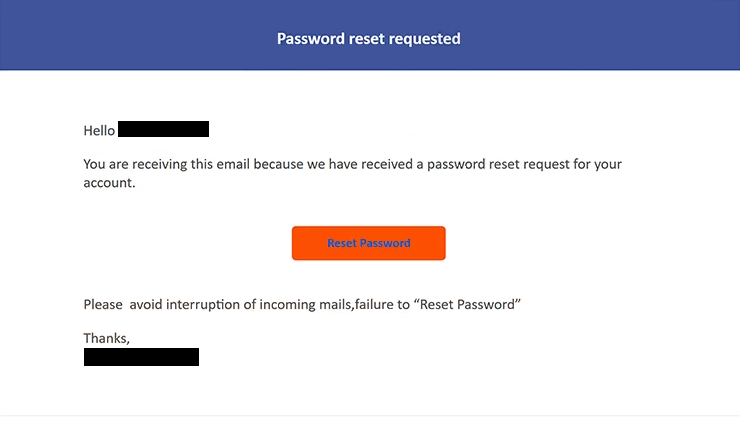
L’objet indique « Réinitialiser votre mot de passe » suivi d’informations identifiant le destinataire. À l’intérieur, l’email indique qu’une demande de réinitialisation de mot de passe a été reçue pour le compte. Les destinataires se voient alors présenter un bouton « Réinitialiser mot de passe ».
L’e-mail avertit également que ne pas réinitialiser le mot de passe pourrait interrompre le courrier entrant. Cette affirmation crée de l’urgence et donne aux destinataires une raison de sélectionner le bouton même s’ils ne se souviennent pas avoir demandé un changement de mot de passe.
Il n’existe pas de véritable processus de réinitialisation du mot de passe derrière l’email. Sélectionner « Réinitialiser mot de passe » ouvre un site de phishing hébergé sur le stockage cloud Backblaze B2. Backblaze B2 lui-même est un service légitime, mais dans cette campagne, il est détourné pour héberger du contenu de phishing.
La page frauduleuse combine des éléments provenant de différents services de messagerie. Elle affiche un écran de connexion Roundcube Webmail avec une fenêtre pop-up de connexion à la marque Google placée dessus. Le but est de persuader les visiteurs de fournir leurs identifiants de compte e-mail.
Les informations saisies dans les champs de connexion sont envoyées aux escrocs. Fournir des identifiants ne réinitialise pas le mot de passe et n’empêche pas les courriels entrants d’être interrompus.
L’accès à un compte email peut exposer une correspondance privée et d’autres informations sensibles. Une boîte de réception compromise peut également être utile pour réinitialiser les mots de passe d’autres comptes associés à la même adresse email ou pour se faire passer pour le propriétaire du compte dans les emails envoyés aux contacts.
Ni Backblaze ni les services de messagerie dont le branding apparaît sur la page de phishing ne sont responsables de cette campagne. Leurs services et éléments visuels sont simplement détournés dans le cadre de la tromperie.
Toute personne ayant saisi un mot de passe sur la fausse page de connexion doit le changer immédiatement. Le mot de passe doit également être remplacé sur tout autre compte où il a été réutilisé.
L’email complet de phishing Password reset requested est ci-dessous :
Subject: Reset your password –
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to « Reset Password »
Thanks,
–
Comment reconnaître les emails de phishing
Le « Password reset requested » e-mail de phishing peut d’abord sembler crédible car de véritables services en ligne envoient des notifications lors de la demande de réinitialisation du mot de passe. Cependant, plusieurs détails dans cet e-mail précis indiquent que la notification ne doit pas être digne de confiance.
La première question que les destinataires devraient se poser est de savoir s’ils ont réellement demandé une réinitialisation du mot de passe. Une notification de réinitialisation inattendue doit être traitée avec prudence, surtout lorsqu’elle pousse le destinataire à finaliser le processus via un bouton à l’intérieur de l’email.
L’avertissement concernant les courriels entrants est un autre signe important. L’email affirme que ne pas sélectionner « Réinitialiser mot de passe » entraînera une interruption des e-mails entrants. Cette menace sert à pousser les destinataires à agir rapidement plutôt qu’à vérifier leur compte de manière indépendante.
La destination du bouton « Réinitialiser le mot de passe » fournit une preuve plus solide de l’arnaque. Au lieu d’emmener les destinataires vers le site de leur véritable fournisseur de messagerie, cela conduit à du contenu hébergé via Backblaze B2. Une plateforme d’hébergement cloud légitime ne rend pas automatiquement le contenu hébergé comme fiable.
La page de phishing elle-même est également incohérente. Elle combine une interface Webmail Roundcube avec une fenêtre de connexion de marque Google. Mélanger le branding de différents services dans un seul processus de réinitialisation du mot de passe est une raison importante de remettre en question la page.
Les destinataires doivent également examiner le domaine affiché dans le navigateur avant d’entrer leurs identifiants. Un logo, un formulaire de connexion ou un nom d’entreprise familier peut facilement être copié sur un site frauduleux, tandis que l’adresse web réelle peut révéler que la page n’est pas exploitée par le fournisseur de messagerie attendu.
Une réinitialisation du mot de passe peut être vérifiée en toute sécurité sans utiliser le bouton de l’e-mail. Les utilisateurs peuvent ouvrir le site officiel ou l’application de leur fournisseur de messagerie de manière indépendante et y consulter leur compte et leurs paramètres de sécurité.