

L’email de phishing est Email Account Is Marked Dormant une arnaque de vol de références construite autour d’un statut de compte fabriqué. Il informe les destinataires que leur compte email est devenu inactif et doit être vérifié pour rester actif.
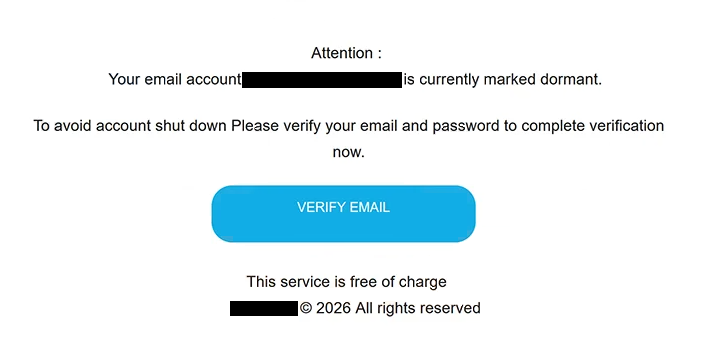
L’email utilise pour objet « Vérification de l’e-mail » et se présente comme un avis automatisé de maintenance de compte. Selon l’avertissement, l’adresse e-mail du destinataire a déjà été classée comme inactive. L’email affirme ensuite que l’adresse et son mot de passe doivent être vérifiés immédiatement pour éviter la fermeture du compte.
Un bouton « VÉRIFIER L’EMAIL » est fourni pour compléter supposément ce processus. L’email indique également que le service est gratuit, ce qui aide à présenter l’action demandée comme une procédure administrative de routine plutôt que comme quelque chose de potentiellement suspect.
Il n’y a pas de véritable vérification de compte derrière ce bouton. Le sélectionner ouvre un site frauduleux contenant un formulaire générique de « Connexion Webmail ». Le site demande aux visiteurs de fournir une adresse e-mail et un mot de passe.
Dans de nombreux cas, le champ email est déjà rempli avec l’adresse du destinataire. Cette personnalisation peut donner l’impression que la page a récupéré des informations de la boîte aux lettres réelle de l’utilisateur. En réalité, l’adresse est transmise à la page de phishing via le lien.
Le mot de passe saisi sur cette page est capturé par les escrocs. Le fournir ne réactive pas une boîte aux lettres inactive, ne vérifie pas le compte et n’empêche pas une fermeture du compte.
L’arnaque ne représente pas un fournisseur de services de messagerie légitime. Ses références larges à un compte email et sa connexion Webmail générique permettent à la même campagne de cibler les utilisateurs sans avoir à se faire passer pour un fournisseur spécifique.
Des identifiants email compromis peuvent exposer des informations stockées dans la boîte de réception de la victime et potentiellement donner aux attaquants accès aux emails réinitialisés par mot de passe pour d’autres services. Les escrocs peuvent aussi tenter de modifier les paramètres du compte ou de bloquer le propriétaire légitime hors de la boîte aux lettres.
Toute personne ayant soumis un mot de passe via la fausse page Webmail doit le modifier immédiatement via le fournisseur de messagerie réelle. Le même mot de passe doit également être remplacé sur d’autres comptes où il a été réutilisé.
L’email complet de phishing Email Account Is Marked Dormant est ci-dessous :
Subject: Email Verification
Attention :
Your email account – is currently marked dormant.
To avoid account shut down Please verify your email and password to complete verification now.
[VERIFY EMAIL]This service is free of charge
– © 2026 All rights reserved
Comment reconnaître l’email de phishing Email Account Is Marked Dormant
La revendication du compte dormant est la tactique centrale de pression dans cette campagne. Les destinataires ne reçoivent pas d’explication détaillée sur la raison pour laquelle leur boîte aux lettres aurait été classée comme inactive. Au lieu de cela, ils sont rapidement avertis qu’une vérification est nécessaire pour éviter la fermeture.
Ce manque d’informations spécifiques au fournisseur est important. Un véritable avis de gestion de compte serait normalement associé au service qui gère la boîte aux lettres. L’email de phishing « Email Account Is Marked Dormant » repose sur une terminologie générique qui peut s’appliquer à presque tous les utilisateurs d’email.
Sa demande de vérification à la fois de l’adresse e-mail et du mot de passe devrait également susciter des soupçons. Le destinataire est dirigé vers un bouton intégré « VÉRIFIER L’EMAIL » plutôt que d’accéder aux paramètres normaux du compte via son service webmail existant.
Suivre ce bouton révèle une autre incohérence. Au lieu d’ouvrir un portail de gestion de compte reconnaissable, le lien mène à une page de connexion Webmail générique sur un site web sans rapport. La capacité du formulaire à afficher la bonne adresse e-mail ne rend pas la page légitime.
Les destinataires doivent prêter une attention particulière au domaine affiché dans le navigateur. Un site de phishing peut reproduire des éléments de connexion familiers et insérer automatiquement des informations tirées d’un lien, mais il ne peut pas légitimement devenir partie d’un fournisseur de messagerie simplement en affichant l’adresse de l’utilisateur.
La menace de fermeture peut également être vérifiée sans interagir avec l’email. Les utilisateurs peuvent ouvrir leur application de messagerie web habituelle ou accéder manuellement au site officiel de leur fournisseur. Si un compte nécessite réellement une vérification ou a été restreint, les informations pertinentes doivent être disponibles via le service légitime.
La formulation « Ce service est gratuit » est un autre détail inhabituel dans le contexte. L’e-mail est censé avertir d’une boîte aux lettres dormante, mais il rassure spécifiquement les destinataires sur le fait que le processus de vérification ne coûte rien. Cela n’établit pas que la notification est légitime.