

L’email de phishing « Incoming Mails Witheld » est une tentative de vol de crédences construite autour d’un problème de faux courrier. Il informe les destinataires que les emails entrants importants ont été arrêtés et resteront indisponibles tant qu’ils n’auront pas vérifié les paramètres de leur compte.
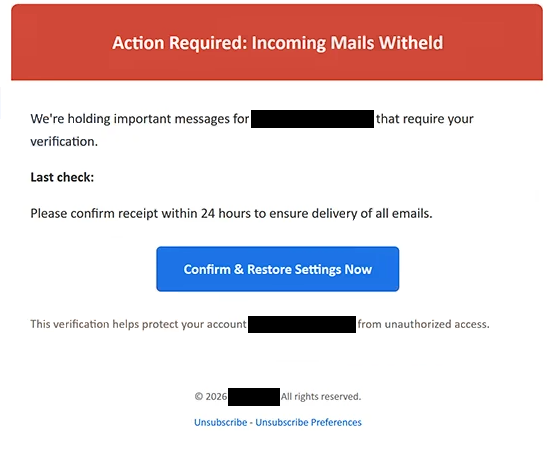
L’email utilise un objet faisant référence à l’action requise et à la livraison du courrier. Dans le corps, l’avertissement devient plus direct avec le titre « Action requise : Incoming Mails Witheld ». Il affirme que des courriels importants adressés au destinataire sont actuellement détenus car une vérification est requise.
Pour rendre la situation actuelle, l’email indique une date et une heure de « dernier contrôle ». Les destinataires disposent ensuite de 24 heures pour confirmer la réception, avec l’implication que la vérification demandée permettra de livrer tous les e-mails en attente.
Le bouton fourni indique « Confirmer et restaurer les paramètres maintenant ». Ce n’est pas une véritable fonction pour restaurer les paramètres de la boîte aux lettres. Ensuite, le destinataire est dirigé vers un site de phishing créé pour obtenir les identifiants de leur compte email.
Dans le cas analysé, la page résultante était conçue pour ressembler à un écran de connexion Gmail. Elle affichait le logo Gmail et l’adresse e-mail du destinataire était déjà entrée dans le champ concerné. Le visiteur se voyait demander un mot de passe et un bouton « Continuer ».
L’adresse préremplie peut donner l’impression que la page est liée à la vraie boîte aux lettres de l’utilisateur, mais le site n’est pas géré par Google. Les informations saisies dans le formulaire sont soumises aux escrocs derrière la campagne.
La configuration de phishing peut également s’adapter selon le fournisseur de messagerie du destinataire. Par conséquent, tous les destinataires ne voient pas nécessairement la même page de type Gmail. Un utilisateur avec un compte d’un autre fournisseur peut se voir montrer une interface de connexion conçue pour ressembler à ce service.
L’objectif reste le même, quel que soit le design de connexion apparu : obtenir le mot de passe associé à l’adresse e-mail du destinataire. Les affirmations concernant le courrier entrant retenu et les paramètres nécessitant une restauration sont simplement utilisées pour conduire la victime à ce formulaire d’accréditation.
Si les identifiants ont déjà été soumis, le mot de passe de l’e-mail concerné doit être immédiatement changé via le fournisseur légitime. Les mots de passe réutilisés sur d’autres comptes doivent également être remplacés, et le compte doit être vérifié pour détecter des sessions, appareils ou changements inconnus.
L’email complet de phishing Incoming Mails Witheld est ci-dessous :
Subject: Action Required for – recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for – that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account – from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] – [Unsubscribe Preferences]
Comment reconnaître l’email de phishing Incoming Mails Witheld
La principale tactique de pression dans cette campagne est l’affirmation que les messages sont déjà retenus. Au lieu d’avertir d’un problème qui pourrait survenir plus tard, l’email de phishing « Incoming Mails Witheld » informe les destinataires que des emails importants sont actuellement en attente et ne peuvent pas être livrés tant que la vérification n’a pas lieu.
L’échéance de 24 heures ajoute une raison supplémentaire d’agir rapidement. Quelqu’un qui attend un email professionnel ou personnel important peut être plus enclin à sélectionner « Confirmer et restaurer les paramètres maintenant » plutôt que de vérifier d’abord si l’avertissement provient de son véritable fournisseur de messagerie.
L’horodatage « dernier chèque » mérite également une attention. Une date et une heure précises peuvent donner l’impression que la notification a été générée automatiquement à partir d’un véritable système de courrier. Dans ce cas, cependant, le détail technique accompagne un problème de livraison fabriqué et ne prouve pas que l’expéditeur a accès au statut de la boîte aux lettres du destinataire.
Il existe également un décalage entre le problème indiqué et l’action demandée. L’email affirme que les messages sont retenus jusqu’à confirmation des paramètres, mais en suivant ses instructions, une page demande le mot de passe du compte email. Entrer un mot de passe sur cette page ne libère pas les emails en attente.
La page de connexion personnalisée peut rendre cette arnaque plus difficile à identifier d’un coup d’œil. Le fait que l’adresse du destinataire soit déjà saisie peut suggérer que le site reconnaît le compte. Ces informations peuvent plutôt être transmises depuis le lien de phishing et utilisées pour rendre la page plus crédible.
Les destinataires doivent faire attention à la direction réelle du bouton « Confirmer et restaurer les paramètres maintenant ». Un branding familier Gmail ou autre webmail sur la page de destination ne suffit pas à établir l’authenticité. Le domaine doit appartenir au fournisseur de messagerie attendu avant que des identifiants ne soient saisis.
Un supposé problème de livraison de courrier peut également être détecté sans utiliser l’e-mail du tout. Ouvrir l’application webmail normale ou naviguer indépendamment sur le site légitime du fournisseur permet à l’utilisateur de vérifier directement la boîte aux lettres.
Le motif distinctif dans l’email de phishing Incoming Mails Witheld est la combinaison de messages supposés retenus, un récent horodatage de « dernière vérification », un délai de vérification de 24 heures et un bouton « Confirmer et restaurer les paramètres maintenant ». Ces éléments conduisent à une fausse page de connexion spécifique au fournisseur dont le véritable but est de capturer le mot de passe du destinataire.