

L’email de phishing Immediate Compliance Needed est une arnaque de vol de crédibles déguisée en notification par e-mail. Il affirme faussement que la boîte aux lettres du destinataire n’a pas été correctement synchronisée et doit être mise à jour pour éviter les problèmes avec les services de messagerie.
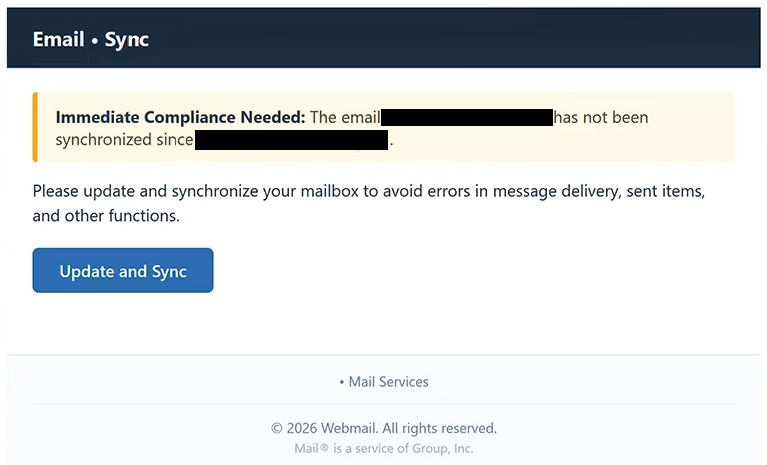
L’email utilise l’objet « Immediate Compliance Needed » et inclut l’adresse e-mail du destinataire. Il affirme que la boîte aux lettres n’a pas été synchronisée depuis une date et une heure précises, donnant l’impression que l’avertissement est basé sur une activité réelle du compte.
Selon l’e-mail, ne pas traiter le problème de synchronisation pourrait entraîner des erreurs affectant la livraison des e-mails, les articles envoyés et d’autres fonctions de la boîte aux lettres. Les destinataires sont encouragés à résoudre le problème supposé en sélectionnant un bouton « Mettre à jour et synchroniser ».
Le problème de synchronisation est faux. Le bouton ne fournit pas de service légitime de mise à jour ou de synchronisation de la boîte aux lettres. Il est plutôt associé à une campagne de phishing visant à obtenir les identifiants de connexion des comptes e-mail.
Le site web lié à l’email de phishing Immediate Compliance Needed était inactif lors de son analyse. Par conséquent, son apparence et les informations exactes demandées n’ont pas pu être confirmées. Il n’y a pas suffisamment de preuves pour affirmer que ce site particulier affichait la page de connexion d’un fournisseur de messagerie spécifique ou demandait des identifiants spécifiques via des champs précis.
Un autre élément notable est l’identité vague de l’expéditeur supposé. L’email fait référence à des termes génériques tels que « Services de courrier » et « Webmail » plutôt que d’identifier clairement un fournisseur légitime responsable de la boîte aux lettres du destinataire.
Toute personne ayant saisi ses identifiants après avoir suivi le lien doit changer le mot de passe de l’email concerné. Si le même mot de passe a été utilisé pour d’autres comptes, il doit également être changé sur ces services.
L’email complet de phishing Immediate Compliance Needed est ci-dessous :
Subject: Immediate Compliance Needed
Email • Sync
Immediate Compliance Needed: The email – has not been synchronized since –
Please update and synchronize your mailbox to avoid errors in message delivery, sent items, and other functions.
[Update and Sync]
• Mail Services
© 2026 Webmail. All rights reserved.
Mail® is a service of Group, Inc.
Comment reconnaître les emails de phishing
L’email de phishing « Immediate Compliance Needed » contient plusieurs signes que les destinataires peuvent examiner avant d’interagir avec lui. Le sujet lui-même crée de l’urgence en suggérant qu’une conformité immédiate est requise, même si le problème supposé concerne la synchronisation des boîtes aux lettres.
L’email tente également de rendre son avertissement plus convaincant en fournissant une date et une heure précises à laquelle la boîte aux lettres aurait cessé de se synchroniser. Les détails techniques d’apparence spécifique ne doivent pas être considérés comme une preuve qu’un email est authentique, car ils peuvent aussi être inclus dans des emails de phishing.
Son image de marque vague est une autre raison de prudence. Au lieu d’identifier clairement l’entreprise responsable du compte email, la notification repose sur des références génériques au Webmail et aux services de messagerie. Les destinataires doivent remettre en question les avertissements inattendus du compte lorsqu’il n’est pas clair quel fournisseur légitime les aurait envoyés.
Le bouton « Mettre à jour et synchroniser » est particulièrement important. Un e-mail non sollicité ne devrait pas déterminer où les destinataires entrent leurs identifiants de compte. Avant de suivre un bouton intégré, les utilisateurs peuvent vérifier sa destination et déterminer si le domaine appartient réellement à leur fournisseur de messagerie.
Les affirmations concernant des problèmes de synchronisation peuvent également être vérifiées indépendamment. Au lieu de sélectionner « Mettre à jour et synchroniser », les destinataires peuvent ouvrir leur application de messagerie normale ou naviguer manuellement vers le site légitime de leur fournisseur. Tout problème de compte authentique peut alors être vérifié sans se fier au lien fourni dans l’e-mail.
L’adresse réelle de l’expéditeur doit également être examinée plutôt que de faire confiance à un nom d’expéditeur affiché. De même, si un lien d’e-mail ouvre une page de connexion, le domaine dans la barre d’adresses du navigateur doit être vérifié avant d’entrer un mot de passe. Les logos, les mises en page familières et d’autres marques peuvent être copiés et ne déterminent pas qui contrôle un site web.