

L’email de phishing cPanel – Automated Storage Report est une arnaque de vol d’identifiants qui se fait passer pour cPanel. Il présente aux destinataires un avertissement de stockage fabriqué et tente de les convaincre que leur boîte aux lettres est presque pleine et nécessite une synchronisation immédiate.
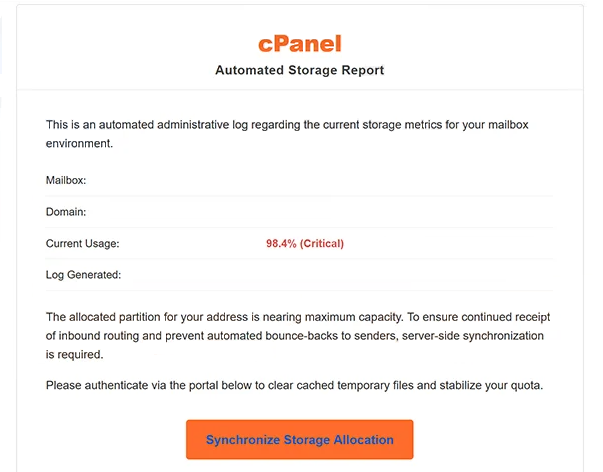
L’e-mail utilise pour objet « Notification » et se présente comme un rapport de stockage administratif automatisé. Il inclut des champs pour la boîte aux lettres et le domaine du destinataire et affirme que l’utilisation actuelle de la boîte aux lettres a atteint 98,4 %, ce qu’il marque comme « Critique ».
Selon l’avertissement, la partition de stockage allouée approche de sa capacité maximale. L’e-mail affirme que cela pourrait interférer avec le courrier entrant et provoquer un retour des messages vers leurs expéditeurs à moins que le destinataire n’agisse.
Pour prévenir, les destinataires sont invités à s’authentifier via un portail fourni. L’e-mail indique que ce processus efface les fichiers temporaires mis en cache, stabilisera le quota de boîte aux lettres et maintiendra le fonctionnement normal du courrier. Le bouton fourni à cet effet est intitulé « Synchroniser l’allocation de stockage ».
Ces affirmations sont fausses. En sélectionnant le bouton, il ouvre une page de connexion Webmail frauduleuse plutôt qu’une véritable interface de gestion de stockage cPanel. Le site de phishing est hébergé via Firebase Storage, un service Google Cloud légitime qui est utilisé à tort pour héberger la fausse page.
La page frauduleuse imite étroitement l’interface de connexion cPanel Webmail. Elle affiche le branding cPanel et inclut un menu de sélection de langue pour rendre la page plus crédible. Les visiteurs sont invités à saisir leur adresse e-mail et leur mot de passe.
Les identifiants soumis via ce formulaire sont envoyés aux escrocs qui gèrent la campagne. La synchronisation du stockage des boîtes aux lettres ne s’effectue pas, et la saisie des identifiants n’augmente pas le stockage disponible ni n’empêche les emails reçus de rebondir.
L’accès à un compte email compromis peut fournir aux escrocs des informations sensibles et leur permettre de cibler d’autres comptes liés à l’adresse e-mail. Toute personne ayant saisi des identifiants sur la fausse page Webmail doit changer rapidement le mot de passe affecté et le remplacer ailleurs où il a été réutilisé.
cPanel, L.L.C. n’est pas impliqué dans la campagne. Son nom et son image de marque sont utilisés sans autorisation pour rendre le rapport de stockage fabriqué et la page de phishing légitimes.
L’email complet de phishing cPanel – Automated Storage Report est ci-dessous :
Subject: Notification
cPanel
Automated Storage ReportThis is an automated administrative log regarding the current storage metrics for your mailbox environment.
Mailbox:
Domain:
Current Usage: 98.4% (Critical)
Log Generated:The allocated partition for your address is nearing maximum capacity. To ensure continued receipt of inbound routing and prevent automated bounce-backs to senders, server-side synchronization is required.
Please authenticate via the portal below to clear cached temporary files and stabilize your quota.
[Synchronize Storage Allocation]Notice ID: | Routing Protocol: Active
This system log was generated automatically by the server daemon. Manual intervention is required to maintain active mail protocols. If you do not manage the infrastructure for -, contact your local network administrator.
This is a post-only mailing address. Replies to this message are routed to an unmonitored null device.
© 2026 cPanel, L.L.C. operating for -. All rights reserved.
Comment reconnaître les emails de phishing
L’avertissement de stockage exceptionnellement précis est une caractéristique importante de l’email de phishing cPanel – Automated Storage Report . Plutôt que de simplement prétendre qu’une boîte aux lettres est pleine, il indique que l’utilisation a atteint exactement 98,4 % et qualifie la situation de critique.
L’email utilise également une terminologie technique pour rendre ses affirmations crédibles. Il fait référence à une partition allouée, au routage entrant, à la synchronisation côté serveur, aux fichiers temporaires mis en cache, aux protocoles de messagerie actifs et à un démon serveur. Ces termes sont présentés comme justification pour diriger le destinataire vers le bouton « Synchroniser l’allocation de stockage ».
Les destinataires ne doivent pas supposer que le langage technique détaillé ou les chiffres précis prouvent qu’un rapport de stockage est authentique. Un avertissement inattendu dans une boîte mail peut être vérifié directement via le panneau de contrôle légitime du fournisseur d’hébergement sans utiliser un lien fourni dans un e-mail.
La page de connexion accessible via le bouton offre une raison supplémentaire de prudence. Dans cette campagne, les destinataires sont dirigés vers une page Webmail de type cPanel hébergée via Firebase Storage. La présence de logos cPanel et un formulaire de connexion familier ne signifient pas que la page appartient à cPanel ou au fournisseur d’hébergement du destinataire.
Il est donc important de vérifier l’adresse réelle affichée dans le navigateur. Une page de phishing peut reproduire des logos, des formulaires, des menus et d’autres éléments visuels tout en étant hébergée dans un endroit sans rapport avec l’entreprise qu’elle imite.
La demande d’adresse e-mail et de mot de passe doit également être prise en compte dans son contexte. L’email original affirme que le stockage doit être synchronisé, mais suivre ses instructions aboutit finalement à une demande d’identifiants Webmail sur une page frauduleuse.
Les destinataires qui ont réellement besoin de vérifier le stockage de la boîte aux lettres peuvent se connecter indépendamment à leur compte d’hébergement ou au service Webmail, plutôt que de cliquer sur « Synchroniser l’allocation de stockage » dans l’email.