

De ” Abuse Complaint Regarding Your Account e-mailoplichting” is een phishingpoging die bedoeld is om e-mailaccountgegevens te stelen. Het gebruikt een verzonnen misbruikklacht om ontvangers ervan te overtuigen dat ze hun e-mailadressen moeten bevestigen om een online dienst te kunnen blijven gebruiken. De phishing-e-mail identificeert geen legitieme klacht en levert geen bewijs dat het account van de ontvanger regels heeft overtreden.
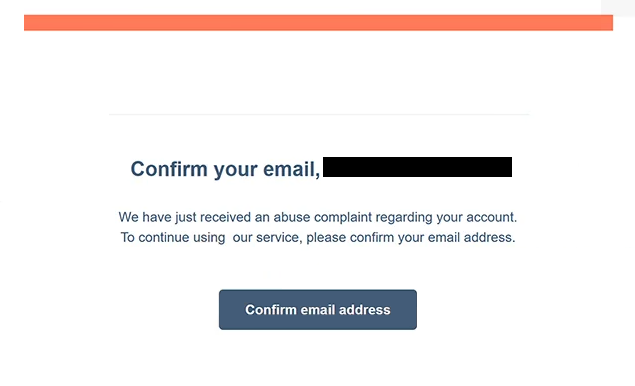
De e-mail komt met de onderwerpregel “Comfirm Your Email Address” en beweert dat er onlangs een misbruikklacht is ingediend tegen het account van de ontvanger. Vervolgens wordt de ontvanger geïnstrueerd om zijn e-mailadres te verifiëren om toegang tot de dienst te behouden. De waarschuwing is opzettelijk vaag, omdat deze de vermeende overtreding, de persoon die de klacht heeft ingediend of de dienst die zogenaamd getroffen is, niet vermeldt.
Er wordt een knop met het label “Bevestig e-mailadres” toegevoegd om de vermeende verificatie te voltooien. Door erop te klikken opent een vervalste Webmail-inlogpagina die de interface van cPanel imiteert. De website vraagt om een e-mailadres en wachtwoord, waardoor de indruk ontstaat dat inloggen noodzakelijk is om de klacht op te lossen.
De phishingpagina wordt gehost met Google Firebase Storage, een legitieme cloudhostingdienst die misbruikt kan worden om misleidende inhoud te verspreiden. Het gebruik van een herkenbaar hostingplatform maakt de pagina niet betrouwbaar. Het doel is om de door bezoekers ingevoerde inloggegevens te verzamelen en beschikbaar te stellen voor oplichters.
Als de aanvallers geldige e-mailgegevens verkrijgen, kunnen ze proberen zonder toestemming toegang te krijgen tot de mailbox van het slachtoffer. Een gecompromitteerd e-mailaccount kan privécorrespondentie, bijlagen en andere gevoelige informatie blootleggen. Oplichters kunnen zich ook voordoen als de accounthouder om extra phishing-e-mails te sturen of wachtwoordresetts te proberen voor andere online diensten die aan het gecompromitteerde adres zijn gekoppeld.
De phishing-e-mail bevat een bedrijfsachtige voettekst met een adres in Cambridge, Massachusetts. De bedrijfsnaam is echter onvolledig en verschijnt alleen als “Inc.”, en het adres toont geen legitieme verbinding met de e-mailprovider van de ontvanger. Deze details lijken bedoeld om de melding te laten lijken op gewone zakelijke correspondentie.
De ” Abuse Complaint Regarding Your Account e-mailfraude” richt zich op diefstal van inloggegevens in plaats van op verspreiding van malware. Er is geen aanwijzing dat de geïdentificeerde phishing-e-mail een kwaadaardige bijlage bevat of software installeert. De vermeende klacht over misbruik is simpelweg een voorwendsel om ontvangers te verwijzen naar een vervalst inlogformulier.
De volledige phishing-e-mail Abuse Complaint Regarding Your Account staat hieronder:
Subject: Comfirm Your Email Address
Confirm your email, –
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Hoe je phishing-e-mails herkent
Een van de duidelijkste waarschuwingssignalen in de phishing-e-mail Abuse Complaint Regarding Your Account is de spelfout in het onderwerp. Het woord “Comfirm” wordt gebruikt in plaats van “Bevestigen,” wat ongebruikelijk is voor een officiële accountmelding. Hoewel spelfouten alleen niet bewijzen dat een e-mail kwaadaardig bedoeld is, kunnen ze erop wijzen dat de communicatie niet afkomstig is van een legitieme dienstverlener.
De e-mail vermeldt ook niet de organisatie die naar verluidt verantwoordelijk is voor de afhandeling van de misbruikklacht. Er wordt verwezen naar “onze dienst” zonder uit te leggen welke dienst betrokken is of zonder een herkenbare bedrijfsidentiteit te geven. Dit gebrek aan context is bijzonder verdacht omdat de waarschuwing betrekking heeft op een vermeende overtreding met betrekking tot het account van de ontvanger.
Een andere aanwijzing is het verzoek om een e-mailadres te bevestigen door in te loggen via een ingesloten knop. De phishing-e-mail beweert dat verificatie vereist is om de dienst te blijven gebruiken, maar de gekoppelde pagina vraagt zowel om een e-mailadres als een wachtwoord. Deze inconsistentie suggereert dat de verificatieprocedure bedoeld is om inloggegevens te verkrijgen in plaats van het eigendom van een e-mailadres te bevestigen.
De bestemmingswebsite levert verder bewijs van misleiding. Hoewel de inlogpagina lijkt op cPanel Webmail, wordt deze gehost via Google Firebase Storage in plaats van via de daadwerkelijke webmailprovider van de ontvanger. Phishingwebsites kopiëren vaak bekende inloginterfaces terwijl ze opereren vanaf niet-gerelateerde domeinen of hostingplatforms.
De onvolledige bedrijfsinformatie onderaan de e-mail is een ander waarschuwingsteken. De voettekst bevat een fysiek adres, maar de vermeende afzender wordt alleen als “Inc.” aangeduid zonder een juiste bedrijfsnaam. Dergelijke generieke bedrijfsgegevens kunnen aan phishing-e-mails worden toegevoegd om de indruk van legitimiteit te wekken zonder vast te stellen wie ze heeft verzonden.