

De ” Email Unable To Send e-mailoplichting” is een phishingcampagne die zich voordoet als een geautomatiseerd e-mailsysteem om inloggegevens te stelen. De phishing-e-mails beweren dat een uitgaande e-mail is geblokkeerd omdat deze als spam werd geïdentificeerd. Ontvangers krijgen de instructie om een extra verificatiestap te voltooien om de niet-verzonden e-mail zogenaamd vrij te geven.
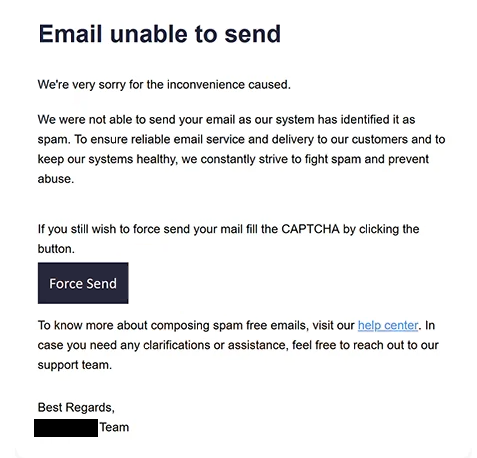
De phishingmails gebruiken de onderwerpregel “Onafgeleverde post teruggestuurd naar afzender” en presenteren zich als meldingen van afleveringsfout. Ze leggen uit dat de e-maildienst een recent verzonden e-mail automatisch blokkeerde om een betrouwbare bezorging te waarborgen en spam te voorkomen. Deze uitleg is bedoeld om de melding te laten lijken op een routinematige reactie van een e-mailprovider.
In plaats van een specifieke bezorgfout te identificeren of technische informatie over de afgewezen e-mail te verstrekken, moedigen de phishing-e-mails ontvangers aan om actie te ondernemen via een knop met de titel “Force Send”. Gebruikers krijgen te horen dat ze een CAPTCHA-verificatie moeten voltooien om de geblokkeerde e-mail te versturen. Dit creëert een ogenschijnlijk legitieme reden om ontvangers weg te leiden van hun gebruikelijke e-mailinterface.
De knop is gekoppeld aan een phishingwebsite die bedoeld is om een inlogpagina van een e-maildienst na te bootsen. De gekoppelde website was echter niet langer operationeel bij inspectie, waardoor het exacte uiterlijk en de functionaliteit niet konden worden geverifieerd. Het vermoedelijke doel van de website is het verkrijgen van e-mailaccountgegevens door een vals authenticatieformulier te tonen.
Phishingwebsites van dit type kunnen bekende e-mailproviders imiteren en een e-mailadres en wachtwoord opeisen. Als ontvangers geldige inloggegevens invoeren, kunnen aanvallers mogelijk toegang krijgen tot hun mailboxen, privécorrespondentie lezen en gevoelige informatie in e-mails verkrijgen. Gecompromitteerde accounts kunnen ook worden gebruikt om hun eigenaar te imiteren of extra phishing-e-mails naar bestaande contacten te sturen.
Toegang tot een e-mailaccount kan oplichters ook in staat stellen om wachtwoorden te resetten voor andere accounts die aan hetzelfde adres gekoppeld zijn. Dit kan leiden tot extra accountcompromitteringen, vooral wanneer e-mail als primaire herstelmethode wordt gebruikt. Er is echter geen bevestigd bewijs dat deze gevolgen in verband met deze specifieke campagne zijn opgetreden.
De volledige phishing-e-mail Email Unable To Send staat hieronder:
Subject: Undelivered Mail Returned to Sender.
Email unable to send
We’re very sorry for the inconvenience caused.
We were not able to send your email as our system has identified it as spam. To ensure reliable email service and delivery to our customers and to keep our systems healthy, we constantly strive to fight spam and prevent abuse.
If you still wish to force send your mail fill the CAPTCHA by clicking the button.
[Force Send]To know more about composing spam free emails, visit our help center. In case you need any clarifications or assistance, feel free to reach out to our support team.
Hoe je phishing-e-mails herkent
Phishing-e-mails die zich vermomd zijn als meldingen van een afleveringsfout kunnen worden herkend door de acties die ze vragen te bekijken. Echte fouten in e-mailbezorging kunnen automatische meldingen opleveren, maar onverwachte instructies om een externe website te bezoeken, een CAPTCHA in te vullen of inloggegevens te verstrekken om een e-mail opnieuw te verzenden zijn belangrijke waarschuwingssignalen.
Een kenmerk van deze campagne is de bewering dat een uitgaande e-mail werd geblokkeerd omdat deze als spam werd geclassificeerd. Ontvangers die niet recent een e-mail hebben verstuurd, moeten bijzonder achterdochtig zijn tegenover dergelijke meldingen. Zelfs wanneer een e-mail recent is verzonden, moet de melding worden gecontroleerd aan de hand van de daadwerkelijke afleveringsstatus die door de e-mailprovider wordt getoond.
De knop “Force Send” is een andere belangrijke indicator. Deze suggereert dat de ontvanger een spamgerelateerde leveringsbeperking kan overrulen door een verificatieproces te voltooien. Dit verzoek is ongebruikelijk omdat legitieme meldingen van afleveringsfouten doorgaans informatie geven over waarom een e-mail niet kon worden afgeleverd, in plaats van authenticatie via een onbekende website te vereisen.
De verwijzing naar CAPTCHA-verificatie kan de phishingmail ook geloofwaardiger maken. CAPTCHA-uitdagingen worden vaak geassocieerd met legitieme websites, maar hun aanwezigheid bewijst niet dat een dienst betrouwbaar is. In deze campagne wordt de CAPTCHA-eis gebruikt als onderdeel van het veronderstelde proces om een geblokkeerde e-mail vrij te geven.
Ontvangers moeten ook het adres van de afzender en de bestemming van ingesloten links controleren. Phishing-e-mails kunnen afzendernamen gebruiken die lijken op geautomatiseerde mailsystemen terwijl ze afkomstig zijn van niet-gerelateerde domeinen. Evenzo kunnen knoppen die lijken te leiden naar e-mailbeheertools gebruikers doorverwijzen naar websites die geen legitieme verbinding hebben met hun e-mailprovider.
Een ander waarschuwingssignaal is het ontbreken van specifieke informatie over de zogenaamd afgewezen e-mail. Authentieke meldingen van leveringsfouten bevatten vaak details zoals de beoogde ontvanger, leveringsstatus of technische foutinformatie. Een algemene waarschuwing die zich vooral richt op het aanmoedigen van gebruikers om op een knop te klikken, moet daarom met voorzichtigheid worden behandeld.
De combinatie van een melding over verzendfout gerelateerd aan spam, een “Force Send”-knop en een onverwachte CAPTCHA-eis onderscheidt deze phishingcampagne. Ontvangers kunnen de waarschuwing beoordelen door hun verzonden e-mails en bezorgmeldingen direct via hun gebruikelijke e-maildienst te controleren, in plaats van te vertrouwen op de instructies in de phishing-mail.