

De phishing-e-mail Email Validation Required is een poging tot inlogdiefstal die wordt gepresenteerd als een automatische mailboxbeveiligingsmelding. De premisse is eenvoudig: er zou een probleem zijn ontdekt in het e-mailaccount van de ontvanger, en validatie is vereist om de mailbox normaal te laten functioneren.
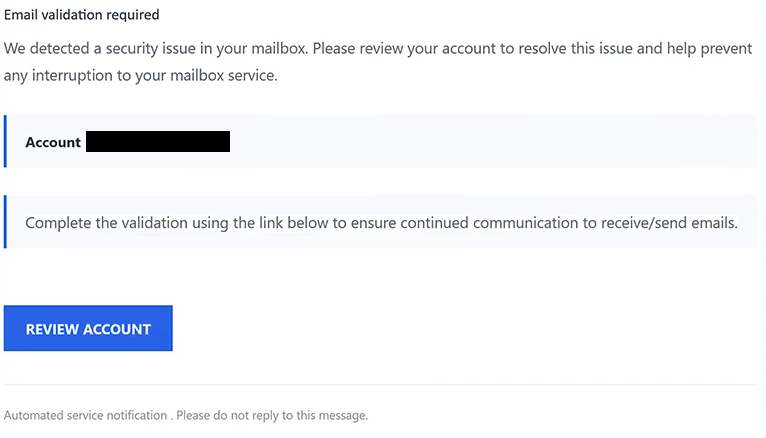
De e-mail gebruikt het onderwerp ” Email Validation Required “. Er staat dat er een beveiligingsprobleem in de mailbox is gevonden en waarschuwt dat het probleem de mogelijkheid van de gebruiker om e-mails te verzenden en te ontvangen kan verstoren.
Er wordt geen specifieke e-mailprovider genoemd. In plaats daarvan gebruikt de melding brede verwijzingen naar de mailbox en het account van de ontvanger, waardoor dezelfde e-mail relevant lijkt voor mensen die verschillende webmaildiensten gebruiken.
Ontvangers krijgen te horen een validatieprocedure te voltooien om de communicatie voort te zetten. De enige manier om deze vermeende controle uit te voeren is een knop “ACCOUNT BEOORDELEN” die in de e-mail is opgenomen.
Deze knop opent geen echte accountbeveiligingspagina. Hij stuurt de ontvanger naar een nep-cPanel Webmail-inlogpagina die via een externe bestandsopslagdienst wordt gehost. Het doel van de pagina is om het wachtwoord van het doelwit-e-mailaccount te verkrijgen.
Het phishingformulier wordt gepersonaliseerd door automatisch het e-mailadres van de ontvanger weer te geven. Omdat het adres al is ingevuld, hoeft de bezoeker alleen het bijbehorende wachtwoord in te voeren. Hierdoor kan de pagina lijken alsof het het account van de gebruiker al wordt herkend.
Het invoeren van het wachtwoord valideert de mailbox niet en lost geen beveiligingsprobleem op. De informatie wordt overgedragen aan de oplichters achter de campagne.
Toegang tot een e-mailaccount kan privécorrespondentie en andere informatie die in de mailbox is opgeslagen blootleggen. Oplichters kunnen ook proberen wachtwoorden te resetten voor diensten die aan het gecompromitteerde adres zijn gekoppeld of het gekaapte account gebruiken om extra misleidende e-mails te versturen.
De naam cPanel en de webmailinterface worden zonder toestemming geïmiteerd. cPanel is niet verantwoordelijk voor de e-mail of de nep-inlogpagina.
Iedereen die al een wachtwoord via de frauduleuze pagina heeft ingevoerd, moet het wijzigen via de legitieme e-maildienst. Als dat wachtwoord voor andere accounts wordt gebruikt, moeten die wachtwoorden ook worden vervangen. Actieve sessies en accountinstellingen moeten ook worden gecontroleerd op ongeautoriseerde wijzigingen.
De volledige phishing-e-mail Email Validation Required staat hieronder:
Subject: Email validation required
Email validation required
We detected a security issue in your mailbox. Please review your account to resolve this issue and help prevent any interruption to your mailbox service.
Account –
Complete the validation using the link below to ensure continued communication to receive/send emails.
[REVIEW ACCOUNT]
Automated service notification . Please do not reply to this message.
Hoe herken je de ” Email Validation Required phishing-e-mail”
Deze phishingpoging vermijdt het noemen van een specifieke provider, wat een belangrijk kenmerk van de campagne is. De e-mail spreekt over een “beveiligingsprobleem” in de mailbox van de ontvanger zonder duidelijk uit te leggen welk bedrijf het heeft gedetecteerd of welke dienst zogenaamd validatie vereist.
Het probleem zelf is eveneens vaag. Er worden geen details gegeven over wat het beveiligingsprobleem precies is. In plaats daarvan verlegt de e-mail snel de aandacht naar het mogelijke gevolg: verstoring van het verzenden en ontvangen van e-mails.
Dit creëert druk zonder de ontvangers voldoende informatie te geven om het vermeende probleem zelfstandig te beoordelen. De knop “ACCOUNT HERZIEN” wordt vervolgens gepresenteerd als directe manier om de onderbreking te voorkomen.
De bestemming van die knop onthult het werkelijke doel van de e-mail. Een algemene mailboxbeveiligingswaarschuwing leidt uiteindelijk tot een cPanel-achtige Webmail-inlogformulier waarin om een wachtwoord wordt gevraagd. Het feit dat het e-mailadres van de ontvanger al wordt weergegeven, kan de overgang legitiem doen lijken, maar een vooraf ingevuld adres is geen bewijs dat de website toebehoort aan de provider van de gebruiker.
De locatie van hosting is ook van belang. De phishingpagina wordt geplaatst op een externe bestandsopslagdienst in plaats van op een legitiem accountportaal dat toebehoort aan de e-mailprovider van de ontvanger. Vertrouwde Webmail-branding kan op zo’n pagina worden gekopieerd, ongeacht wie deze daadwerkelijk beheert.
Gebruikers die de phishingmail Email Validation Required ontvangen, hoeven niet op “ACCOUNT HERZIEN” te kiezen om te bepalen of hun mailbox een probleem heeft. Ze kunnen hun normale webmailapplicatie openen of handmatig de legitieme inlogpagina van hun provider bezoeken en het account van daaruit inspecteren.