

De phishing-e-mail Mailbox Usage Alert gebruikt een bijna volle inbox als reden om ontvangers in te loggen. Het toont wat lijkt op een routinematige opslagmelding, maar het gerapporteerde gebruik is vervalst en de aangeboden opslagbeheeroptie leidt tot een website die gegevens steelt.
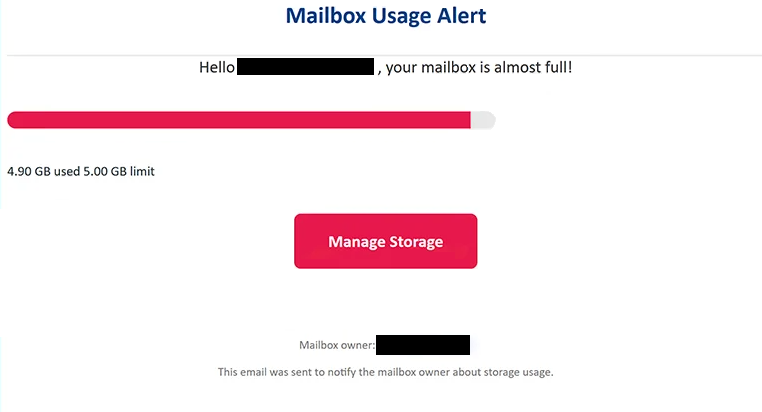
Volgens de e-mail heeft de ontvanger al 4,90 GB van een mailbox-limiet van 5,00 GB gebruikt. Met naar verluidt nog maar weinig capaciteit over, zegt de waarschuwing dat de mailbox bijna vol is en moedigt het de gebruiker aan om de beschikbare opslag te beheren.
Een knop “Beheer Opslag” wordt als ogenschijnlijke oplossing aangegeven. Iemand die regelmatig grote bijlagen ontvangt of jarenlange e-mails bewaart, kan zo’n waarschuwing als geloofwaardig beschouwen, vooral omdat de e-mail specifieke cijfers geeft in plaats van simpelweg te vermelden dat de opslag bijna op is.
De knop opent echter geen echte opslagbeheerpagina. Hij leidt de ontvanger naar een phishingsite die is ontworpen om e-mailinloggegevens te verzamelen.
Deze campagne gebruikt een phishingpagina die de e-mailprovider van de ontvanger kan bepalen aan de hand van het e-mailadres en het uiterlijk daarvan kan aanpassen. Hierdoor kunnen oplichters een inloginterface tonen die relevanter is voor de persoon die de link opent, in plaats van hetzelfde generieke formulier aan iedereen te tonen.
Tijdens de analyse toonde de site een nep “Gmail Secured Portal”. Het inloggegevensformulier was zo ontworpen dat het leek op de inloginterface van Google en verscheen boven een achtergrond die eruitzag als de echte Gmail-inlogpagina.
De site vraagt om een gebruikersnaam en wachtwoord. De informatie die daar wordt ingediend gaat naar de oplichters in plaats van naar de e-mailprovider van de ontvanger. Er wordt geen enkele opslag van de mailbox beheerd of uitgebreid door het voltooien van het nep-inlogproces.
Het verkrijgen van een e-mailwachtwoord kan oplichters toegang geven tot veel meer dan alleen opgeslagen berichten. Een gecompromitteerde inbox kan privécorrespondentie en informatie over andere diensten bevatten. Het kan ook gekoppeld worden aan accounts die het e-mailadres gebruiken voor wachtwoordherstel.
Iedereen die al inloggegevens heeft ingevoerd via de pagina “Opslag beheren” dient onmiddellijk het getroffen e-mailwachtwoord te wijzigen. Hetzelfde wachtwoord moet ook worden vervangen waar het elders is hergebruikt. Het is ook passend om recente accountactiviteit en onbekende sessies te bekijken nadat de inloggegevens zijn blootgesteld.
De volledige phishing-e-mail Mailbox Usage Alert staat hieronder:
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
Hoe je de ” Mailbox Usage Alert ” phishing-e-mail herkent
De opslagcijfers zijn een van de elementen die deze phishingpoging overtuigend maken. De e-mail bevat geen benaderende waarschuwing zoals “je mailbox is 90% vol”. In plaats daarvan staat dat er 4,90 GB is verbruikt van een limiet van 5,00 GB. Precieze cijfers kunnen de indruk wekken dat de melding afkomstig is van echte accountgegevens, maar in dit geval maken ze deel uit van de misleiding.
Het onderwerp presenteert de e-mail ook als een eenvoudige mailboxwaarschuwing in plaats van een voor de hand liggende beveiligingsnoodsituatie. Deze aanpak kan ontvangers aanmoedigen om “Beheer Opslag” te zien als een gewone functie voor accountonderhoud.
Wat er gebeurt nadat je die knop hebt gedrukt, is duidelijker. Het beheren van opslag zou gebruikers naar instellingen moeten brengen die gekoppeld zijn aan hun daadwerkelijke e-maildienst. In plaats daarvan stuurt deze campagne hen naar een aparte phishingsite en probeert hun inloggegevens te verkrijgen.
Het vermogen van de pagina om de provider van de ontvanger na te bootsen, kan de oplichterij verder verhullen. Een Gmail-gebruiker kan Google-achtige branding tegenkomen, terwijl de phishing-setup in staat is de e-maildienst te bepalen aan de hand van het opgegeven adres. Het zien van de merknaam van de verwachte provider na het volgen van de link bewijst dus niet dat de pagina echt is.
Het domein in de adresbalk van de browser is een nuttiger detail om te bekijken. Een bekend logo, achtergrond of aanmeldformulier kan worden gekopieerd, terwijl een phishingsite buiten de infrastructuur van de legitieme provider wordt gehost.
Ontvangers kunnen ook een opslagwaarschuwing verifiëren zonder “Opslag beheren” te gebruiken. Door de normale e-mailapplicatie te openen of handmatig toegang te krijgen tot de website van de provider, kunnen gebruikers hun daadwerkelijke mailboxcapaciteit controleren in de accountinstellingen. Als de mailbox echt dicht bij zijn limiet zit, zou die informatie daar beschikbaar moeten zijn.