

De phishing-e-mail Unsuccessful Log-on Attempts on Your American Express Online “” is een oplichting die zich voordoet als American Express om online accountgegevens te stelen. Het beweert dat meerdere mislukte inlogpogingen zijn gedetecteerd vanaf een onbekende locatie en dringt er bij ontvangers op aan hun identiteit te verifiëren. De waarschuwing is bedoeld om zorgen te zaaien over ongeautoriseerde accounttoegang en gebruikers naar een nep-American Express-inlogpagina te leiden.
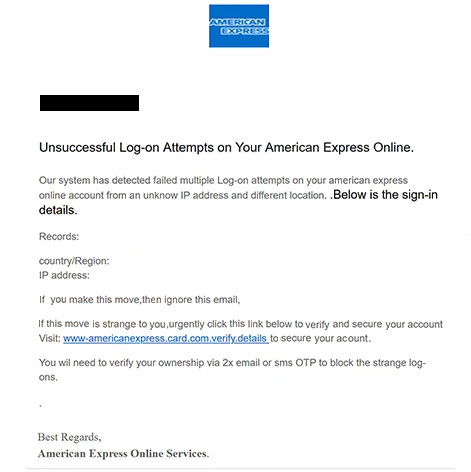
De phishing-e-mail gebruikt het onderwerp “Mislukte inlogpogingen vanaf nieuwe locatie” en presenteert zich als een beveiligingsmelding van American Express Online Services. Er wordt beweerd dat iemand heeft geprobeerd toegang te krijgen tot het account van de ontvanger vanaf een onbekend IP-adres in Roemenië. Om deze beschuldiging te ondersteunen, bevat de e-mail een sectie met het label “Records” met de vermeende locatie en het IP-adres.
De technische informatie bevat echter een duidelijke inconsistentie. Het vermelde IP-adres, 6.685.842.0, is geen geldig IPv4-adres omdat twee van de numerieke secties het toegestane bereik overschrijden. Dit ondermijnt de geloofwaardigheid van de vermeende inloggegevens en wijst erop dat de informatie vervalst is.
Ontvangers krijgen de instructie een ingebedde link te volgen als ze de inlogpogingen niet herkennen. De e-mail stelt dat het accountbezit moet worden bevestigd met e-mail of SMS-eenmalige wachtwoorden (OTP’s) om de verdachte activiteit te blokkeren. Dit maakt het verzoek vergelijkbaar met een legitieme verificatieprocedure voor een financiële rekening.
De link leidt ontvangers naar een website die niets met American Express te maken heeft. De phishingpagina was ontworpen om het inlogportaal van het bedrijf na te bootsen en accountgegevens te verzamelen, hoewel de geïdentificeerde website bij het onderzoeken niet langer actief was. De exacte informatie die nog steeds op de inactieve pagina kan worden ingediend, kan niet worden bevestigd.
Als oplichters geldige American Express-inloggegevens bemachtigen, kunnen ze proberen toegang te krijgen tot het getroffen account en gevoelige financiële informatie te bekijken. Afhankelijk van de beveiligingsmaatregelen van het account kunnen gestolen inloggegevens ook worden gebruikt om ongeautoriseerde transacties te doen of extra persoonlijke informatie te verkrijgen.
De volledige ” Unsuccessful Log-on Attempts on Your American Express Online ” phishing-e-mail staat hieronder:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Hoe je phishing-e-mails herkent
De phishing-e-mail Unsuccessful Log-on Attempts on Your American Express Online “” bevat verschillende waarschuwingssignalen, met name de ongebruikelijke weergave van de vermeende inlogactiviteit. Hoewel er wordt beweerd dat iemand geprobeerd heeft toegang te krijgen tot het account van de ontvanger vanuit Roemenië, is het opgegeven IP-adres technisch gezien ongeldig. Echte IPv4-adressen bestaan uit vier numerieke secties, elk variërend van 0 tot 255.
De e-mail bevat ook talrijke spelfouten en grammaticale fouten. Zinnen als “onbekend IP-adres,” “Als u deze stap maakt” en “U zult moeten verifiëren” zijn niet in overeenstemming met de professionele taal die wordt verwacht in officiële bankcommunicatie. Deze fouten vallen vooral op omdat de e-mail beweert te betrekking te hebben op een gevoelige financiële veiligheidskwestie.
Een ander verdacht element is de instructie om het accountbezit te verifiëren via een ingebouwde link. De e-mail moedigt ontvangers aan om snel te handelen als ze de vermeende inlogpogingen niet herkennen, wat druk ontstaat om de gegeven instructies op te volgen. De link leidt echter naar een domein dat niets met American Express te maken heeft.
De verwijzing naar eenmalige e-mail- en SMS-wachtwoorden is eveneens belangrijk. Oplichters kunnen bekende authenticatieterminologie in phishing-e-mails verwerken om hun verzoeken legitiem te laten lijken. In dit geval wordt de vermelding van OTP-verificatie gebruikt ter ondersteuning van een beveiligingswaarschuwing voor het account die niet is onderbouwd.
De opgegeven identiteit van de afzender verdient eveneens aandacht. De e-mail eindigt met “American Express Online Services”, maar een herkenbare bedrijfsnaam in een handtekening bevestigt niet wie deze heeft gestuurd. Phishing-e-mails kunnen zonder toestemming de namen, logo’s en beveiligingsterminologie van financiële instellingen reproduceren.
De formulering van de melding zorgt voor extra inconsistenties. Het verwijst naar meerdere mislukte inlogpogingen, maar geeft alleen een vage locatie en een ongeldig IP-adres, zonder betrouwbare informatie over wanneer de pogingen hebben plaatsgevonden. De e-mail geeft ontvangers ook de instructie om de waarschuwing te negeren als ze de activiteit herkennen, ondanks dat de pogingen als mislukt worden gepresenteerd.