

De phishing-e-mail Webmail: We detected a suspicious login is een oplichterij waarbij je gegevens steelt, vermomd als een webmail-beveiligingswaarschuwing. Er wordt beweerd dat een nieuw apparaat recent toegang heeft gekregen tot het e-mailaccount van de ontvanger en moedigt hen aan de vermeende login te bekijken als ze deze niet herkennen.
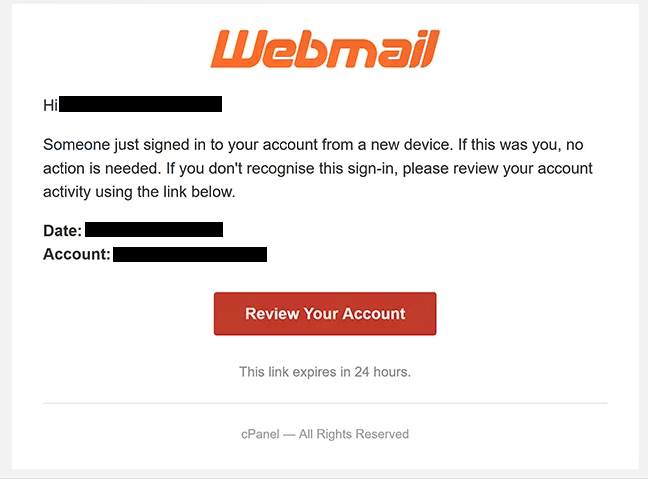
De e-mail is bedoeld om zorgen te wekken dat iemand ongeautoriseerde toegang tot de mailbox van de ontvanger heeft gekregen. Het geeft details over de vermeende login en vertelt ontvangers dat er geen actie nodig is als ze de activiteit herkennen. Degenen die dat niet doen, worden aangemoedigd om onderzoek te doen.
Om het vermeende beveiligingsincident te bekijken, wordt ontvangers geïnstrueerd om de knop “Uw account bekijken” te selecteren. De e-mail waarschuwt ook dat de verstrekte link binnen 24 uur zal verlopen, wat de urgentie van het verzoek vergrootte.
De knop “Bekijk uw account” opent geen legitieme webmailaccountbeheerpagina. Deze verwijst ontvangers naar een phishingwebsite die op een niet-gerelateerd domein wordt gehost. De site imiteert een cPanel Webmail-inlogpagina en gebruikt bekende branding om het aanmeldproces legitiem te laten lijken.
De neppagina vraagt bezoekers hun e-mailadres en wachtwoord in te voeren. Alle inloggegevens die via dit formulier worden ingediend, worden aan de oplichters blootgesteld in plaats van gebruikt te worden om de vermeende verdachte login te controleren.
Gestolen webmailgegevens kunnen oplichters ongeautoriseerde toegang geven tot de getroffen mailbox en de daarin opgeslagen informatie. Een e-mailaccount kan ook gekoppeld zijn aan andere online diensten die het adres gebruiken voor accountherstel.
Iedereen die inloggegevens heeft ingevoerd op de nep-inlogpagina, moet het getroffen e-mailwachtwoord wijzigen. Als hetzelfde wachtwoord voor andere accounts wordt gebruikt, moet het ook op die diensten worden vervangen.
De beveiligingswaarschuwing in de phishing-e-mail Webmail: We detected a suspicious login is daarom een lokmiddel. Het doel is om ontvangers te overtuigen de meegeleverde link te volgen en hun inloggegevens in te voeren op een valse webmail-inlogpagina.
De volledige phishing-e-mail Webmail: We detected a suspicious login staat hieronder:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Hoe je phishing-e-mails herkent
De waarschuwing voor onverwachte nieuwe apparaten is de belangrijkste reden om de phishing-e-mail Webmail: We detected a suspicious login in twijfel te trekken. Beveiligingswaarschuwingen over onbekende inloggegevens kunnen een directe reactie uitlokken, omdat ontvangers kunnen denken dat hun account al gecompromitteerd is.
De deadline van 24 uur verhoogt deze druk. De e-mail beweert dat de link “Bekijk je account” zal verlopen, waardoor ontvangers worden aangemoedigd om de vermeende login snel te onderzoeken in plaats van de melding onafhankelijk te verifiëren.
De bestemming achter de knop is een nuttigere indicator dan de zichtbare formulering. In deze campagne brengt het selecteren van “Bekijk uw account” ontvangers naar een domein dat niet gerelateerd is aan de legitieme webmaildienst. Links in onverwachte beveiligingsmails moeten daarom worden gecontroleerd voordat er inloggegevens worden ingevoerd.
De vervalste inlogpagina is een ander onderdeel van de misleiding. Het gebruikt cPanel Webmail-branding en vraagt om een e-mailadres en wachtwoord. Een bekend logo of een realistisch inlogformulier bewijst echter niet dat een website tot de dienst behoort die het vertegenwoordigt. Phishingsites kunnen deze visuele elementen reproduceren.
Ontvangers dienen het domein dat in de adresbalk van de browser wordt weergegeven te controleren voordat ze inloggegevens invoeren. Als het adres niet bij de verwachte dienst hoort, mogen de inloggegevens niet worden ingediend.
Het afzenderadres moet ook worden gecontroleerd in plaats van alleen te vertrouwen op de weergegeven afzendernaam. Een e-mail kan zo worden gemaakt dat het lijkt alsof het van een bekende dienst komt, terwijl het afkomstig is van een niet-gerelateerd adres.
Een waarschuwing voor verdachte inloggegevens kan worden onderzocht zonder de e-mailknop te gebruiken. Ontvangers kunnen direct toegang krijgen tot hun normale webmaildienst en daar beschikbare account- of beveiligingsinformatie bekijken. Dit voorkomt dat een ongevraagde e-mail kan bepalen welke website hun wachtwoord ontvangt.