

As autoridades dos EUA desmontaram dezenas de supostas fazendas de laptops no Texas como parte de uma investigação sobre agentes norte-coreanos que secretamente obtinham empregos remotos em tecnologia em empresas americanas. A operação resultou em duas prisões, acusações contra 14 pessoas e a apreensão de aproximadamente 187 computadores e dispositivos relacionados.
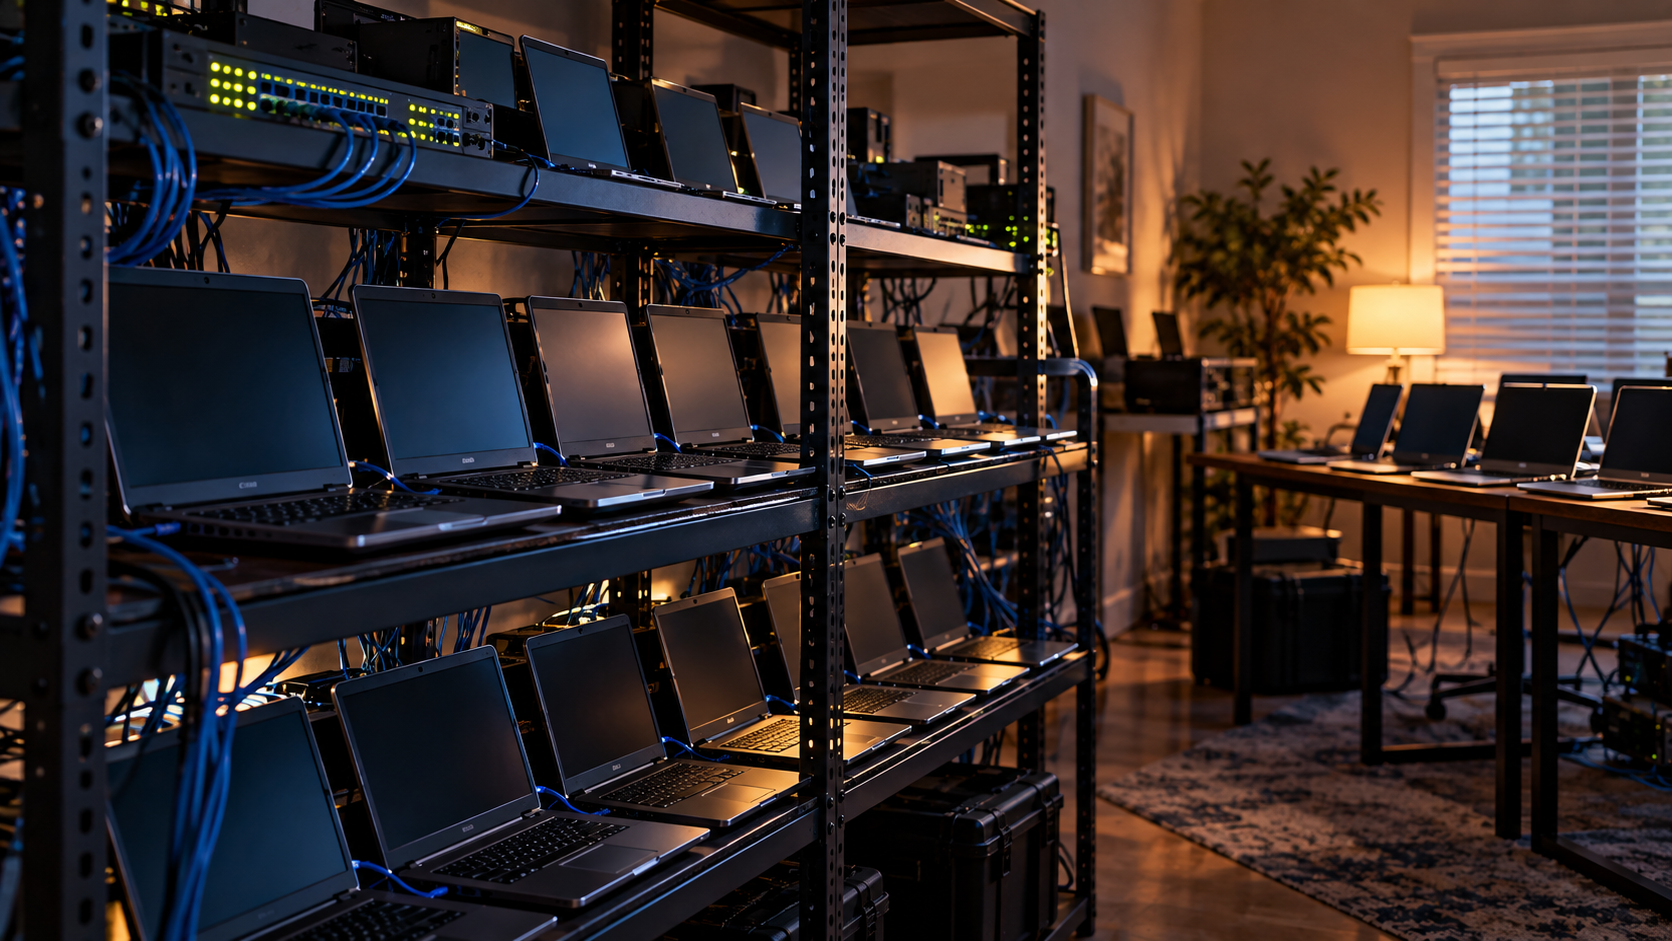
O FBI realizou buscas em mais de 40 residências no Texas entre 21 e 25 de setembro de 2026, sob uma operação chamada Lonestar Roundup . Os investigadores acreditam que essas propriedades foram usadas para ocultar a localização real de trabalhadores de TI norte-coreanos empregados por empresas americanas desavisadas.
Uma fazenda de laptops é um local onde computadores fornecidos pela empresa são mantidos e operados remotamente por pessoas em outros lugares. Neste caso, facilitadores supostamente receberam laptops de trabalho em endereços americanos, instalaram softwares de acesso remoto e permitiram que trabalhadores estrangeiros se conectassem a eles, fazendo com que suas atividades parecessem originadas nos Estados Unidos.
O Departamento de Justiça também anunciou as prisões de Michael James Bostelle, residente da Pensilvânia, e Juan Cecilio Peña Carrillo, do Texas. Ambos enfrentam acusações de fraude eletrônica, lavagem de dinheiro e roubo de identidade em conexão com a suposta operação.
Segundo promotores, a conspiração mais ampla afetou mais de 70 empresas americanas entre 2019 e 2025, gerando aproximadamente US$ 3 milhões em receita de empregos. Acredita-se que o dinheiro tenha sido transferido para entidades controladas pela Coreia do Norte, potencialmente apoiando os programas de armas sancionados pelo país.
Empregadores afetados atuaram em setores como saúde, comunicações, cibersegurança, varejo e manufatura. Investigadores afirmam que os trabalhadores usaram identidades roubadas ou forjadas, documentos de emprego enganosos e conexões à internet projetadas para disfarçar suas localizações reais.
Cybersecurity company CrowdStrike rastreou a atividade sob o nome Famous Chollima, também conhecido como WageMole. Seus pesquisadores identificaram técnicas usadas para redirecionar laptops fornecidos pelo empregador para facilitadores, incluindo falsas alegações de realocação, arranjos de envio manipulados e denúncias fraudulentas de equipamentos desaparecidos.
O FBI alertou que agentes norte-coreanos estão adaptando seus métodos à medida que empregadores melhoram a verificação de identidade. Alguns agora recrutam intermediários para entrevistas, realizar trabalhos ou fornecer acesso a contas profissionais, enquanto outros subcontratam trabalhos para freelancers.
Além das perdas financeiras, esses arranjos podem expor redes corporativas e informações confidenciais para indivíduos não autorizados. Operações anteriores de trabalhadores de TI na Coreia do Norte também envolveram roubo de dados e extorsão.
As autoridades estão incentivando as empresas a fortalecer os procedimentos de contratação remota, verificar a identidade dos candidatos e investigar remessas incomuns de dispositivos ou atividades de acesso remoto. A investigação continua em andamento, e todos os réus são presumidos inocentes até que se prove o contrário.