

O e-mail de phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” é um golpe que se passa pela American Express para roubar credenciais de contas online. Ele afirma que várias tentativas de login malsucedidas foram detectadas em um local desconhecido e incentiva os destinatários a verificarem suas identidades. O aviso tem como objetivo gerar preocupação sobre acesso não autorizado à conta e direcionar os usuários para uma página de login falsa da American Express.
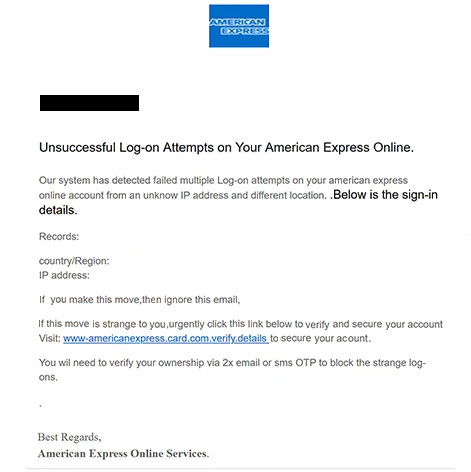
O e-mail de phishing usa o assunto “Tentativas de login não sucedidas de Nova Localização” e se apresenta como uma notificação de segurança dos Serviços Online da American Express. Afirma que alguém tentou acessar a conta do destinatário a partir de um endereço IP desconhecido na Romênia. Para apoiar essa alegação, o e-mail inclui uma seção rotulada “Registros” contendo a localização e o endereço IP supostos.
No entanto, as informações técnicas apresentam uma inconsistência óbvia. O endereço IP listado, 6.685.842.0, não é um endereço IPv4 válido porque duas de suas seções numéricas excedem o intervalo permitido. Isso compromete a credibilidade dos registros de login alegados e indica que as informações foram fabricadas.
Os destinatários são orientados a seguir um link embutido caso não reconheçam as tentativas de login. O e-mail afirma que a titularidade da conta deve ser confirmada usando senhas de uso único (OTPs) por e-mail ou SMS para bloquear a atividade suspeita. Isso faz com que a solicitação se assemelhe a um procedimento legítimo de verificação de conta financeira.
O link direciona os destinatários para um site não relacionado à American Express. A página de phishing foi criada para imitar o portal de login da empresa e coletar credenciais da conta, embora o site identificado não estivesse mais ativo quando examinado. As informações exatas que ainda poderiam ser enviadas à página inativa não podem ser confirmadas.
Se golpistas obtiverem credenciais válidas da American Express, podem tentar acessar a conta afetada e visualizar informações financeiras sensíveis. Dependendo das proteções de segurança da conta, credenciais roubadas também podem ser usadas em tentativas de realizar transações não autorizadas ou obter informações pessoais adicionais.
O e-mail completo de phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” está abaixo:
Subject: Unsuccessful Login Attempts From New Location
American Express
-,
Unsuccessful Log-on Attempts on Your American Express Online.
Our system has detected failed multiple Log-on attempts on your american express online account from an unknow IP address and different location. .Below is the sign-in details.
Records:
country/Region:
IP address:If you make this move,then ignore this email,
if this move is strange to you,urgently click this link below to verify and secure your account Visit: [link] to secure your acount.
You wil need to verify your ownership via 2x email or sms OTP to block the strange log-ons.
Best Regards,
American Express Online Services.
Como reconhecer e-mails de phishing
O e-mail de phishing ” Unsuccessful Log-on Attempts on Your American Express Online ” contém vários sinais de alerta, especialmente sua apresentação incomum da suposta atividade de login. Embora afirme que alguém tentou acessar a conta do destinatário a partir da Romênia, o endereço IP fornecido é tecnicamente inválido. Endereços IPv4 genuínos consistem em quatro seções numéricas, cada uma variando de 0 a 255.
O e-mail também contém inúmeros erros ortográficos e gramaticais. Frases como “endereço IP desconhecido”, “Se você fizer esta mudança” e “Você precisará verificar” são inconsistentes com a linguagem profissional esperada nas comunicações bancárias oficiais. Esses erros são especialmente perceptíveis porque o e-mail afirma tratar de uma questão sensível de segurança financeira.
Outro elemento suspeito é a instrução para verificar a propriedade da conta por meio de um link embutido. O e-mail incentiva os destinatários a agirem com urgência caso não reconheçam as supostas tentativas de login, criando pressão para seguir as instruções fornecidas. No entanto, o link leva a um domínio não relacionado ao American Express.
A referência às senhas de uso único de e-mail e SMS também é significativa. Golpistas podem incorporar terminologia de autenticação familiar em e-mails de phishing para fazer suas solicitações parecerem legítimas. Nesse caso, a menção à verificação OTP é usada para apoiar um alerta de segurança de conta que não foi comprovado.
A identidade alegada do remetente também merece atenção. O e-mail termina com “American Express Online Services”, mas um nome de empresa reconhecível em uma assinatura não verifica quem o enviou. E-mails de phishing podem reproduzir nomes, logotipos e terminologia de segurança das instituições financeiras sem autorização.
A redação da notificação cria inconsistências adicionais. Refere-se a múltiplas tentativas de login falhadas, mas fornece apenas uma localização vaga e um endereço IP inválido, sem informações confiáveis sobre quando as tentativas ocorreram. O e-mail também orienta os destinatários a ignorarem o aviso caso reconheçam a atividade, mesmo apresentando as tentativas como malsucedidas.