

ClosedQuorum é um programa malware para Windows projetado para roubar informações sensíveis e dar aos atacantes controle adicional sobre um computador infectado. Seus alvos incluem senhas armazenadas em navegadores web, credenciais de login e dados associados a carteiras de criptomoedas.
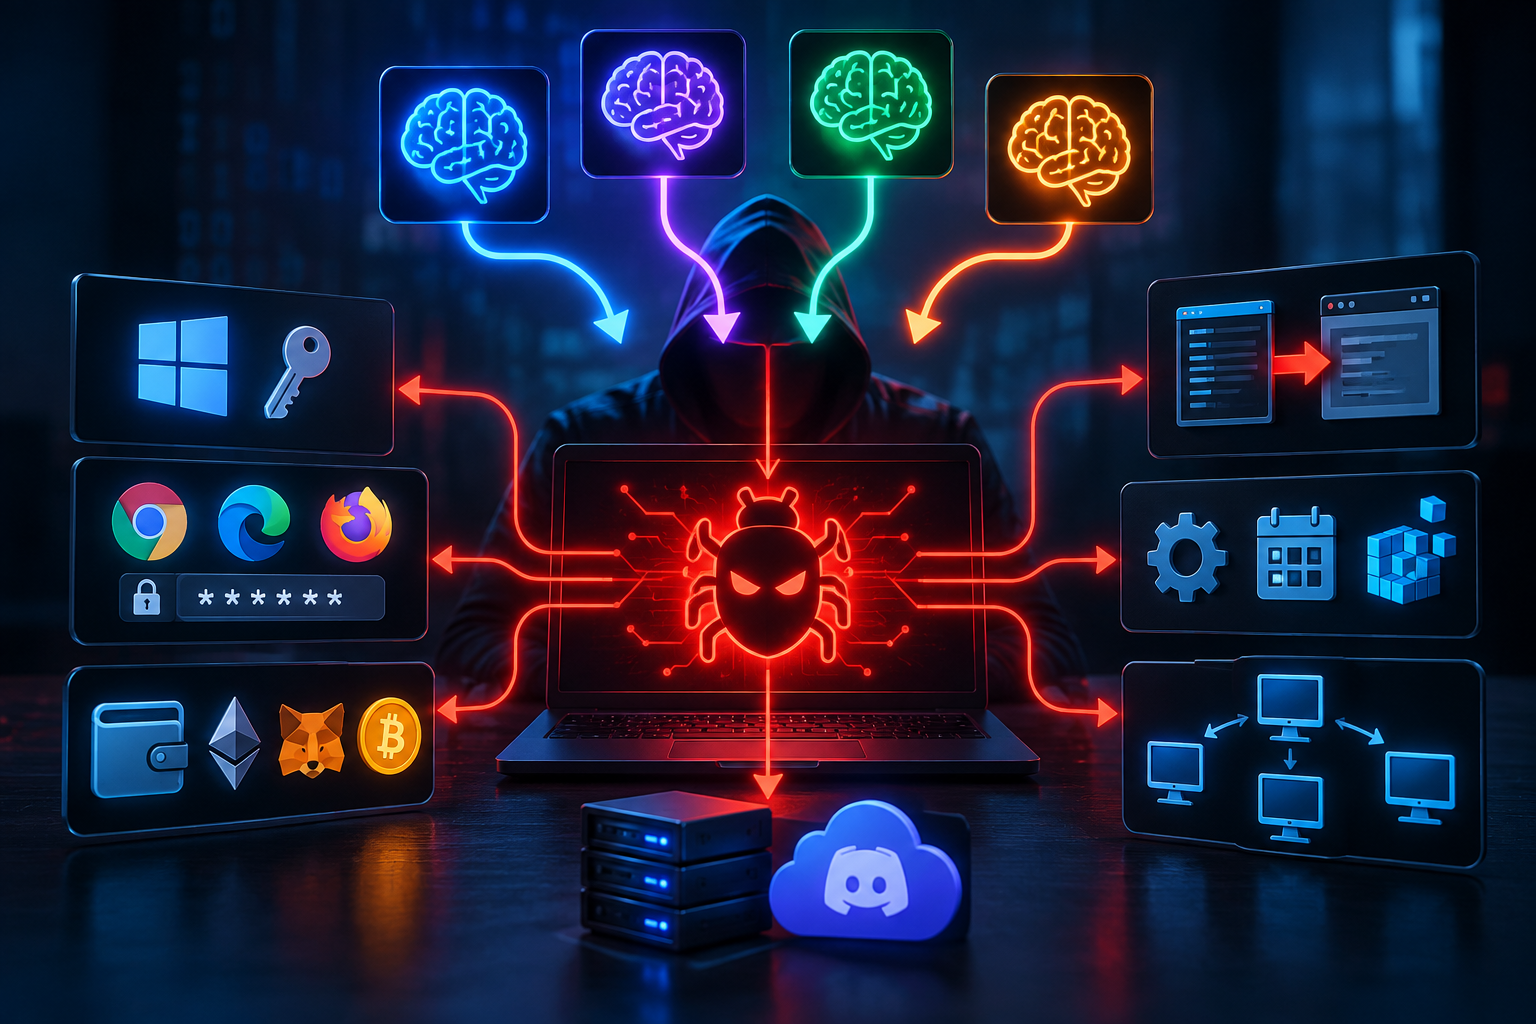
O que torna ClosedQuorum incomum é o uso de inteligência artificial. Em vez de depender inteiramente de instruções enviadas por um atacante, o malware pode contatar vários serviços comerciais de IA e perguntar qual ação maliciosa deve realizar em seguida.
ClosedQuorum podem se comunicar com DeepSeek, Qwen, Mistral e Google Gemini. Esses modelos de IA recebem quatro ações possíveis para escolher: roubar informações, injetar código malicioso em outro processo, estabelecer persistência ou migrar para outro sistema na rede local.
O malware compara as respostas e segue a opção selecionada pelo maior número de modelos. Se o resultado estiver empatado, o DeepSeek é usado para tomar a decisão final. Portanto, os serviços de IA não estão criando ataques totalmente novos. Eles estão escolhendo entre ações que já estão embutidas em ClosedQuorum .
Uma dessas ações foca em roubar informações. ClosedQuorum pode extrair credenciais do Windows e coletar senhas e informações de sessão salvas de Chrome , Edge e Firefox . Também pode direcionar dados relacionados a criptomoedas associados a serviços e extensões como MetaMask, Exodus e Ethereum.
Outra capacidade permite ClosedQuorum ocultar sua atividade maliciosa dentro de outros processos em execução. Ela suporta técnicas conhecidas como injeção Early Bird de APC e esvaziamento de processos. Na prática, esses métodos permitem que código malicioso seja executado dentro de processos que possam parecer legítimos.
ClosedQuorum também pode configurar o Windows para que continue operando após a reinicialização do computador. Ele pode criar uma entrada de Execução do Registro, adicionar uma tarefa agendada e estabelecer uma assinatura de evento WMI. O uso de vários métodos de persistência pode dificultar a remoção completa de uma infecção.
O malware contém funcionalidades destinadas a se espalhar para outros computadores na mesma rede. No entanto, esse recurso não funcionou nas amostras analisadas. Portanto, não deve ser tratado como uma capacidade comprovada de funcionamento da versão examinada.
ClosedQuorum também toma medidas para tornar sua atividade menos perceptível. Ele pode interferir no Event Tracing para Windows, um mecanismo de registro do Windows que pode ajudar ferramentas de segurança a observar atividades. O malware também espera cinco minutos antes de agir primeiro e, posteriormente, entra em contato com serviços de IA em intervalos aleatórios entre cinco e quinze minutos.
Informações roubadas de um computador infectado são criptografadas antes de serem enviadas aos atacantes. ClosedQuorum utiliza criptografia AES-256-GCM, codifica os dados resultantes, divide em partes menores e os envia por meio de um webhook do Discord.
No geral, ClosedQuorum combina várias capacidades normalmente associadas a roubos de informações e malware de acesso remoto. Ele pode roubar credenciais e informações relacionadas a criptomoedas, injetar código em outros processos, manter o acesso a um computador infectado e usar modelos externos de IA para ajudar a determinar qual ação maliciosa embutida realizar a seguir.
Como é ClosedQuorum distribuída e como evitar infecções?
O modelo de distribuição por trás ClosedQuorum é diferente do método real de entrega às vítimas. Builds personalizadas podem ser produzidas para operadores criminosos, com cada binário contendo chaves de API de IA específicas do operador e um endereço de webhook do Discord. Isso dá às construções individuais sua própria configuração e canal de exfiltração.
No entanto, o método específico usado para instalar ClosedQuorum nos computadores das vítimas não foi confirmado a partir das amostras analisadas. Atualmente, não há evidências suficientes para afirmar que uma determinada campanha de phishing, instalador, crack de software ou site malicioso seja responsável por entregá-la.
Anexos de phishing, downloads de softwares falsos, anúncios enganosos, programas pirateados, cracks de ativação e serviços de download não oficiais são formas comuns de malwares alcançar sistemas Windows, mas esses devem ser tratados como rotas potenciais, e não como métodos de distribuição confirmados ClosedQuorum .
Essa distinção é particularmente importante porque as amostras examinadas ClosedQuorum continham credenciais provisórias. Na época da análise, também não havia relatos confirmados de que essas amostras foram implantadas em ataques do mundo real.
Usuários podem reduzir sua exposição a malwares tratando com cautela anexos e links de e-mail inesperados e obtendo programas de desenvolvedores oficiais ou lojas de aplicativos confiáveis. Software pirata, ferramentas de ativação, geradores de chaves e downloads de fontes de terceiros duvidosos devem ser evitados.
O Windows e os aplicativos instalados também devem ser mantidos atualizados, enquanto softwares de segurança confiáveis podem ajudar a identificar arquivos maliciosos antes ou após a execução. Um executável inesperado não deve ser iniciado simplesmente porque seu nome de arquivo ou ícone sugere que pertence ao Windows ou a outro produto confiável.