

O golpe de e-mail ” Amazon Prime – Your membership has expired ” é uma campanha de phishing que se passa pela Amazon para enganar os destinatários e divulgar as credenciais de suas contas. Os e-mails de phishing afirmam que a assinatura Prime do destinatário expirou e que uma oferta especial de renovação está disponível. Para supostamente restaurar a assinatura, os destinatários são instruídos a completar um processo de verificação usando um código fornecido no e-mail.
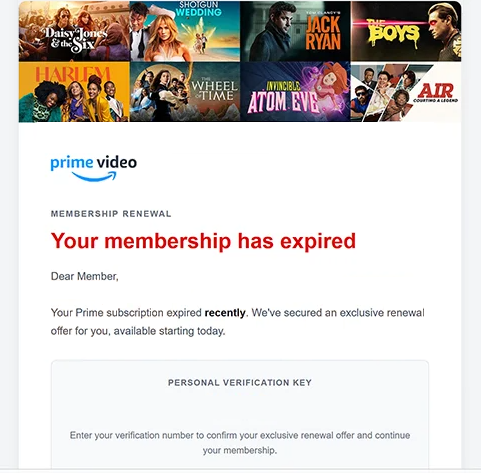
Os e-mails de phishing podem ter o assunto “Ação necessária: Sua renovação da assinatura Prime está pronta” e apresentar uma notificação de renovação de membro. Eles se dirigem aos destinatários como “Prezado Membro” e informam que sua assinatura Prime expirou recentemente. Em vez de simplesmente pedir aos usuários que renovem a assinatura, os e-mails de phishing introduzem uma chave de verificação pessoal, que os destinatários são orientados a confirmar para ativar uma oferta exclusiva.
Os e-mails de phishing também enfatizam que a oferta de renovação é reservada para o destinatário e está disponível por tempo limitado. Alegações adicionais sobre verificação rápida, gerenciamento seguro de contas e gestão flexível de membros são incluídas para tornar o processo legítimo. Esses detalhes têm como objetivo incentivar os destinatários a clicarem no botão “CONFIRMAR” sem questionar a autenticidade do e-mail.
O botão leva a um site externo que não estava mais acessível quando a campanha foi examinada. Consequentemente, o conteúdo e a funcionalidade exatos do site não puderam ser verificados. No entanto, suspeita-se que a tentativa de phishing direcione os usuários para uma página de login falsa da Amazon, projetada para coletar credenciais de conta, potencialmente incluindo informações de faturamento.
Se os destinatários fornecerem seus nomes de usuário e senhas da Amazon por meio de um site assim, golpistas podem tentar acessar suas contas. Isso pode expor informações pessoais, históricos de pedidos, endereços salvos e detalhes relacionados ao pagamento. Dependendo da configuração da conta, acessos não autorizados também podem permitir compras usando métodos de pagamento armazenados ou alterações nas configurações da conta.
O e-mail completo de phishing Amazon Prime – Your membership has expired está abaixo:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We’ve secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
–
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: –
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Como reconhecer e-mails de phishing
E-mails de phishing que se passam por serviços de assinatura frequentemente usam avisos de expiração da conta, ofertas exclusivas ou promoções por tempo limitado para incentivar a interação imediata. Nesta campanha, a combinação de uma reivindicação de adesão Prime expirada e uma oferta de renovação reservada é um sinal de alerta chave. Os destinatários são incentivados a completar um processo de verificação mesmo que o e-mail não forneça evidências confiáveis de que a assinatura realmente expirou.
Outra característica suspeita é o uso de uma chave de verificação diretamente dentro do e-mail de phishing. O código é apresentado como um identificador pessoal necessário para confirmar a oferta de renovação. Sua inclusão faz o processo parecer específico de uma conta, mas um código exibido em um e-mail não solicitado não comprova que o remetente verificou a identidade do destinatário.
A saudação genérica “Prezado Membro” também vale a pena ser examinada. Embora empresas legítimas às vezes usem saudações gerais, e-mails de phishing frequentemente evitam detalhes personalizados da conta enquanto se apresentam como notificações oficiais. Os destinatários devem considerar se o e-mail corresponde ao status real da assinatura e se o endereço do remetente pertence a um domínio autêntico da Amazon.
Links embutidos em e-mails de renovação de assinatura exigem atenção especial. Um botão rotulado “CONFIRMAR” pode ocultar um destino não relacionado à Amazon, mesmo quando o e-mail ao redor contém uma marca familiar. Examinar o destino real do link pode revelar domínios suspeitos, endereços incomuns ou redirecionamentos para sites que imitam páginas de login legítimas.
Formatação profissional e afirmações tranquilizadoras sobre verificação segura não devem ser consideradas prova de autenticidade. E-mails de phishing podem reproduzir logotipos de empresas, layouts promocionais e terminologia familiar para criar uma aparência convincente. Da mesma forma, uma oferta descrita como exclusiva ou disponível por tempo limitado pode ter a intenção de desencorajar uma análise cuidadosa.
A forma mais confiável de avaliar um e-mail suspeito de renovação Prime é comparar suas alegações com as informações de associação exibidas na conta Amazon do destinatário, acessadas independentemente do e-mail. Nesta campanha em particular, a combinação de uma assinatura supostamente expirada, uma chave de verificação e um link externo de confirmação distingue a tentativa de phishing de uma notificação comum de membro.