

O golpe de e-mail ” cPanel Mailbox Storage Limit Reached ” é uma campanha de phishing que utiliza notificações falsas de armazenamento em caixas de correio para obter as credenciais das contas de e-mail dos destinatários. O e-mail de phishing se passa por serviços legítimos de gerenciamento de e-mail, incluindo cPanel e Roundcube, e sugere falsamente que a caixa de correio do destinatário atingiu sua capacidade de armazenamento.
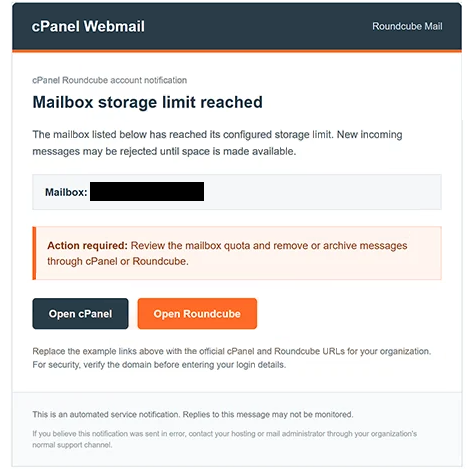
Os e-mails são apresentados como notificações automáticas de serviço e podem usar o assunto “Alerta de Armazenamento na Caixa de Correio do Roundcube.” Eles afirmam que a caixa de correio do destinatário excedeu sua cota de armazenamento alocada, potencialmente impedindo a entrega de novas mensagens. O aviso tem como objetivo criar um senso de urgência e incentivar os destinatários a enfrentarem o suposto problema.
Para que a notificação pareça legítima, os golpistas fazem referência ao cPanel e ao Roundcube, ambos serviços genuínos usados em hospedagem de sites e gerenciamento de e-mails. A mensagem sugere que os destinatários podem resolver o problema de armazenamento acessando a interface de administração de e-mails e gerenciando suas mensagens armazenadas.
O e-mail de phishing inclui dois botões rotulados “Abrir cPanel” e “Abrir Roundcube.” Embora essas opções pareçam fornecer acesso a diferentes serviços, ambas redirecionam os usuários para um site fraudulento. A página vinculada imita uma interface de login de webmail e solicita o endereço de e-mail e a senha do visitante.
As informações inseridas no formulário de login falsificado são expostas aos golpistas. As credenciais roubadas podem ser usadas para obter acesso não autorizado à conta de e-mail da vítima, ler correspondências privadas e se passar pelo proprietário da conta. Dependendo dos serviços associados ao endereço comprometido, os atacantes também podem tentar redefinir senhas de outras contas online.
O e-mail completo de phishing cPanel Mailbox Storage Limit Reached está abaixo:
Subject: Roundcube Mailbox Storage Alert
cPanel Webmail Roundcube Mail
cPanel Roundcube account notification
Mailbox storage limit reached
The mailbox listed below has reached its configured storage limit. New incoming messages may be rejected until space is made available.
Mailbox: –
Action required: Review the mailbox quota and remove or archive messages through cPanel or Roundcube.
[Open cPanel] [Open Roundcube]
Replace the example links above with the official cPanel and Roundcube URLs for your organization. For security, verify the domain before entering your login details.
This is an automated service notification. Replies to this message may not be monitored.
If you believe this notification was sent in error, contact your hosting or mail administrator through your organization’s normal support channel.
Como reconhecer e evitar e-mails de phishing
E-mails de phishing desse tipo podem ser identificados examinando as alegações feitas e as ações que solicitam. Notificações inesperadas sobre limites de armazenamento em caixas de correio devem ser tratadas com cautela, especialmente quando instruem os destinatários a acessar suas contas por meio de links ou botões embutidos na mensagem. A presença de nomes de serviços familiares, logotipos ou formatação profissional não é evidência suficiente de que uma notificação é genuína.
Os destinatários devem verificar os avisos de armazenamento na caixa de correio acessando diretamente o site do provedor de hospedagem de e-mail, usando um favorito salvo anteriormente ou um endereço legítimo conhecido. O uso real do armazenamento da conta pode então ser verificado pela interface de gerenciamento apropriada. Se a notificação parecer inconsistente com o status da conta, o provedor de hospedagem deve ser contatado por meio de um canal oficial de suporte.
Antes de inserir credenciais em qualquer página de login, os usuários devem examinar o domínio do site e confirmar se ele pertence ao serviço que pretendem acessar. Um site de phishing pode se assemelhar muito a uma interface legítima de webmail enquanto opera sob um endereço não relacionado. Os endereços do remetente também devem ser inspecionados, embora um remetente familiar sozinho não comprove a autenticidade.
Qualquer pessoa que tenha inserido seus dados de login no site fraudulento deve mudar imediatamente a senha do e-mail pelo serviço legítimo. Senhas reutilizadas em outras contas também devem ser substituídas, e a autenticação multifator deve ser ativada sempre que for suportado.
Usuários afetados devem também revisar atividades recentes de login, sessões ativas, informações de recuperação de conta e configurações de encaminhamento de e-mails para alterações não autorizadas. Se for descoberta atividade suspeita, o provedor de e-mail deve ser contatado para obter assistência na proteção da conta.
Destinatários que não divulgaram nenhuma informação devem denunciar a mensagem como phishing e excluí-la. Nesta campanha, o suposto problema de armazenamento na caixa de correio serve como pretexto para direcionar os usuários a uma página de login falsificada, tornando a verificação independente da notificação a precaução mais relevante.