

O e-mail de phishing é Security notification on your chase account um golpe que se passa pelo Chase Bank para roubar credenciais de banco online. Ele afirma que a conta do destinatário foi bloqueada após uma revisão de segurança e que a verificação de identidade é necessária para restaurar o acesso. O aviso foi criado para persuadir os destinatários a visitarem um site bancário falsificado e inserirem seus nomes de usuário e senhas.
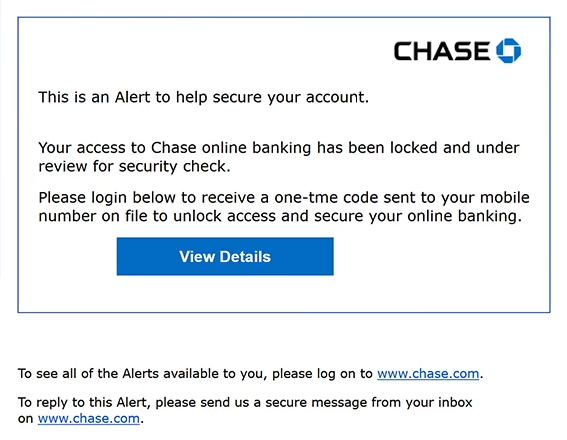
O e-mail de phishing usa o assunto ” Security notification on your chase account ” e se apresenta como um alerta oficial de segurança do Chase. Ele afirma que o acesso à conta bancária online do destinatário foi restringido e colocado sob análise. No entanto, o e-mail não explica o que acionou a suposta verificação de segurança nem fornece evidências de que a conta realmente foi bloqueada.
Os destinatários são instruídos a clicar em um botão chamado “Ver Detalhes” e fazer login para receber um código de verificação único enviado para seu número de celular registrado. Essa instrução faz o processo se assemelhar a um procedimento legítimo de segurança bancária. Na realidade, o botão direciona os destinatários para um site de phishing.
O site falsificado imita a página de login do banco online do Chase, incluindo o logo do banco, campos de nome de usuário e senha, além de elementos familiares no rodapé. Esses dados têm a intenção de convencer os visitantes de que estão acessando o serviço genuíno de autenticação do banco. No entanto, as credenciais enviadas pela página são coletadas pelos golpistas.
Se os invasores obterem credenciais bancárias válidas, podem tentar acessar a conta da vítima e visualizar informações financeiras sensíveis. Dependendo das medidas de segurança da conta, eles também podem tentar transações não autorizadas, modificar dados de contato ou interferir no acesso do titular legítimo da conta.
Contas bancárias comprometidas podem expor informações pessoais adicionais que podem ser exploradas em golpes relacionados à identidade. Atacantes também podem tentar acessar serviços financeiros conectados ou usar informações roubadas em novas tentativas de se passar pela vítima. Essas consequências dependem das informações obtidas e se os atacantes conseguiram burlar requisitos adicionais de autenticação.
O e-mail completo de phishing Security notification on your chase account está abaixo:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Como reconhecer e-mails de phishing
O e-mail de phishing Security notification on your chase account contém vários sinais de alerta, começando com sua alegação inesperada de que o acesso ao banco online foi bloqueado. Embora bancos legítimos possam restringir contas após atividades suspeitas, este e-mail não oferece uma explicação significativa para o suposto problema de segurança. Em vez disso, ele direciona imediatamente os destinatários para um procedimento de autenticação.
Outro detalhe suspeito é o pedido para fazer login e receber um código de verificação único. O e-mail de phishing apresenta isso como uma etapa necessária para desbloquear a conta, mas o site vinculado não é operado pelo Chase. Referências a códigos de verificação e números de celular registrados podem tornar os e-mails de phishing críveis porque se assemelham a procedimentos de segurança bancária familiares.
O botão “Ver Detalhes” é particularmente importante. Apesar de seu rótulo comum, ele direciona os destinatários para um site usando um domínio não relacionado. E-mails de phishing frequentemente escondem destinos enganosos atrás de botões que parecem fornecer informações da conta ou atualizações de segurança.
A página de login falsificada fornece mais evidências de engano. Ela reproduz a marca do Chase e os campos de autenticação familiares, mas esses elementos visuais podem ser copiados. O domínio real do site é um indicador mais confiável de sua identidade do que o logo ou a aparência do formulário de login.
O e-mail também contém um erro de ortografia perceptível, referindo-se a um “código de uma única vez” em vez de um “código de uso único”. Embora comunicações legítimas possam conter erros, tais erros valem a pena ser examinados quando um e-mail afirma ter origem em uma grande instituição financeira.
Outra característica é a inclusão de referências ao site oficial do Chase e ao sistema de mensagens seguras. Esses detalhes podem fazer o e-mail parecer confiável, mesmo que o botão principal de ação leve a outro lugar. A presença de um endereço legítimo no corpo do e-mail não comprova que todo link incorporado seja autêntico.