

O golpe de e-mail ” Verify Your Apple ID Account ” é uma campanha de phishing que se passa pela Apple para enganar os destinatários e fazerem que revelem suas credenciais de conta. O e-mail de phishing se apresenta como uma notificação oficial de segurança e afirma que os usuários devem verificar seu ID Apple para manter suas contas e informações pessoais protegidas. Seu objetivo real é direcionar os destinatários para uma página falsa de login da Apple controlada por golpistas.
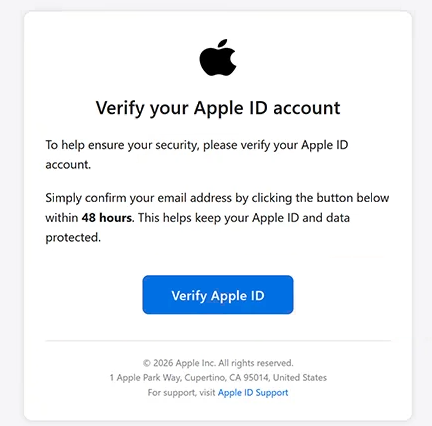
O e-mail de phishing usa o assunto “Ação Necessária” e instrui os destinatários a confirmarem seus endereços de e-mail em até 48 horas. Esse prazo cria uma sensação artificial de urgência, incentivando os usuários a concluírem o suposto processo de verificação sem questionar sua legitimidade. O e-mail não identifica um incidente de segurança específico nem explica por que a conta precisa de verificação adicional de repente.
Os destinatários são direcionados a clicar em um botão chamado “Verificar ID Apple.” Em vez de abrir o serviço legítimo de gerenciamento de contas da Apple, o botão leva a um site de phishing hospedado em um subdomínio Heroku. O site imita a interface de autenticação da Apple e exibe uma marca reconhecível para fazer a solicitação de verificação parecer autêntica.
A página de phishing inicialmente pede aos visitantes que forneçam um endereço de e-mail ou número de telefone, semelhante ao primeiro passo do processo usual de login da Apple. Posteriormente, pode solicitar uma senha, permitindo que os golpistas capturem as credenciais necessárias para tentar acesso não autorizado à conta. O design familiar de login tem como objetivo fazer os visitantes acreditar que estão interagindo com os serviços oficiais da Apple.
Credenciais de conta Apple comprometidas podem expor os usuários a vários riscos. Dependendo das configurações de segurança da conta e do acesso obtido, atacantes podem tentar visualizar informações armazenadas no iCloud, acessar arquivos pessoais e fotografias, ou fazer compras não autorizadas por meio dos serviços da Apple. Eles também podem tentar explorar métodos de pagamento associados à conta.
O e-mail de phishing inclui o nome da Apple, informações de direitos autorais e o endereço real da empresa em Cupertino. Esses dados têm a intenção de fortalecer sua aparência como uma notificação oficial, mas não comprovam autenticidade. O endereço de e-mail do remetente não tem relação com a Apple, e o site de verificação não é administrado pela empresa.
O e-mail completo de phishing Verify Your Apple ID Account está abaixo:
Subject: Action Required
Verify your Apple ID account
To help ensure your security, please verify your Apple ID account.
Simply confirm your email address by clicking the button below within 48 hours. This helps keep your Apple ID and data protected.
[Verify Apple ID]
© 2026 Apple Inc. All rights reserved.
1 Apple Park Way, Cupertino, CA 95014, United States
For support, visit [Apple ID Support]
Apple · Inc
Unsubscribe
Como reconhecer e-mails de phishing
O e-mail de phishing contém Verify Your Apple ID Account vários sinais de alerta, começando com seu pedido inesperado de verificação de conta. Ele afirma que confirmar um endereço de e-mail é necessário para manter a segurança da conta, mas não fornece uma explicação específica para essa exigência. Notificações legítimas de contas geralmente oferecem contexto suficiente para que os usuários entendam por que uma ação é necessária.
O prazo de 48 horas é outro elemento suspeito. E-mails de phishing frequentemente impõem prazos curtos para desencorajar os destinatários a examinarem o remetente ou verificarem o destino dos links embutidos. Nesta campanha, o prazo é apresentado como parte de um procedimento de segurança, mesmo que o e-mail não explique o que aconteceria se a verificação fosse atrasada.
O endereço do remetente é particularmente importante ao avaliar o e-mail. Embora o conteúdo se faça passar pela Apple, o e-mail se origina de um endereço que não está associado à empresa. Um nome reconhecível do remetente, o logotipo da empresa ou um layout profissional não garantem que o e-mail tenha vindo da organização que está sendo usurpada.
O botão “Verificar ID Apple” fornece outro indicador claro. Seu destino é um site hospedado no Heroku, e não um domínio oficial da Apple. Sites de phishing frequentemente utilizam serviços de hospedagem não relacionados enquanto reproduzem páginas de login familiares, tornando a barra de endereços mais útil para identificar enganos do que a aparência do site.
O rodapé do e-mail também merece atenção. Inclui o endereço físico da Apple, um aviso de direitos autorais, uma referência de suporte e uma opção de cancelamento da inscrição. Esses detalhes podem fazer e-mails de phishing parecerem correspondência corporativa rotineira, mas podem ser copiados de comunicações legítimas e não verificam a identidade do remetente.
Outro sinal de alerta é o pedido para inserir as credenciais da conta após seguir um link de verificação não solicitado. A página de phishing se assemelha a um formulário de login da Apple, começando com um pedido de endereço de e-mail ou número de telefone. No entanto, uma interface de autenticação com aparência autêntica ainda pode ser hospedada em um site controlado por golpistas.