

O e-mail de phishing Webmail security update verification faz parte de uma campanha de roubo de credenciais que tem como alvo usuários de serviços de webmail. O e-mail de phishing é disfarçado como uma notificação oficial de segurança, alegando que o sistema de e-mail do destinatário passou por uma atualização recente e que a verificação da caixa de correio é necessária para ativar a versão mais recente de segurança.
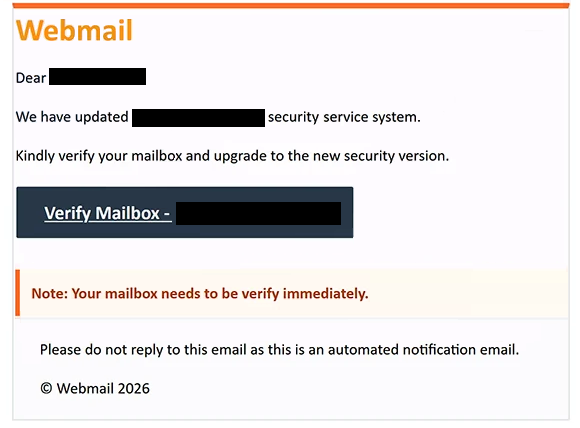
O e-mail de phishing usa o assunto ” Webmail security update verification ” e informa aos destinatários que o sistema de segurança do domínio foi atualizado. Ele instrui a verificar imediatamente a caixa de correio para concluir a suposta atualização. O e-mail também inclui o endereço ou domínio do destinatário em seu conteúdo, fazendo a notificação parecer relevante para a conta de e-mail específica dele.
Um botão chamado “Verificar Caixa de Correio” é fornecido para iniciar o suposto processo de verificação. Ao clicar nele, os usuários são direcionados a um site de phishing que exibe uma página de login de webmail falsificada. A página solicita um endereço de e-mail e senha, apresentando o formulário como uma etapa padrão de autenticação necessária para completar a atualização de segurança.
O site de phishing também exibe um rótulo “Conexão SSL Segura” para reforçar a impressão de que o processo de login está protegido. No entanto, esse rótulo não estabelece a legitimidade do site. O objetivo do formulário de login falsificado é capturar credenciais inseridas pelos visitantes e disponibilizá-las aos golpistas.
O e-mail de phishing também incorpora uma referência de direitos autorais à cPanel, L.L.C., uma empresa legítima associada a softwares de gerenciamento de hospedagem web. Essa referência é usada para tornar o e-mail oficial, mas o cPanel não tem envolvimento identificado na campanha de phishing. Os golpistas estão explorando o nome reconhecível da empresa para apoiar sua tentativa de personificação.
Se os atacantes obtiverem credenciais válidas de webmail, podem acessar correspondências privadas, anexos armazenados e outras informações disponíveis pela conta comprometida. Eles também podem se passar pelo dono da conta, enviar e-mails adicionais de phishing para contatos ou tentar redefinir senhas de outros serviços conectados ao endereço de e-mail afetado.
A campanha identificada foca em roubar credenciais de login em vez de distribuir malware. Sua principal ilusão é a alegação de que uma atualização de segurança de e-mail não pode ser concluída sem verificação imediata da caixa de correio, direcionando os destinatários para uma página de login controlada pelo atacante em vez de um serviço legítimo de webmail.
O e-mail completo de phishing Webmail security update verification está abaixo:
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Como reconhecer e-mails de phishing
E-mails de phishing se passando por administradores de webmail frequentemente usam atualizações de segurança, requisitos de verificação de conta ou interrupções de serviço como motivos para solicitar credenciais de login. Nesta campanha, o principal sinal de alerta é a instrução inesperada de verificar uma caixa de correio imediatamente após uma suposta atualização do sistema. O e-mail de phishing não fornece evidência verificável de forma independente de que o serviço de e-mail do destinatário realmente exige tal ação.
A redação e a apresentação também fornecem pistas. O e-mail refere-se a uma atualização de serviço de segurança, mas não identifica claramente um provedor de hospedagem específico responsável pela mudança. Ele também contém a instrução gramaticalmente incorreta “Sua caixa de correio precisa ser verificada imediatamente”, o que é outro motivo para questionar sua autenticidade.
Os destinatários devem prestar atenção especial aos links associados a botões de verificação. Nesse caso, o botão “Verificar Caixa de Correio” leva a um domínio não relacionado a um provedor de webmail identificável. Uma página de login acessada por um domínio externo inesperado deve ser tratada como suspeita, mesmo quando se assemelha a uma interface de e-mail familiar.
Outra característica é o uso de terminologia de segurança tranquilizadora. Rótulos como “Conexão SSL Segura”, referências a atualizações de sistema e nomes de empresas reconhecíveis podem fazer com que sites de phishing pareçam críveis. No entanto, nenhum desses elementos prova que um site é operado pela organização que ele afirma representar.
O endereço de e-mail real do remetente também deve ser examinado, em vez de depender do nome exibido. Um domínio desconhecido, um endereço não relacionado ao provedor de serviço alegado ou inconsistências entre o remetente e o site vinculado podem indicar usurpação de identidade. Mesmo quando esses detalhes parecem convincentes, eles não comprovam autenticidade de forma independente.
A forma mais confiável de avaliar esse tipo de e-mail de phishing é verificar as notificações de conta pelo serviço legítimo de webmail, acessadas independentemente do e-mail. A combinação de uma reivindicação urgente de atualização de segurança, um botão de verificação de caixa de correio e um formulário de login hospedado em um domínio não relacionado é particularmente relevante para identificar a ” Webmail security update verification tentativa de phishing”.