

O e-mail de phishing Webmail Service Update tenta transformar o que parece ser uma melhoria rotineira de software em uma oportunidade de roubar a senha de um e-mail. Em vez de alertar sobre uma conta expirada ou ameaçar suspensão imediata, essa campanha informa os destinatários que uma nova versão do serviço de webmail deles está disponível.
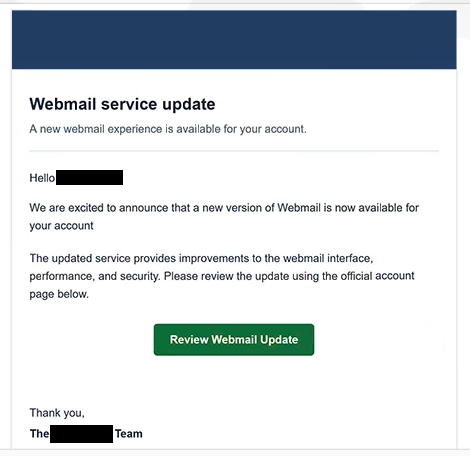
O e-mail usa o assunto ” Webmail Service Update for -“. Ele se dirige ao destinatário e anuncia que uma experiência atualizada de webmail está pronta para sua conta. De acordo com o e-mail, a nova versão oferece melhorias na interface, desempenho e segurança.
Os destinatários são convidados a revisar essas mudanças por meio de um botão que diz “Revisar a Atualização da Webmail”. O e-mail descreve isso como uma página oficial da conta, fazendo a ação parecer parte normal da atualização de um serviço de webmail.
Não há uma atualização genuína de webmail por trás do botão. Depois disso, abre uma página de phishing hospedada no Google Cloud Storage. Embora seja uma plataforma legítima em nuvem, a página colocada lá é controlada por golpistas e não é um portal oficial de conta de webmail.
O site copia a aparência de uma página de login do cPanel Webmail. Na versão analisada, o endereço de e-mail do destinatário parece ser inserido automaticamente no campo de login. O visitante então é solicitado a fornecer a senha correspondente.
Inserir uma senha não ativa uma nova versão do webmail. As informações são capturadas pelos golpistas, potencialmente fornecendo as credenciais necessárias para acessar a conta de e-mail da vítima.
Credenciais de e-mail são especialmente valiosas porque uma caixa de entrada pode conter conversas privadas e informações sobre outras contas. O Access também pode permitir que criminosos solicitem redefinição de senha para serviços vinculados ao endereço de e-mail comprometido ou se passem pelo proprietário da conta ao entrar em contato com outras pessoas.
Nem o cPanel nem o Google são responsáveis por essa campanha de phishing. A interface no estilo cPanel é copiada para fazer a página de login parecer autêntica, enquanto o serviço de armazenamento em nuvem está simplesmente sendo usado de forma indebida para hospedar o conteúdo fraudulento.
Se uma senha já foi inserida na página falsa, ela deve ser alterada pelo serviço de e-mail real o quanto antes. A mesma senha também deve ser substituída em outras contas onde foi reutilizada.
O e-mail completo de phishing Webmail Service Update está abaixo:
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Como reconhecer o e-mail de phishing Webmail Service Update
Esse golpe é notável porque sua abordagem é relativamente positiva. Em vez de assustar imediatamente os destinatários com fechamento de conta ou e-mails perdidos, anuncia supostas melhorias no serviço de webmail existente. Alegações sobre melhor desempenho, segurança e uma interface atualizada dão aos destinatários um motivo aparentemente inofensivo para continuar.
A descrição genérica do provedor no e-mail é um motivo para investigá-lo mais de perto. Ele discute uma nova versão do “Webmail” sem estabelecer uma conexão clara com a empresa que realmente gerencia a conta de e-mail do destinatário.
O botão “Revisar a Atualização da Webmail” é onde a enganação se torna mais evidente. Um destinatário que espera informações sobre uma atualização do serviço é, em vez disso, levado a uma página de login hospedada fora do seu serviço de webmail normal. O fato de o endereço de e-mail já aparecer no formulário pode fazer a página parecer personalizada, mas não comprova que o site é legítimo.
A aparência no estilo cPanel também não deve ser usada como prova de autenticidade. Interfaces de login, logotipos, seletores de idioma e outros elementos visuais familiares podem ser reproduzidos em páginas de phishing. O endereço exibido no navegador é mais útil para determinar se um formulário de login realmente pertence ao serviço esperado.
Também não é necessário usar um e-mail não solicitado para verificar se um serviço de webmail foi atualizado. Os usuários podem abrir sua página ou painel de controle de hospedagem de forma independente. Qualquer alteração genuína no serviço pode ser revisada a partir daí, sem fornecer uma senha para um site acessado por e-mail inesperado.