

O e-mail de phishing ” You allowed someone access to some of your email data ” é um golpe que se passa por um provedor de serviço de e-mail para roubar senhas de contas. Ele afirma que o destinatário concedeu permissão a outra pessoa para acessar seus dados de e-mail e incentiva que revise a atividade da conta. O aviso é falso e tem como objetivo direcionar os usuários para uma página de login falsa.
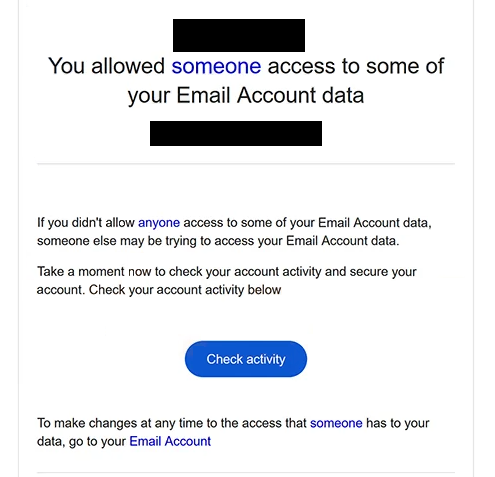
O e-mail de phishing usa o assunto “Alerta Importante: Novo login na sua Conta” e afirma que alguém foi autorizado a acessar certas informações associadas à caixa de correio do destinatário. Sugere que uma pessoa não autorizada pode estar tentando acessar a conta se o destinatário não aprovou essa atividade. O e-mail então incentiva que eles verifiquem a conta imediatamente.
Para fazer o aviso parecer legítimo, o e-mail de phishing inclui um botão chamado “Verificar atividade”. O botão supostamente permite que os destinatários revisem permissões da conta e determinem se outra pessoa teve acesso às suas informações. No entanto, ao clicar nele, abre um site de phishing em vez das configurações de segurança da conta de um provedor de e-mail legítimo.
O destino é hospedado em um subdomínio edgeone.dev e se apresenta como um portal de autenticação do Gmail. Ele exibe um aviso de “Authentication Required” e preenche automaticamente o endereço de e-mail do visitante. A página então solicita a senha da conta e fornece um botão chamado “Manter a mesma senha.”
Essa redação tem a intenção de fazer com que inserir uma senha pareça uma confirmação de segurança comum. Em vez de pedir aos usuários que mudem suas credenciais, a página de phishing cria a impressão de que eles podem manter a senha existente após revisar a suposta atividade da conta. Na realidade, qualquer senha enviada pelo formulário é capturada pelos golpistas.
Se as credenciais roubadas forem válidas, os invasores podem tentar acessar a caixa de correio da vítima. Isso pode expor correspondências privadas, anexos, informações de contato e outros dados sensíveis. Golpistas também podem se passar pelo dono da conta, enviar e-mails adicionais de phishing ou tentar redefinir senhas de outras contas online associadas ao endereço comprometido.
O e-mail completo de phishing You allowed someone access to some of your email data está abaixo:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Como reconhecer e-mails de phishing
O e-mail de phishing contém You allowed someone access to some of your email data vários sinais de alerta, começando com sua notificação de segurança inesperada. Ele afirma que outra pessoa recebeu acesso aos dados do e-mail do destinatário, mas não identifica essa pessoa nem explica quais permissões supostamente foram aprovadas. Essa falta de informações específicas dificulta a verificação do aviso.
Outra característica suspeita é a redação do e-mail. O assunto refere-se a um novo login, enquanto o corpo discute a permissão para acessar dados da conta. Esses são tipos diferentes de atividade da conta, mas o e-mail de phishing os apresenta como parte do mesmo aviso sem fornecer uma explicação clara.
O pedido para clicar em “Verificar atividade” é particularmente importante. Embora revisar a atividade da conta seja uma prática legítima de segurança, o botão neste e-mail de phishing direciona os destinatários para um site não relacionado. Um rótulo familiar de botão não estabelece que o destino pertence ao provedor de e-mail que está sendo personificado.
A página de login de phishing fornece pistas adicionais. Ela utiliza a marca relacionada ao Gmail e exibe o endereço de e-mail do destinatário, fazendo com que a solicitação de autenticação pareça personalizada. No entanto, um endereço de e-mail pré-preenchido não prova que o site está conectado ao Google ou que qualquer atividade suspeita ocorreu.
O botão “Manter a mesma senha” é outro sinal de alerta distinto. A página solicita a senha existente do usuário enquanto apresenta a ação como uma forma de manter a segurança da conta. Isso é inconsistente com o suposto propósito de revisar permissões de conta, já que examinar atividades recentes não deveria exigir inserir credenciais em um site desconhecido.
Os destinatários também devem examinar o endereço real do remetente e o destino dos links embutidos. E-mails de phishing podem imitar alertas de segurança de provedores legítimos, incluindo sua formatação, terminologia e marca. Esses elementos visuais são menos confiáveis do que verificar se o e-mail e o site vinculado realmente pertencem à organização que afirmam representar.