

Мошенничество с электронной почтой Abuse Complaint Regarding Your Account «» — это фишинговая попытка, направленная на кражу учетных данных электронной почты. Она использует сфабрикованную жалобу на злоупотребления, чтобы убедить получателей в необходимости подтвердить свои адреса электронной почты, чтобы продолжать пользоваться онлайн-сервисом. Фишинговое письмо не содержит обоснованной жалобы и не предоставляет доказательств нарушения каким-либо правилами аккаунта получателя.
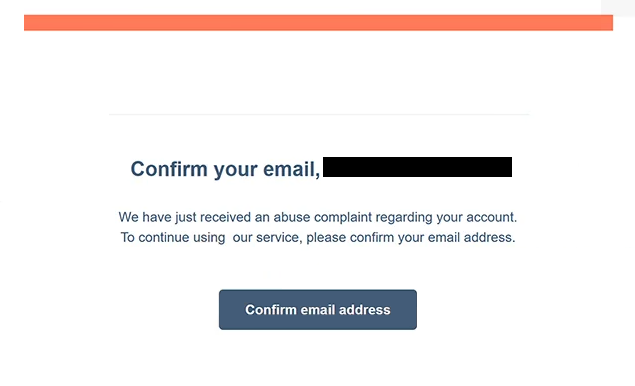
Письмо приходит с темой «Подтвердить ваш адрес электронной почты» и утверждается, что недавно была подана жалоба на злоупотребления против аккаунта получателя. Затем в нём указано подтвердить адрес электронной почты, чтобы сохранить доступ к сервису. Предупреждение намеренно расплывчато, так как не указывает предполагаемое нарушение, лицо, поданное жалоба, или якобы пострадавший сервис.
Для завершения предполагаемой проверки используется кнопка «Подтвердить адрес электронной почты». При нажатии на неё открывается страница входа в поддельную веб-почту, имитирующую интерфейс cPanel. Сайт запрашивает адрес электронной почты и пароль, создавая впечатление, что вход необходим для решения жалобы.
Фишинговая страница размещена на Google Firebase Storage — легитимном облачном хостинге, который может быть использован для распространения обманного контента. Использование узнаваемой хостинговой платформы не делает страницу надёжной. Её цель — собирать учетные данные, введённые посетителями, и делать их доступными мошенникам.
Если злоумышленники получают действительные удостоверения электронной почты, они могут попытаться получить доступ к почтовому ящике жертвы без разрешения. Скомпрометированный аккаунт электронной почты может раскрыть личную переписку, вложения и другую конфиденциальную информацию. Мошенники также могут выдать себя за владельца аккаунта, чтобы отправлять дополнительные фишинговые письма или пытаться сбросить пароли для других онлайн-сервисов, связанных с скомпрометированным адресом.
Фишинговое письмо содержит корпоративный футер, содержащий адрес в Кембридже, штат Массачусетс. Однако название компании неполное, отображается только как «Inc.», и адрес не устанавливает никакой легитимной связи с провайдером электронной почты получателя. Эти данные, по-видимому, предназначены для того, чтобы уведомление напоминало обычную деловую переписку.
Мошенничество с электронной Abuse Complaint Regarding Your Account почтой направлено на кражу учетных данных, а не на распространении вредоносного ПО. Нет никаких признаков того, что идентифицированное фишинговое письмо содержит вредоносное вложение или устанавливает программное обеспечение. Предполагаемая жалоба на злоупотребление — лишь предлог для направления получателей к поддельной форме входа.
Полное Abuse Complaint Regarding Your Account фишинговое письмо «» приведено ниже:
Subject: Comfirm Your Email Address
Confirm your email, —
We have just received an abuse complaint regarding your account.
To continue using our service, please confirm your email address.[Confirm email address]
Inc.
25 Sims Street, 2nd Floor
Cambridge, MA 92141
Как распознавать фишинговые письма
Одним из самых явных предупреждающих признаков в фишинговом Abuse Complaint Regarding Your Account письме является орфографическая ошибка в теме письма. Слово «Подтвердить» используется вместо «Подтвердить», что необычно для официального уведомления о аккаунте. Хотя сами орфографические ошибки не доказывают, что письмо является злонамеренным, они могут указывать на то, что сообщение не исходило от легитимного провайдера.
В письме также не указана организация, якобы ответственная за рассмотрение жалобы на злоупотребления. В нём упоминается «наш сервис», не объясняя, какая именно служба участвует, и не предоставляя узнаваемую личность компании. Отсутствие контекста вызывает подозрения, поскольку предупреждение касается предполагаемого нарушения, касающегося аккаунта получателя.
Другой индикатор — запрос подтвердить адрес электронной почты через встроенную кнопку. Фишинговое письмо утверждает, что для продолжения использования сервиса требуется подтверждение, но на связанной странице запрашиваются и адрес электронной почты, и пароль. Это несоответствие указывает на то, что процедура проверки предназначена для получения учетных данных для входа, а не для подтверждения права собственности на адрес электронной почты.
Сайт назначения предоставляет дополнительные доказательства обмана. Хотя страница входа напоминает веб-почту cPanel, она размещается через Google Firebase Storage, а не через реального провайдера почты получателя. Фишинговые сайты часто копируют знакомые интерфейсы входа, работая с несвязанных доменов или хостинговых платформ.
Неполная информация о компании внизу письма — ещё один предупреждающий знак. В футере указан физический адрес, но предполагаемый отправитель идентифицируется только как «Inc.» без официального названия компании. Такие общие бизнес-данные можно добавлять в фишинговые письма, чтобы создать впечатление легитимности, не выясняя, кто их отправил.