

Фишинговое письмо « Correspondence Record Advisory » — это мошенничество, предназначенное для кражи учетных данных электронной почты через обманчивое вложение файла. Оно преподносит себя как автоматическое уведомление аккаунта и информирует получателей, что важное уведомление, касающееся их почтового аккаунта, доступно для проверки. Вместо того чтобы направлять пользователей к легитимной службе управления аккаунтом, письмо поощряет их открыть прикреплённый HTML-файл с поддельной формой входа.
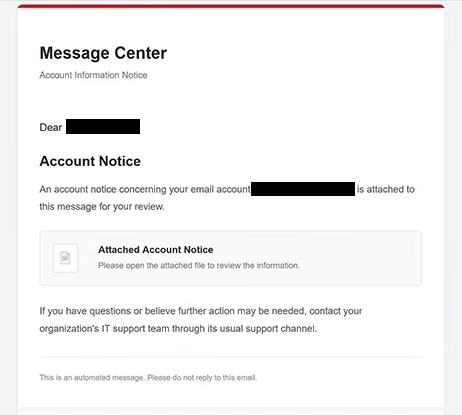
Фишинговое письмо использует тему « Correspondence Record Advisory » и указывает отправителя как «Центр сообщений». В нём есть заголовок «Уведомление о информации о аккаунте» и утверждается, что приложен документ, связанный с аккаунтом. Однако оно не указывает провайдера электронной почты, не объясняет цель уведомления и не описывает конкретную проблему, затрагивающую аккаунт получателя.
В отличие от фишинговых писем, которые направляют получателей на внешние сайты через встроенные ссылки, эта кампания предоставляет страницу поддельной аутентификации в виде HTML-вложения. При открытии файл загружается в веб-браузере получателя и отображается страница с заголовком «ВХОД». Страница просят пользователей подтвердить свои адреса электронной почты, введя учетные данные аккаунта.
HTML-вложение является центральным элементом мошенничества. Поскольку страница входа открывается из локального файла, получатели могут сразу не распознать взаимодействие с фишинговой формой. Отсутствие незнакомого адреса сайта в строке адреса браузера может сделать обман менее очевидным, особенно для пользователей, которые связывают фишинг преимущественно с подозрительными ссылками.
Информация, введённая в поддельную форму входа, предназначена для доступа до мошенников. Если получатели предоставляют действительные адреса электронной почты и пароли, злоумышленники могут попытаться получить доступ к их почтовым ящикам без разрешения. Скомпрометированный аккаунт электронной почты может раскрыть личную переписку, хранящиеся документы, контактную информацию и другие конфиденциальные данные.
Украденные учетные данные электронной почты также могут способствовать дополнительным атакам. Мошенники могут выдать себя за владельцев аккаунтов, чтобы отправлять фишинговые письма своим контактам или пытаться получить доступ к другим сервисам, связанным с скомпрометированным почтовым ящиком. В зависимости от прав и настроек безопасности аккаунта это может повлиять на облачное хранилище, финансовые услуги и другие онлайн-аккаунты.
Фишинговое письмо « Correspondence Record Advisory » также советует связаться с ИТ-службой поддержки организации, если потребуется дополнительная помощь. Эта инструкция делает уведомление более согласованным с обычной административной коммуникацией, хотя приложенный файл предназначен для сбора данных для входа.
Мошенничество сосредоточено на краже учетных данных, а не на подтверждённом заражении вредоносным ПО. Открытие HTML-вложения показывает страницу обманчивого входа, но идентифицированная атака не требует установки программного обеспечения. Основной риск возникает, когда получатели вводят свои учетные данные в форму.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account — is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Как распознавать фишинговые письма
Фишинговое Correspondence Record Advisory письмо содержит несколько предупреждающих признаков, особенно расплывчатое объяснение предполагаемого уведомления о аккаунте. В нём утверждается, что прикреплена важная информация, но не указывается организация, ответственная за её выдачу, и не объясняется, почему получателю необходимо её проверить. Отсутствие контекста вызывает подозрения, когда письмо касается безопасности аккаунта или верификации.
Название отправителя «Центр сообщений» — ещё одна деталь, которую стоит изучить. Звучит административно, но не указывает узнаваемого провайдера электронной почты или организации. Аналогично, заголовок «Уведомление об информации об аккаунте» создаёт официальное впечатление без предоставления конкретной информации об аккаунте получателя.
Вложение — самый отличительный признак этой кампании. Вместо обычного документа HTML-файл открывает страницу входа с запросом учетных данных электронной почты. Неожиданное вложение, в котором просят пользователей ввести пароли, должно считаться подозрительным, особенно если в письме нет чёткого объяснения запроса на аутентификацию.
Тема письма также способствует обману. Фраза « Correspondence Record Advisory » и номер ссылки «Ref.1758» делают письмо похожим на официальное административное уведомление. Однако номер ссылки не доказывает, что уведомление законно, особенно если его не сопровождает идентифицируемая организация или вопрос по счету.
Ещё одним предупреждающим знаком является инструкция открыть вложение без объяснения его содержимого. В письме просто указано, что уведомление о аккаунте доступно для проверки, оставляя получателям возможность открыть форму входа после открытия файла. Такой подход скрывает запрос на учетные данные, пока получатель уже не взаимодействует с вложением.
В письме есть автоматическое уведомление, уведомление о нарушении авторских прав и инструкции не отвечать. Эти элементы могут напоминать легитимные системные письма, но мошенники могут воспроизводить их. Их присутствие не подтверждает личность отправителя и не подтверждает надёжность вложения.