

Фишинговое письмо « cPanel — The SSL certificate has expired » — это мошенничество, выдающее себя за cPanel с целью украсть учетные данные электронной почты. В нём утверждается, что SSL-сертификат, связанный с доменом получателя, истёк, и что безопасный доступ к сайту может быть нарушен. Уведомление поощряет получателей активировать замену сертификата по ссылке, ведущей на фейковую страницу входа в веб-почту.
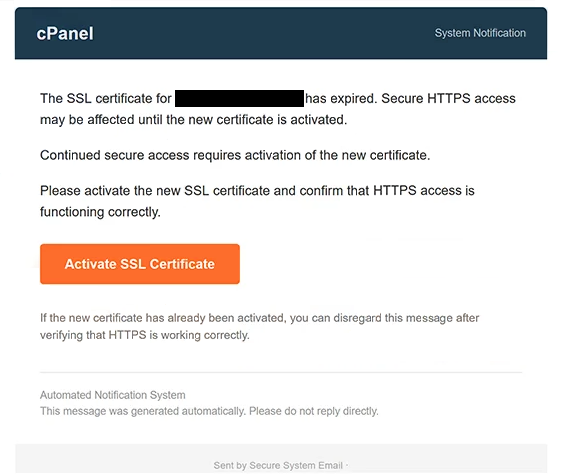
Письмо содержит строку темы «[-]: Пожалуйста, подтвердите для продолжения» и представлено как автоматическое уведомление системы cPanel. В нём предупреждается, что доступ к HTTPS может быть нарушен до активации нового SSL-сертификата. Хотя SSL-сертификаты используются для защиты соединений между сайтами и посетителями, в письме нет доказательств того, что сертификат получателя действительно истёк.
Получателям рекомендуется нажать кнопку с надписью «Активировать SSL-сертификат» и подтвердить, что доступ к HTTPS работает корректно. В письме также указано, что пользователи, уже активировавшие новый сертификат, могут проигнорировать уведомление после проверки своего сайта. Эти инструкции делают письмо похожим на обычное уведомление об администрировании хостинга.
Однако кнопка активации ведёт на фишинговую страницу, имитирующую интерфейс входа в Roundcube Webmail. Вместо опций управления сертификатами страница запрашивает полный адрес электронной почты и пароль. Форма входа предназначена для сбора учетных данных, а не для активации или продления SSL-сертификата.
Фишинговая страница размещается через Firebase Storage — легитимный сервис хранения Google Cloud. Мошенники могут злоупотреблять такими платформами для размещения обманчивого контента, и наличие узнаваемого облачного провайдера в URL не гарантирует надёжность страницы. Фишинговая операция не связана с Google или легитимным программным обеспечением Roundcube.
Если получатели предоставляют действительные учетные данные, злоумышленники могут попытаться получить доступ к их почтовым аккаунтам без разрешения. Скомпрометированный почтовый ящик может раскрыть личную переписку, конфиденциальные вложения и информацию о других онлайн-аккаунтах. Мошенники также могут выдать себя за владельца аккаунта, распространять дополнительные фишинговые письма или пытаться сбросить пароли для подключённых сервисов.
Полное фишинговое письмо « cPanel — The SSL certificate has expired » ниже:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for — has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Как распознать фишинговые письма
Фишинговое письмо « cPanel — The SSL certificate has expired » использует техническое предупреждение, которое может показаться достоверным владельцам сайтов и администраторам хостинга. В нём утверждается, что просроченный SSL-сертификат может помешать безопасному доступу к HTTPS, что является серьёзной проблемой для сайтов. Однако в письме не содержится проверяемые данные сертификатов и не подтверждается, что домен получателя испытывает проблему.
Одной из подозрительных черт является инструкция активировать SSL-сертификат через кнопку электронной почты. Хотя хостинг-провайдеры могут отправлять легитимные уведомления о истечении срока действия сертификатов, на связанной странице этой кампании вместо отображения настроек управления сертификатами запрашивают учетные данные веб-почты. Это несоответствие заявленной проблемы и запрошенным действием является значительным индикатором фишинга.
Кнопка «Активировать SSL-сертификат» особенно вводит в заблуждение, поскольку её метка намекает на рутинную техническую процедуру. Получатели, ожидающие управлять сертификатом безопасности своего сайта, вместо этого получают форму аутентификации в стиле Roundcube. Неожиданный запрос адреса электронной почты и пароля показывает, что ссылка выполняет иную цель, нежели описанную.
Местоположение размещения фишинговой страницы — ещё одна деталь, которую стоит изучить. Страница использует Firebase Storage вместо узнаваемого адреса администрации cPanel или хостинг-провайдера получателя. Легитимная облачная инфраструктура может размещать вредоносный контент, поэтому знакомое имя сервиса в адресе сайта не должно рассматриваться как подтверждение подлинности.
Письмо также пытается установить достоверность с помощью административного форматирования. В нём есть заголовок «Системное уведомление», оно идентифицирует себя как автоматическое уведомление и инструктирует получателей не отвечать. Эти элементы напоминают обычные сервисные сообщения, но могут быть воспроизведены мошенниками.
Ещё одним предупреждающим признаком является общий характер предупреждения о сертификате. В письме утверждается, что безопасный доступ может быть затронут, но не содержит конкретной информации о сертификате, которая позволила бы получателям понять предполагаемый срок действия. Акцент по-прежнему на нажатии кнопки активации, а не на объяснении технической проблемы.