

Всплывающее окно « Microsoft Firewall Alert » — это мошенничество техподдержки, использующее фальшивые предупреждения Windows, чтобы запугать посетителей и заставить их связаться с мошенниками. Страница притворяется, что Microsoft Defender обнаружил заражённые файлы на компьютере, создавая впечатление, что требуется немедленная техническая помощь.
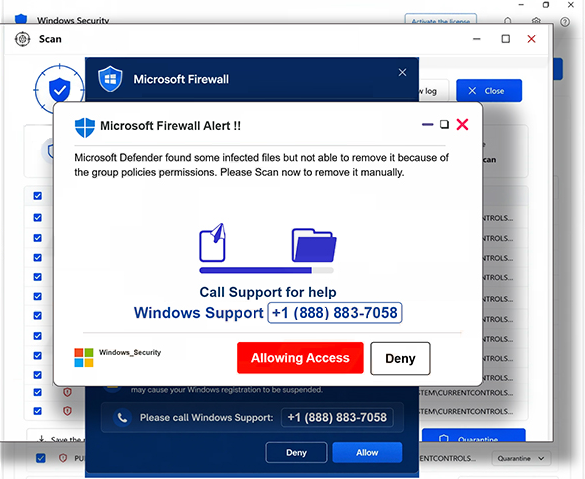
При открытии мошеннической страницы появляется несколько перекрывающихся всплывающих окон. Такая загруженная презентация может затруднить использование или закрытие браузера и создаёт впечатление, что произошла серьёзная системная проблема.
Одно из известных предупреждений заголовок « Microsoft Firewall Alert !!». В нем утверждается, что Microsoft Defender обнаружил заражённые файлы, но не может их удалить из-за ограничений групповой политики. Посетителям рекомендуется звонить в «Поддержку Windows», используя номер телефона, указанный на странице.
Предупреждение полностью сфабриковано. Сайт не может определить, что Microsoft Defender нашёл файлы, которые не может удалить из-за настроек групповой политики, в виде, описанном на этой странице. Номер телефона не соединяет посетителей с поддержкой Microsoft.
Звонок по отображаемому номеру связывает жертв с мошенниками, выдающими себя за представителей поддержки. Они могут пытаться убедить звонящих, что их компьютеры заражены или иным способом скомпрометированы, и использовать сфабрикованный проблем как повод для удалённого доступа к системе.
В этом процессе может использоваться программное обеспечение для удалённого доступа, такое как TeamViewer. Если жертвы предоставляют доступ, мошенники могут просматривать информацию на компьютере, получать сохранённые учетные данные, получать доступ к финансовым счетам или требовать оплату за ненужные ремонтные услуги. Они также могут использовать удалённое управление системой для внедрения вредоносного ПО.
Microsoft и Windows не подключены к всплывающему окну « Microsoft Firewall Alert » () всплывающему окну. Подлинные уведомления о безопасности Windows не отображаются как случайные страницы браузера, предлагающие пользователям позвонить по неизвестному номеру поддержки.
Пользователи, столкнувшиеся с этой страницей, не должны звонить по отображаемому номеру или взаимодействовать с её кнопками. Обычно достаточно закрыть браузер. Если мошенничество мешает браузеру нормально отвечать, его можно завершить через Диспетчер задач и затем снова открыть.
Как пользователи сталкиваются с мошенничеством « Microsoft Firewall Alert »
Это конкретное мошенничество продвигается несколькими способами. Один из подтверждённых методов — это обманные письма, предназначенные для прямой отправки получателей на фейковую страницу безопасности.
В электронной почте, связанной с кампанией, используется тема «Активность, отправленная с вашего собственного аккаунта». В нём утверждается, что обнаружена необычная активность и что письмо, по-видимому, было отправлено с собственного аккаунта получателя. Это создаёт отдельную проблему безопасности ещё до того, как жертва увидит поддельное предупреждение Microsoft.
Получателям, которые якобы не распознают активность, рекомендуется её проверить. В письме есть ссылки с надписями «Проверить активность аккаунта» и «Проверить настройки безопасности». Оба пользователя направляют пользователей на сайт, отображающий « Microsoft Firewall Alert мошенничество», а не на легитимные настройки безопасности аккаунта.
Другие способы попадания на страницы мошенничества техподдержки могут включать мошеннические рекламные сети, вводящую в заблуждение онлайн-рекламу, уведомления браузера с сомнительных сайтов и рекламное ПО. Сайты, предлагающие пиратский контент, торренты или подобные материалы, также могут подвергать посетителей воздействию рекламных сетей, вызывающих нежелательные перенаправления.
Пользователи могут снизить свою уязвимость, избегая ссылок в неожиданных почтовых письмах и получая доступ к настройкам аккаунта напрямую через соответствующий сервис. Запросы от незнакомых сайтов на включение уведомлений браузера также следует отклонять, особенно если разрешение на уведомление указано как требование для просмотра контента или продолжения перехода на страницу.
Программное обеспечение должно быть получено из официальных источников, а незнакомые приложения не должны устанавливаться только потому, что сайт утверждает, что они необходимы для устранения проблем с безопасностью. Неожиданные перенаправления, которые постоянно открывают сомнительные рекламные объявления или предупреждающие страницы, также могут оправдать проверку браузера и системы на наличие нежелательного программного обеспечения.
Ключевой момент мошенничества « Microsoft Firewall Alert » заключается в том, что тревожный дисплей браузера не является доказательством обнаружения Defender. Его цель — перевести жертву с фальшивого предупреждения безопасности в телефонный разговор с мошенниками. Звонок по номеру или предоставление удалённого доступа создают реальный риск; само предупреждение браузера не доказывает, что компьютер имеет заражение, которое он утверждает, что обнаружил.