

Фишинговое Password reset requested письмо — это мошенничество с кражей учетных данных, замаскированное под уведомление о сбросе пароля от поставщика почтовых сервисов. Оно пытается убедить получателей, что для их аккаунта запрошена смена пароля, и что им необходимо завершить процесс, чтобы избежать проблем с получением писем.
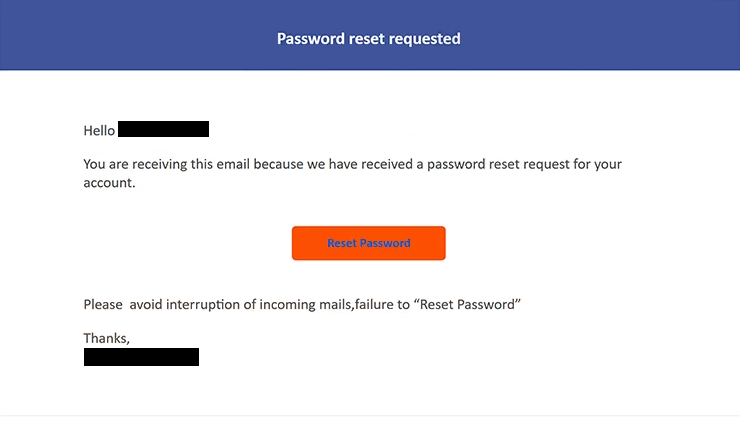
Субъект гласит: «Сбросьте пароль», а затем указывается информация, идентифицирующая получателя. Внутри письма сообщается, что получен запрос на сброс пароля для аккаунта. Получателям затем показывается кнопка «Сбросить пароль».
В письме также говорится, что несброс пароля может прервать входящую почту. Это заявление создаёт срочность и даёт получателям повод выбрать кнопку, даже если они не помнят, что просили смену пароля.
За этим письмом нет легитимного процесса сброса пароля. Выбор «Сбросить пароль» открывает фишинговый сайт, размещённый на облачном хранилище Backblaze B2. Сам Backblaze B2 является легитимным сервисом, но в этой кампании он используется для размещения фишингового контента.
Мошенническая страница объединяет элементы различных почтовых сервисов. На ней отображается экран входа в Roundcube Webmail с всплывающим окном для входа под брендом Google. Цель — убедить посетителей предоставить свои учетные данные электронной почты.
Информация, введённая в поля входа, отправляется мошенникам. Предоставление учетных данных не сбрасывает пароль и не предотвращает прерывания входящей почты.
Доступ к электронной почте может раскрыть личную переписку и другую конфиденциальную информацию. Скомпрометированный входящий ящик также может быть полезен для сброса паролей на других аккаунтах, связанных с тем же адресом, или для выдачи себя за владельца аккаунта в письмах, отправляемых контактам.
Ни Backblaze, ни почтовые сервисы, чьи бренды отображаются на фишинговой странице, не несут ответственности за эту кампанию. Их сервисы и визуальные элементы просто используются в рамках обмана.
Любой, кто ввёл пароль на странице фейкового входа, должен немедленно его изменить. Пароль также следует заменить на других аккаунтах, где он использовался повторно.
Полное Password reset requested фишинговое письмо «» приведено ниже:
Subject: Reset your password —
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to «Reset Password»
Thanks,
—
Как распознавать фишинговые письма
Фишинговое Password reset requested письмо «» может показаться правдоподобным, потому что настоящие онлайн-сервисы отправляют уведомления при сбросе пароля. Однако несколько деталей в этом письме указывают на то, что уведомлению не стоит доверять.
Первый вопрос, который получатели должны рассмотреть — действительно ли они запросили сброс пароля. Неожиданное уведомление о сбросе следует относиться с осторожностью, особенно если оно заставляет получателя завершить процесс через кнопку внутри письма.
Предупреждение о входящей почте — ещё один важный признак. В письме утверждается, что если не выбрать «Сбросить пароль», приведёт к прерыванию входящих писем. Эта угроза используется для давления на получателей, чтобы они действовали быстро, а не самостоятельно проверяли свой аккаунт.
Назначение кнопки «Сбросить пароль» даёт более убедительные доказательства мошенничества. Вместо того чтобы переносить получателей на сайт их реального почтового провайдера, он ведёт к контенту, размещённому через Backblaze B2. Легитимная облачная платформа не делает контент, размещённый на ней, автоматически надёжным.
Сама фишинговая страница также непоследовательна. Она сочетает в себе интерфейс Roundcube Webmail с всплывающим окном для входа под брендом Google. Смешивание брендов разных сервисов в одном процессе сброса пароля — серьёзная причина усомниться в странице.
Получателям также следует проверить домен, отображаемый в браузере, прежде чем вводить учетные данные. Знакомый логотип, форма входа или название компании легко могут быть скопированы на мошеннический сайт, а сам адрес может показать, что страница не управляется ожидаемым почтовым провайдером.
Сброс пароля можно безопасно проверить, не используя кнопку письма. Пользователи могут самостоятельно открыть официальный сайт или приложение своего почтового провайдера и проверить там свои аккаунты и настройки безопасности.