

Фишинговое Norton — Your subscription has ended письмо — это мошенничество, выдающее себя за Norton, легальную компанию в сфере кибербезопасности, чтобы обмануть получателей и заставить их раскрыть учетные данные их почтовых аккаунтов. В нём утверждается, что антивирусная подписка получателя истёк, и предупреждается, что его устройство уязвимо к серьёзным угрозам безопасности. Предполагаемое уведомление о истечении срока действия направлено на то, чтобы посеять страх и побудить получателей следовать обманчивой ссылке на продление.
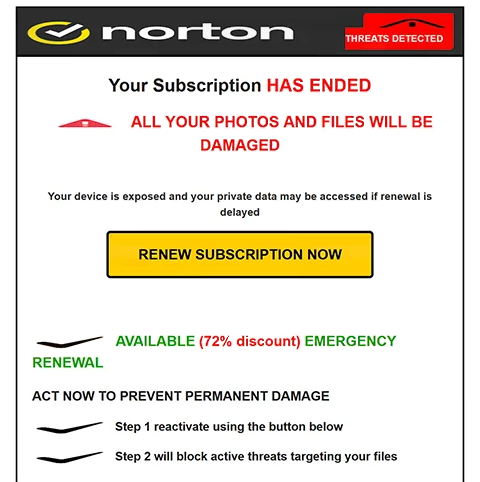
Фишинговое письмо содержит тему «ПРЕДУПРЕЖДЕНИЕ АККАУНТА – Защитите свои данные для входа» и содержит тревожные заявления о устройстве получателя. В нём говорится, что были обнаружены угрозы и что личные файлы, включая фотографии и документы, могут быть навсегда повреждены. Однако письмо не содержит доказательств того, что проводилась проверка безопасности или что компьютер получателя заражен.
Чтобы сделать предупреждение более убедительным, фишинговое письмо предлагает экстренное продление подписки с предполагаемой скидкой 72%. Получателям рекомендуется нажать кнопку с надписью «ПРОДЛИТЬ ПОДПИСКУ СЕЙЧАС» для восстановления защиты от антивируса. Другая наблюдаемая версия включает пятиминутный обратный отсчёт, что усиливает давление действовать немедленно.
Несмотря на заявления о защите Norton, кнопка продления ведёт к поддельной странице входа в cPanel Webmail, размещённой на другом сайте. Страница запрашивает адрес электронной почты и пароль посетителя, а не предоставляет легитимный процесс продления подписки на антивирус. Это показывает, что настоящая цель мошенничества — получить учетные данные электронной почты.
Информация, поданная через поддельную форму входа, может быть захвачена мошенниками. Если учетные данные действительны, злоумышленники могут попытаться получить доступ к почтовому ящике жертвы, прочитать личную переписку и получить конфиденциальные вложения. Они также могут выдать себя за владельца аккаунта или попытаться скомпрометировать дополнительные сервисы, связанные с тем же адресом электронной почты.
Другие мошенники, выдающие себя за Norton, могут направлять пользователей на фейковые платёжные страницы или легитимные сайты подписки через партнерские ссылки. Однако идентифицированное « Norton — Your subscription has ended » фишинговое письмо в основном направлено на учетные данные электронной почты через обманчивую страницу аутентификации веб-почты.
Предупреждение не подтверждает, что подписка получателя на Norton истёкла или что на его устройстве обнаружено вредоносное ПО. Norton выдаётся за себя и не имеет явного причастия к фишинговой кампании.
Полное Norton — Your subscription has ended фишинговое письмо «» приведено ниже:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Как распознавать фишинговые письма
Фишинговое Norton — Your subscription has ended письмо содержит несколько предупреждающих знаков, начиная с преувеличенных заявлений о безопасности устройства получателя. Оно предупреждает, что файлы и фотографии могут быть повреждены навсегда, но не указывает конкретного вредоносного ПО и не предоставляет доказательств реального инцидента с безопасностью. Такие тревожные заявления часто используются для давления на получателей с требованием немедленных действий.
Ещё одной подозрительной особенностью является предполагаемая скидка 72% при экстренном продлении. Письмо сочетает страх потерять антивирусную защиту с необычно крупным акционным предложением, побуждая получателей быстро продлевать подпись. Пятиминутный обратный отсчёт, показанный в другой версии, усиливает эту срочность и не поощряет тщательное рассмотрение запроса.
Тема строки «ПРЕДУПРЕЖДЕНИЕ АККАУНТА – Защитите свои данные входа» также стоит изучить. Хотя оно указывает на проблему с безопасностью аккаунта, основное письмо сосредоточено на просроченной подписке на антивирус и предполагаемых угрозах личным файлам. Такое сочетание различных предупреждений может указывать на попытку привлечь внимание, а не сообщить о конкретной проблеме аккаунта.
Кнопка «ОБНОВИТЬ ПОДПИСКУ СЕЙЧАС» особенно показательна. Вместо того чтобы направлять получателей на легитимный сервис управления подпиской Norton, она открывает сайт с формой входа в cPanel Webmail. Процесс продления антивируса не должен неожиданно требовать от пользователей учетных данных для другой электронной почты.
Поддельная страница входа может показаться убедительной, поскольку имитирует знакомый интерфейс аутентификации по веб-почте. Однако узнаваемые бренды и стандартные поля пароля не подтверждают, что сайт легитимен. Несоответствие между заявленной продлением подписки Norton и запрошенными учетными данными электронной почты является сильным признаком фишинга.
Адрес электронной почты отправителя — ещё одна важная деталь. Даже если в фишинговом письме отображается имя Norton или используется брендинг, связанный с безопасностью, полный адрес отправителя может показать, что он происходил из не связанного домена. Логотипы компании, рекламное оформление и уведомления об авторских правах могут быть скопированы, и не должны рассматриваться как доказательство подлинности.