

Фишинговое Security notification on your chase account письмо «» — это мошенничество, выдающее себя за Chase Bank с целью кражи учетных данных онлайн-банкинга. В нём утверждается, что аккаунт получателя был заблокирован после проверки безопасности, и для восстановления доступа необходима проверка личности. Предупреждение направлено на то, чтобы убедить получателей зайти на поддельный банковский сайт и ввести свои имена пользователей и пароли.
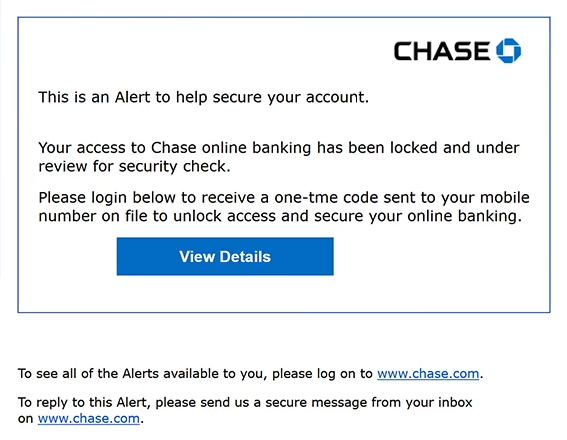
Фишинговое письмо использует тему « Security notification on your chase account » и представляет себя как официальное предупреждение Chase о безопасности. В нём говорится, что доступ к онлайн-банковскому счету получателя был ограничен и поставлен под проверку. Однако в письме не объясняется, что вызвало предполагаемую проверку безопасности, и не приводится доказательства того, что аккаунт действительно был заблокирован на самом деле.
Получателям предлагается нажать кнопку с надписью «Просмотреть детали» и войти, чтобы получить одноразовый код подтверждения, отправленный на их зарегистрированный мобильный номер. Эта инструкция делает процесс похожим на легитимную процедуру безопасности банков. На самом деле кнопка направляет получателей на фишинговый сайт.
Поддельный сайт имитирует страницу входа в онлайн-банкинг Chase, включая логотип банка, поля имени пользователя и пароля, а также знакомые элементы в основании. Эти данные предназначены для того, чтобы убедить посетителей, что они пользуются подлинной службой аутентификации банка. Однако данные, отправленные через страницу, собираются мошенниками.
Если злоумышленники получают действительные банковские учетные данные, они могут попытаться получить доступ к аккаунту жертвы и просмотреть конфиденциальную финансовую информацию. В зависимости от мер безопасности счета, они также могут совершать несанкционированные транзакции, изменять контактные данные или вмешиваться в доступ законного владельца счета.
Скомпрометированные банковские счета могут раскрыть дополнительную личную информацию, которая может быть использована в мошенничестве с идентификацией. Злоумышленники также могут пытаться получить доступ к подключённым финансовым услугам или использовать украденные данные для дальнейших попыток выдать себя за жертву. Эти последствия зависят от полученной информации и от того, успешно ли злоумышленники обойдут дополнительные требования к аутентификации.
Полное Security notification on your chase account фишинговое письмо «» приведено ниже:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Как распознавать фишинговые письма
Фишинговое письмо содержит Security notification on your chase account несколько предупреждающих признаков, начиная с неожиданного заявления о блокировке доступа к онлайн-банкингу. Хотя легитимные банки могут ограничивать счета после подозрительной активности, это письмо не даёт содержательного объяснения предполагаемой проблемы безопасности. Вместо этого оно сразу направляет получателей к процедуре аутентификации.
Ещё одна подозрительная деталь — запрос на вход для получения одноразового кода подтверждения. Фишинговое письмо представляет это как необходимый шаг для разблокировки аккаунта, но связанный сайт не управляется компанией Chase. Ссылки на коды подтверждения и зарегистрированные мобильные номера могут сделать фишинговые письма достоверными, поскольку они напоминают знакомые банковские процедуры безопасности.
Кнопка «Просмотреть детали» особенно важна. Несмотря на обычное обозначение, она направляет получателей на сайт с использованием не связанного домена. Фишинговые письма часто скрывают обманчивые места за кнопками, которые, по всей видимости, предоставляют информацию об аккаунте или обновления безопасности.
Поддельная страница входа служит дополнительным доказательством обмана. Она воспроизводит брендинг Chase и знакомые поля аутентификации, но эти визуальные элементы могут быть скопированы. Фактический домен сайта является более надёжным индикатором его идентичности, чем логотип или внешний вид формы входа.
В письме также есть заметная орфографическая ошибка, ссылающаяся на «one-tme code» вместо «одноразового кода». Хотя легитимные сообщения могут содержать ошибки, такие ошибки стоит проверить, если письмо якобы исходит от крупного финансового учреждения.
Ещё одной особенностью является наличие ссылок на официальный сайт Chase и защищённую систему сообщений. Эти детали могут сделать письмо надёжным, даже если основная кнопка действия ведёт в другое место. Наличие легитимного адреса сайта в теле письма не гарантирует, что каждая встроенная ссылка подлинна.