

«» Update your account information to avoid interruption фишинговое письмо — это мошенничество, выдающее себя за хостинг-провайдеров с целью украсть учетные данные электронной почты. Оно предупреждает получателей о необходимости обновления информации об их аккаунте и предполагает, что невыполнение процесса может прервать работу хостинговых сервисов. Предполагаемая проблема с аккаунтом используется для того, чтобы убедить получателей посетить поддельный сайт входа.
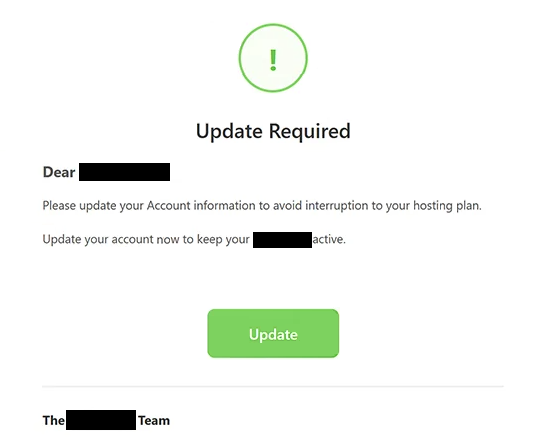
Фишинговое письмо представляет себя как автоматическое уведомление от хостинговой компании. В нём утверждается, что данные аккаунта получателя требуют внимания, но не объясняется, какая информация устарела и зачем требуется обновление. Это расплывчатое предупреждение создаёт неопределённость и побуждает получателей следовать предоставленным инструкциям.
Для завершения предполагаемого обновления получателям рекомендуется нажать кнопку с надписью «Обновление». Вместо открытия легитимной страницы управления аккаунтом хостинга кнопка ведёт на фишинговый сайт. Сайт пытается определить провайдера электронной почты посетителя и отобразить соответствующий поддельный интерфейс входа.
Одна из наблюдаемых версий фишинговой страницы имитирует экран входа в Gmail. Показывая знакомый интерфейс аутентификации, мошенники пытаются убедить посетителей, что они пользуются их обычной электронной почтой. Однако сайт не управляется Google или хостинг-провайдером, якобы ответственным за уведомление.
Фишинговая страница предназначена для захвата адресов электронной почты и паролей, введённых посетителями. Если злоумышленники получают действительные учетные данные, они могут попытаться получить доступ к соответствующим почтовым ящикам, прочитать личную переписку и собрать конфиденциальную информацию. Скомпрометированные аккаунты также могут использоваться для выдачи себя за владельцев или распространения дополнительных фишинговых писем.
Доступ к электронной почте может подвергнуть другие онлайн-сервисы несанкционированной активности. Злоумышленники могут попытаться сбросить пароли для аккаунтов, связанных с скомпрометированным почтовым ящиком, потенциально получив доступ к дополнительной личной или деловой информации. Эти последствия зависят от мер безопасности, защищающих каждый аккаунт.
Фишинговое письмо « Update your account information to avoid interruption » не является легитимным уведомлением хостинга. Его цель — получить учетные данные для входа через обманчивую страницу аутентификации, а не решать реальную проблему с аккаунтом.
Полное Update your account information to avoid interruption фишинговое письмо «» приведено ниже:
Subject: Update Required: —
Update Required
Dear -,
Please update your Account information to avoid interruption to your hosting plan.
Update your account now to keep your — active.
[Update]The — Team
— Web Hosting Ltd.
Automated account notification • Please do not reply to this email
© 2026 — All rights reserved.
Как распознавать фишинговые письма
Фишинговое письмо « Update your account information to avoid interruption » использует предупреждение о прерывании сервиса, чтобы заставить получателей принять меры. Хотя легитимные хостинг-провайдеры иногда могут запрашивать обновления аккаунта, неожиданное письмо, угрожающее сбоями без объяснения причины проблемы, должно быть тщательно рассмотрено.
Одним из тревожных признаков является отсутствие конкретной информации об аккаунте. Фишинговое письмо не указывает, какие детали требуют обновления, и не даёт чёткого объяснения предполагаемой проблемы. Вместо этого оно направляет получателей к обычной кнопке обновления, из-за чего запрошенный процесс кажется рутинным.
Назначение кнопки «Обновить» — ещё один важный показатель. Ссылка ведёт на не связанный с этим сайт, а не на официальную службу управления аккаунтами хостинг-провайдера. Фишинговые письма часто скрывают внешние адреса за кнопками, которые, по-видимому, предлагают обычные функции обслуживания аккаунта.
Поддельная страница входа предоставляет дополнительные доказательства обмана. Хотя письмо касается хостинговой учетной записи, получатель может показывать форму аутентификации в стиле Gmail с запросом учетных данных электронной почты. Такое несоответствие между заявленной целью письма и запрашиваемой сайтом информацией характерно для попыток фишинга.
Также следует проверить личность отправителя. Фишинговые письма могут включать имена компаний хостинга, профессиональное форматирование, автоматические уведомления и уведомления об авторских правах. Эти данные могут создавать официальный вид, но не доказывают, что письмо исходило от организации, которую имитировали.
Ещё одной подозрительной особенностью является использование срочности без содержательной подтверждающей информации. Письмо подразумевает, что хостинг сервисов может быть прерван, если получатель не обновит данные своего аккаунта. Это стимулирует быстрые действия, при этом не даёт возможности оценить подлинность предупреждения.